資安情報與實務
整理網站攻擊面、弱點分類、修復優先順序與持續檢測方法,協助團隊把消息轉化為具體判斷。
查看資安知識 ↗NEWS & INSIGHTS
聚焦網站安全趨勢、弱點修復實務與 Redmark 產品更新,讓每一則資訊都能回到團隊真正需要做的事。
LATEST PERSPECTIVES
不追逐只有聲量的消息。我們整理會影響網站維運、風險判斷與修復工作的關鍵資訊。
資安知識28 分鐘閱讀
完整解析 SBOM 與 SCA、CycloneDX 1.7、SPDX 3.0.1、CISA 2026 Minimum Elements、VEX、SLSA Provenance,以及從建置產生到持續監控與修復複驗的實務流程。

資安知識26 分鐘閱讀
從 Secret Inventory、Vault/KMS/HSM、工作負載身分、動態憑證與 CI/CD OIDC,到安全分發、無停機輪替、偵測與外洩應變,建立完整的機密生命週期。

資安知識27 分鐘閱讀
完整解析 OAuth 2.0 與 OIDC 的角色、Authorization Code Flow、PKCE、state、nonce、Redirect URI、Token 驗證、Refresh Rotation、DPoP 與事件應變。
資安知識26 分鐘閱讀
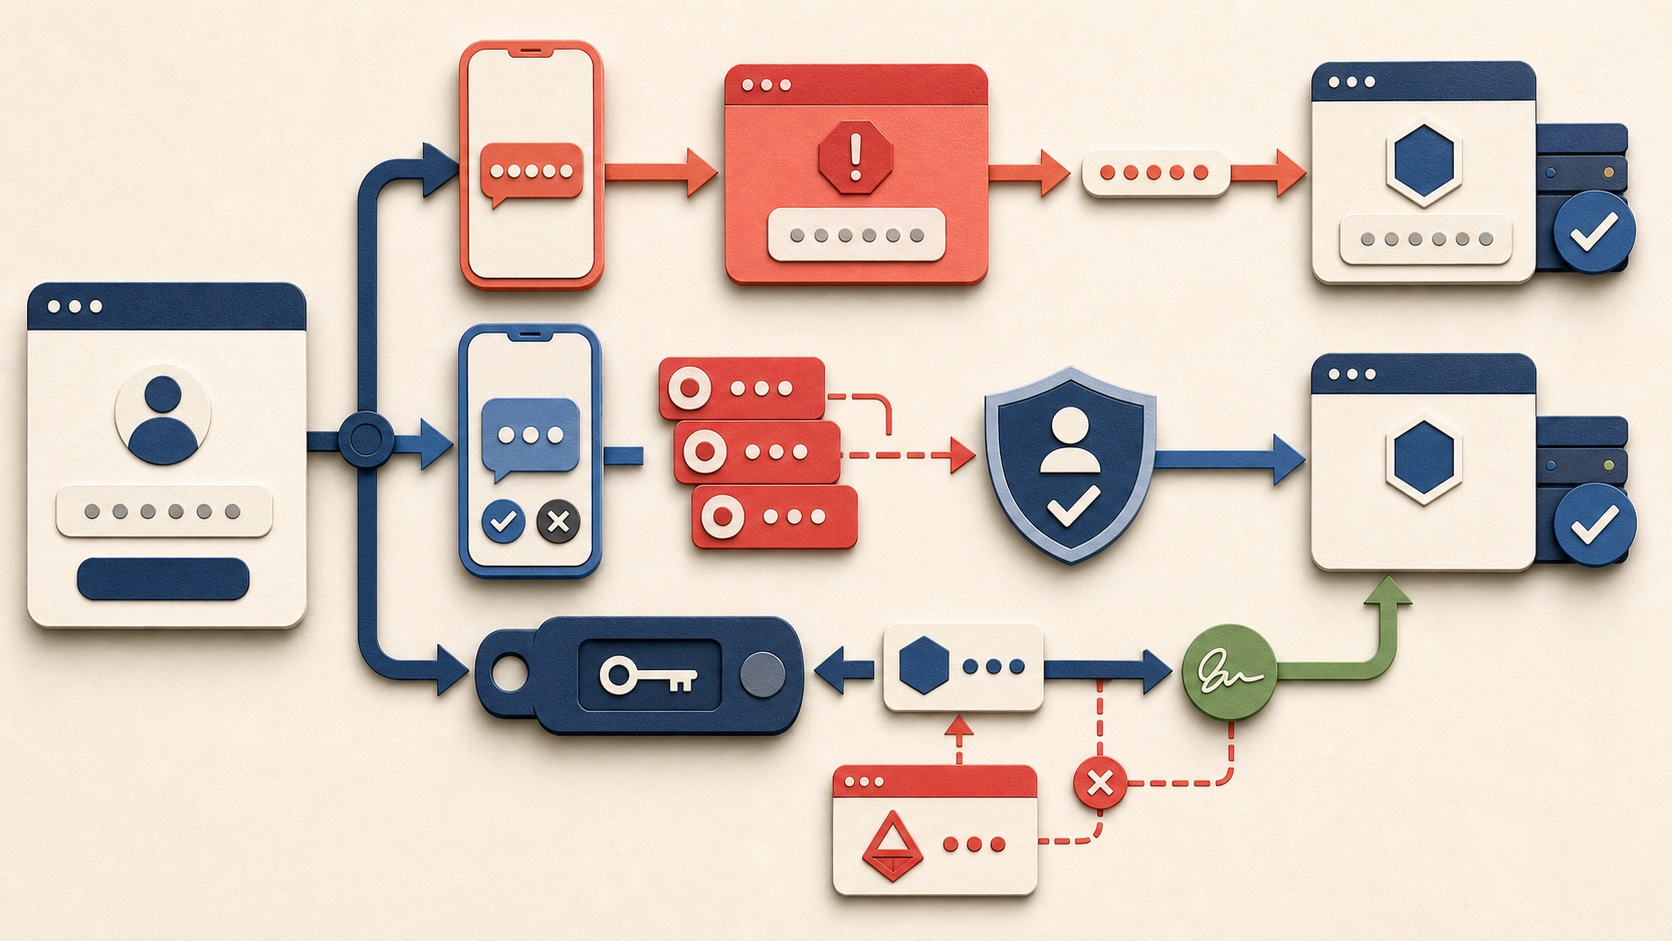
完整解析 MFA 因素、AAL、SMS、TOTP、Push、WebAuthn/Passkey、抗釣魚能力、註冊、更換、復原、Step-up、Session 與導入治理。
資安知識25 分鐘閱讀
密碼不能明文保存,也不該用可逆加密或快速雜湊。完整解析 Argon2id、bcrypt、scrypt、PBKDF2、Salt、Pepper、參數基準、外洩密碼阻擋與舊雜湊遷移。
資安知識24 分鐘閱讀
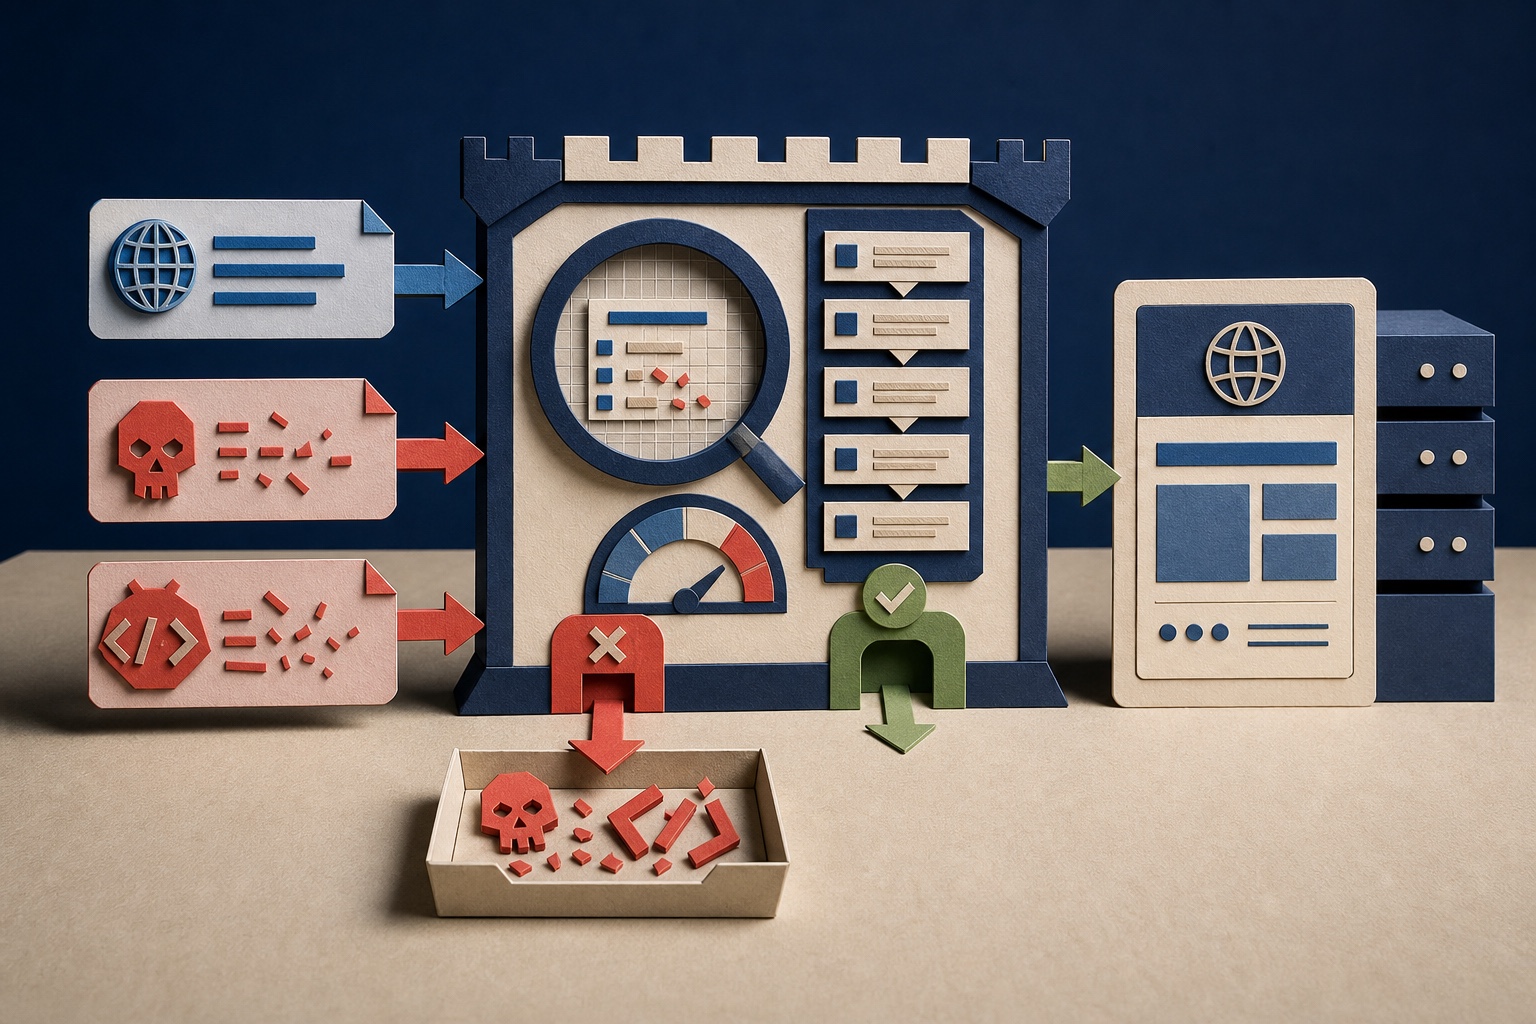
WAF 會在流量進入網站與 API 前檢查 HTTP 請求,但不能取代弱點修復。完整解析規則模型、OWASP CRS、部署位置、Detection/Prevention、誤判調校、Virtual Patching 與持續驗證。
資安知識25 分鐘閱讀
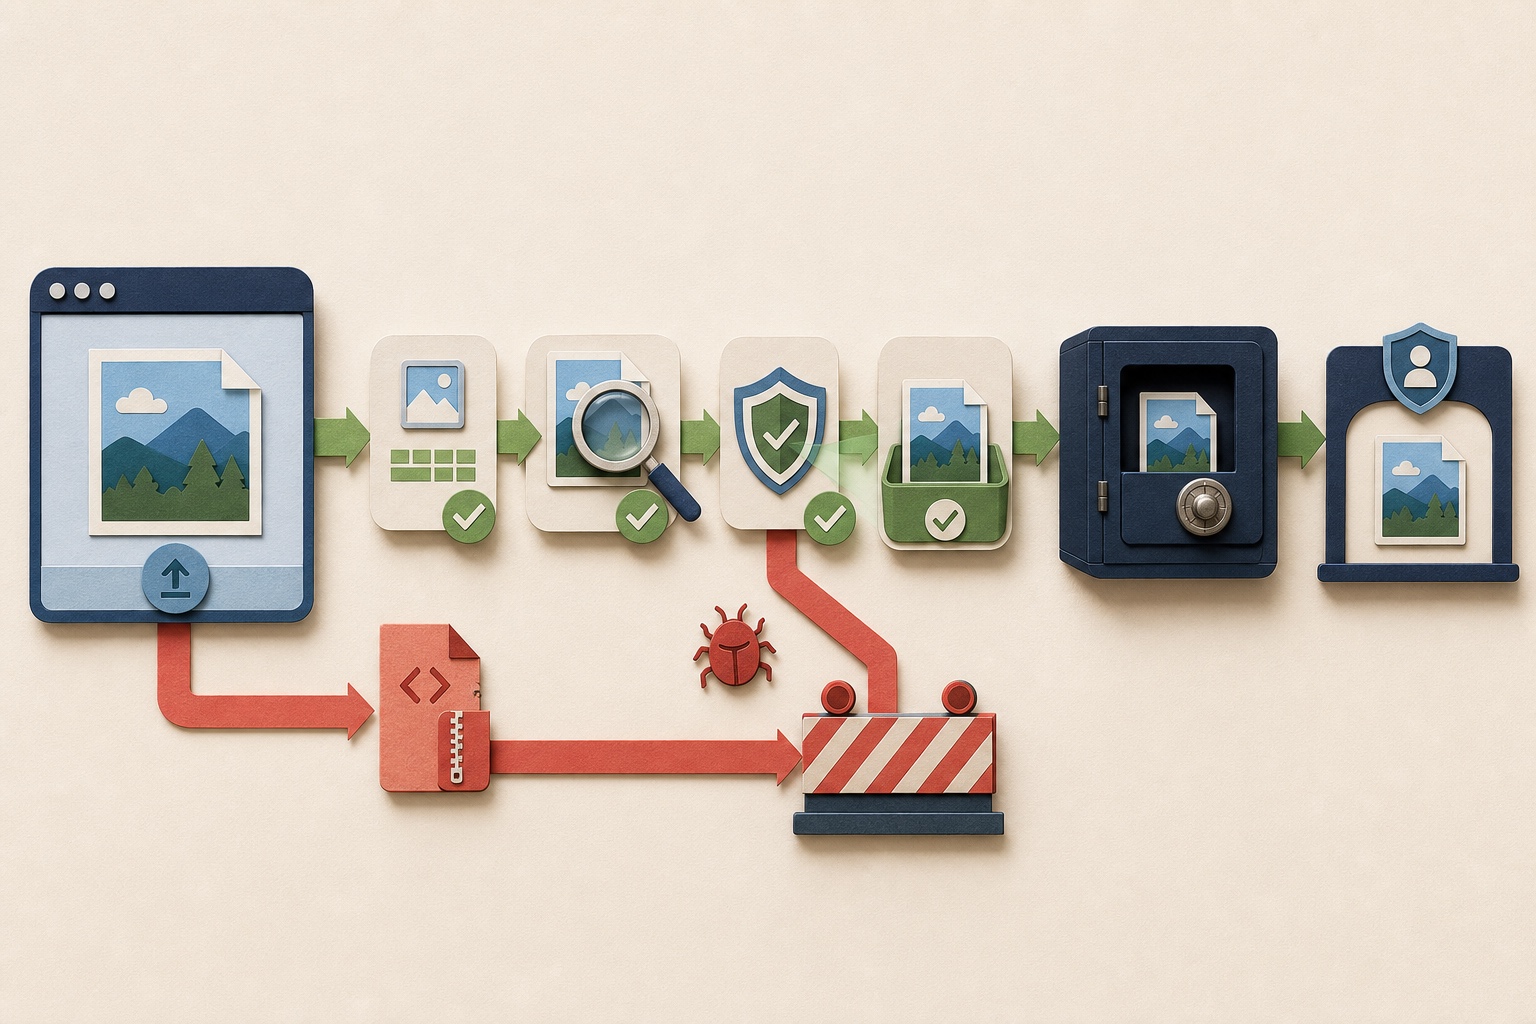
檔案上傳不能只檢查副檔名。完整說明 MIME、Magic Bytes、深度解析、檔名與路徑、ZIP Bomb、惡意程式掃描、Quarantine、物件儲存、Signed URL 與下載安全。
資安知識24 分鐘閱讀
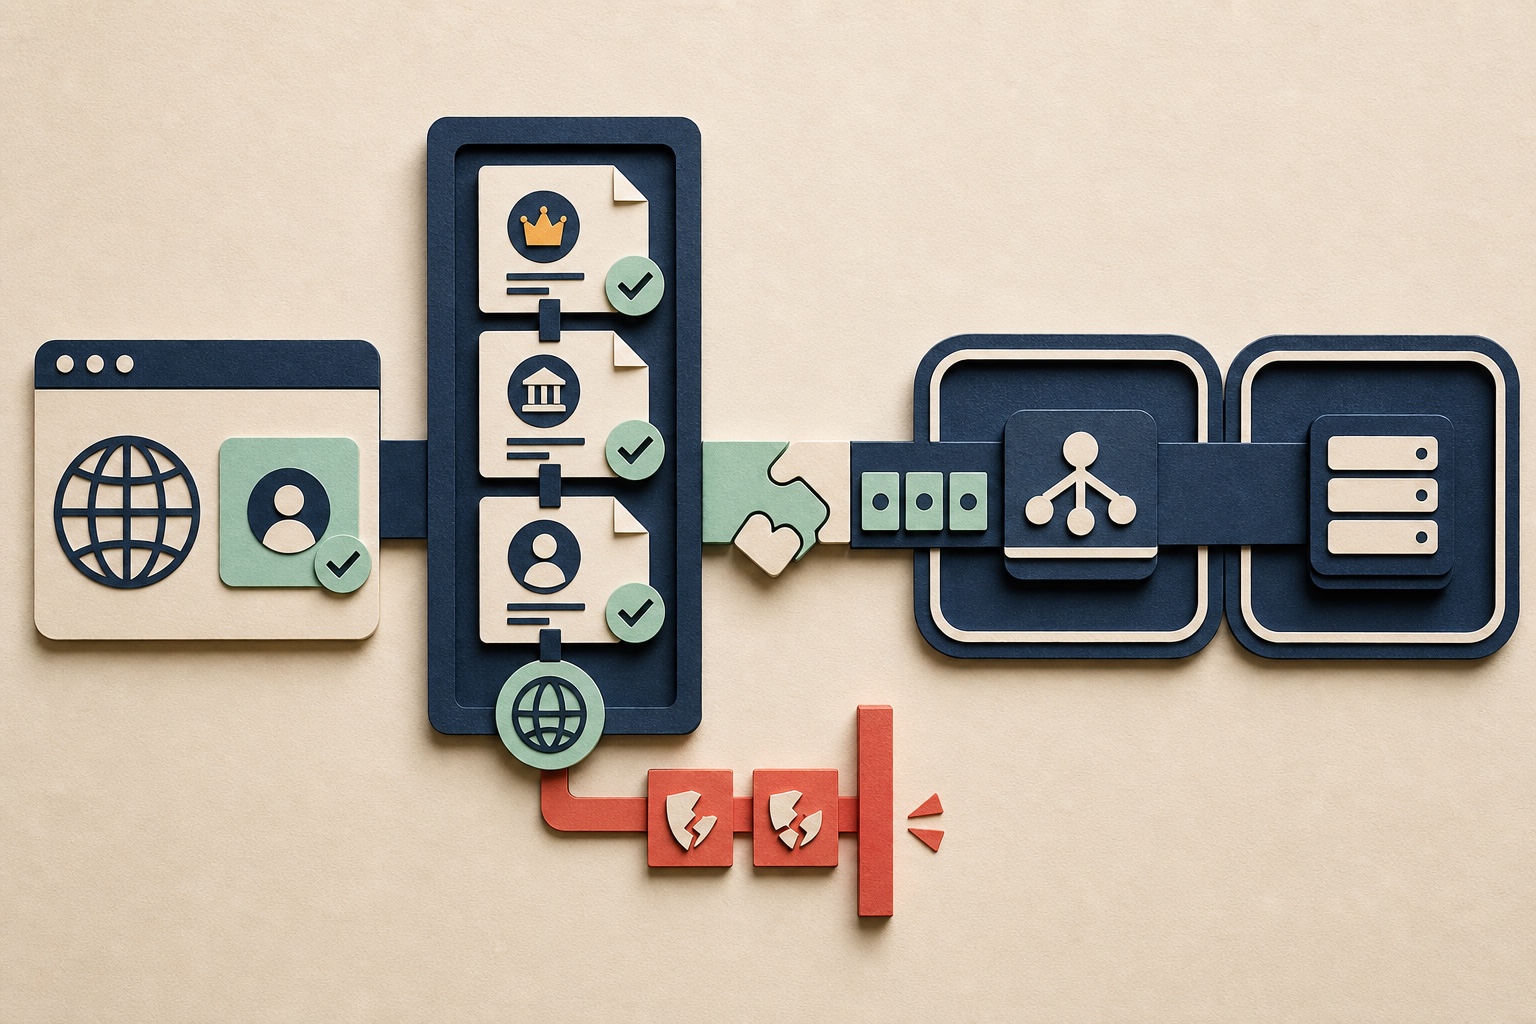
HTTPS 不只是一張憑證。本文完整說明 TLS 1.2/1.3、憑證信任鏈、Hostname 驗證、Cipher Suite、HSTS、CDN 到 Origin 加密、mTLS、更新與修復複驗。
資安知識25 分鐘閱讀
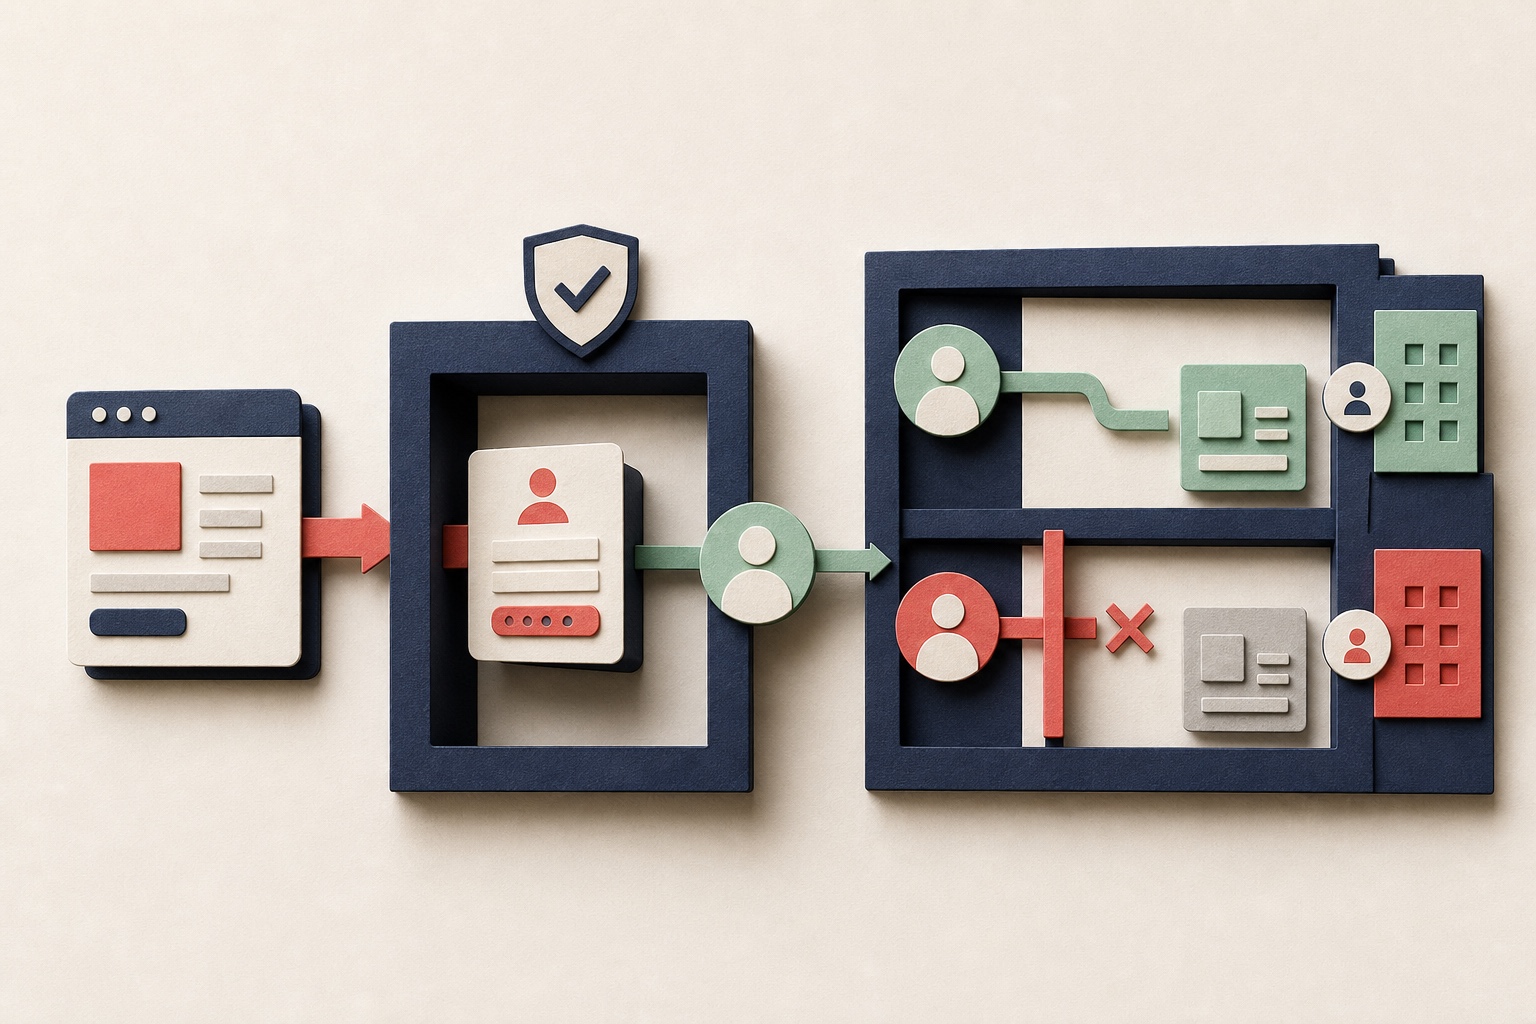
匿名掃描看不到登入後頁面、角色權限與租戶隔離。本文完整說明登入後弱點掃描的帳號矩陣、Session 維持、安全邊界、負向授權測試與複驗流程。
資安知識24 分鐘閱讀
CVSS 高分不等於一定先修。完整解析 EPSS、CISA KEV、SSVC、資產暴露、業務影響、補償性控制與可稽核的弱點優先排序流程。
資安知識23 分鐘閱讀
API 弱點掃描不能只對 Endpoint 發送 Payload。完整解析資產盤點、認證情境、BOLA、GraphQL、OAuth、資源限制、業務流程濫用、證據與修復複驗。
資安知識21 分鐘閱讀
Session 把一次身分驗證延伸成多次可信請求,也讓 Session ID、Cookie、Access Token 與 Refresh Token 成為高價值憑證。完整解析輪替、逾時、登出、撤銷、JWT 與攻擊檢測。
資安知識20 分鐘閱讀
HTTP 安全標頭讓瀏覽器在傳輸、腳本載入、頁面嵌入、MIME 判斷、來源資訊與裝置能力上執行明確限制。完整解析 HSTS、CSP、X-Frame-Options、nosniff、Referrer-Policy、Permissions-Policy 與跨來源隔離。
資安知識18 分鐘閱讀
CORS 決定瀏覽器中的跨來源程式能否讀取回應。完整解析 Same-Origin Policy、Origin、Preflight、Credential、Allowlist、null Origin、快取、API Gateway 與修復複驗。
資安知識19 分鐘閱讀
SSRF 讓攻擊者借用伺服器的網路位置與服務身分,向內網、雲端 Metadata 或非預期外部目的地發出請求。完整解析 URL 解析、DNS Rebinding、Redirect、Blind SSRF、Webhook、出站網路與雲端防護。
資安知識18 分鐘閱讀
IDOR/BOLA 讓已登入使用者透過物件識別碼存取不屬於自己的資料或操作。完整解析水平/垂直越權、跨租戶風險、API/GraphQL/檔案授權、RBAC/ABAC/ReBAC、測試證據與修復複驗。
資安知識18 分鐘閱讀
CSRF 利用瀏覽器自動帶上登入憑證,讓網站把跨站請求誤認為使用者意圖。完整解析 Synchronizer Token、Signed Double-Submit Cookie、SameSite、Origin/Referer、Fetch Metadata、API 與 OAuth 防護。
資安知識18 分鐘閱讀
XSS 的根因是外部資料進入瀏覽器可執行的情境。完整解析 Stored、Reflected 與 DOM-based XSS、情境式輸出編碼、HTML Sanitization、安全 DOM API、CSP、Trusted Types 與修復複驗。
資安知識18 分鐘閱讀
SQL Injection 的根因不是輸入中出現特殊字元,而是應用程式讓外部資料改變 SQL 指令結構。完整解析常見類型、檢測證據、參數化查詢、ORM 與 Stored Procedure 誤區,以及修復後複驗。
資安知識18 分鐘閱讀
弱點修復期限不能只照 CVSS 分數硬切。從暴露面、已知利用、資產重要度與補償性控制建立風險分級,明確定義計時起點、緊急緩解、風險例外與複驗結案。
資安知識18 分鐘閱讀
弱點掃描出現疑似誤報時,不能只憑系統擁有者一句『不受影響』就關閉。從證據保存、安全重現、版本與設定確認,到例外到期與重新檢測,建立可稽核的弱點判定流程。
資安知識18 分鐘閱讀
網站弱點掃描要有效又不影響營運,開始前必須定義合法授權、資產範圍、登入角色、API 規格、測試資料、安全窗口與停止條件。這份清單協助企業一次備齊必要資訊。
資安知識17 分鐘閱讀
網站弱點掃描不該只靠年度行事曆。從資產風險、網站變更、威脅事件、合規要求到修復複驗,建立固定排程與事件觸發並行的檢測頻率。
資安知識17 分鐘閱讀
從掃描範圍、弱點證據、CVE、CWE、CVSS、EPSS 與 CISA KEV,到修復 SLA、例外管理與複驗,完整掌握弱點掃描報告的專業判讀方法。
資安知識16 分鐘閱讀
完整解析網站弱點掃描可以自動檢測的風險、需要登入與設定才能覆蓋的範圍,以及仍須由人工測試、程式碼分析與威脅建模補足的盲區。
資安知識16 分鐘閱讀
從檢測對象、執行時機、可發現風險與限制,完整比較 DAST、SAST、SCA 與滲透測試,協助企業建立真正互補的應用程式安全流程。
資安知識15 分鐘閱讀
從授權範圍、資產探索、主動檢測與結果驗證,到風險排序、修復及複驗,完整理解弱點掃描如何成為可持續執行的安全流程。
資安知識10 分鐘閱讀
OWASP Top 10 是應用程式安全的重要共同語言。本文整理 2025 年最新分類、版本變化,以及企業如何把風險認知轉化為可執行的檢測與修復流程。
資安知識9 分鐘閱讀
OWASP 分類與 CVSS 分數能建立共同語言,但不能單獨代表企業風險。本文從外部暴露、威脅情勢、資產重要性與弱點證據,建立可辯護的修復順序。
產品更新7 分鐘閱讀
排程掃描不是定期產出相同報告,而是持續掌握網站變更、定位新增風險,並在修復後留下可驗證的安全紀錄。