WEBSITE VULNERABILITY SCANNING

網站弱點掃描,從發現問題到開始修復。

持續檢測網站弱點,快速掌握風險、影響位置與修復方向,讓安全檢測跟上每一次網站變更。
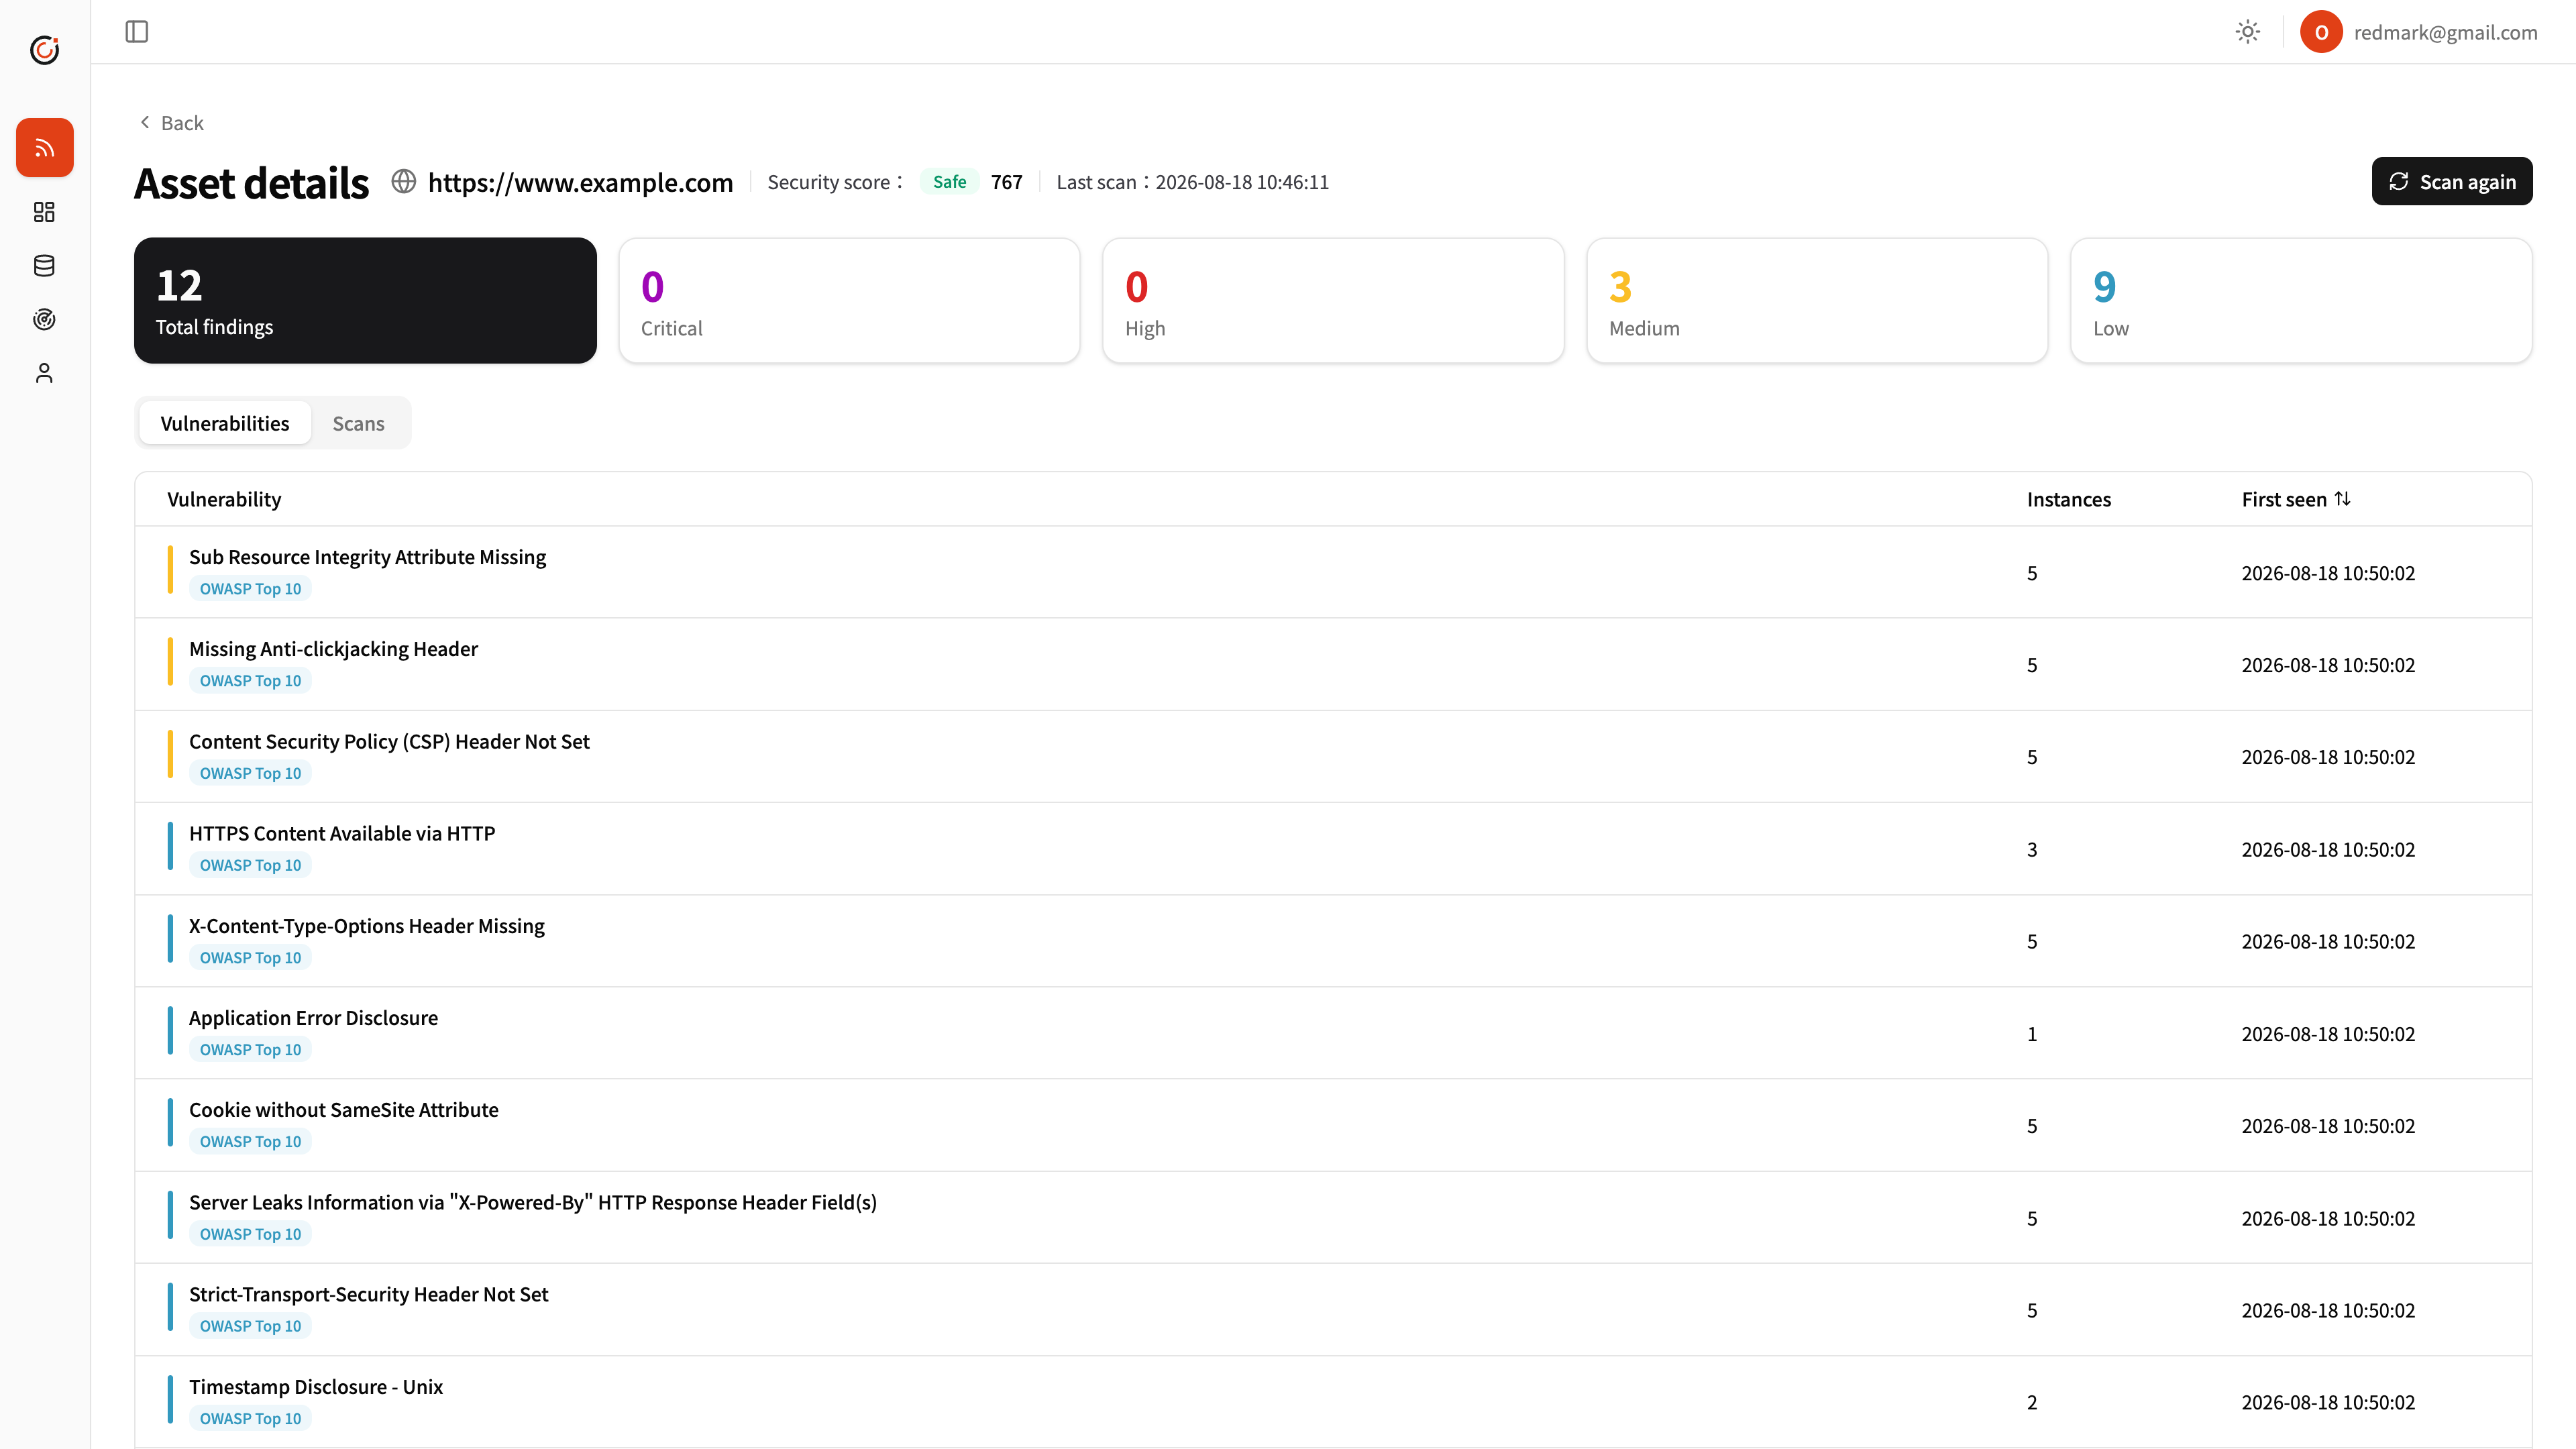
Redmark Security Console
Redmark 資產弱點掃描詳情,包含風險分級與弱點列表

CONTINUOUS SECURITY

網站持續變動,
安全檢測也應持續進行

網站改版、套件更新、API 調整與權限變更,都可能產生新的安全風險。只依賴偶爾執行的檢測,容易讓兩次掃描之間成為看不見的空窗。

Redmark 把網站弱點掃描整合成團隊可以反覆執行的流程,降低每次重新準備工具與環境的負擔。
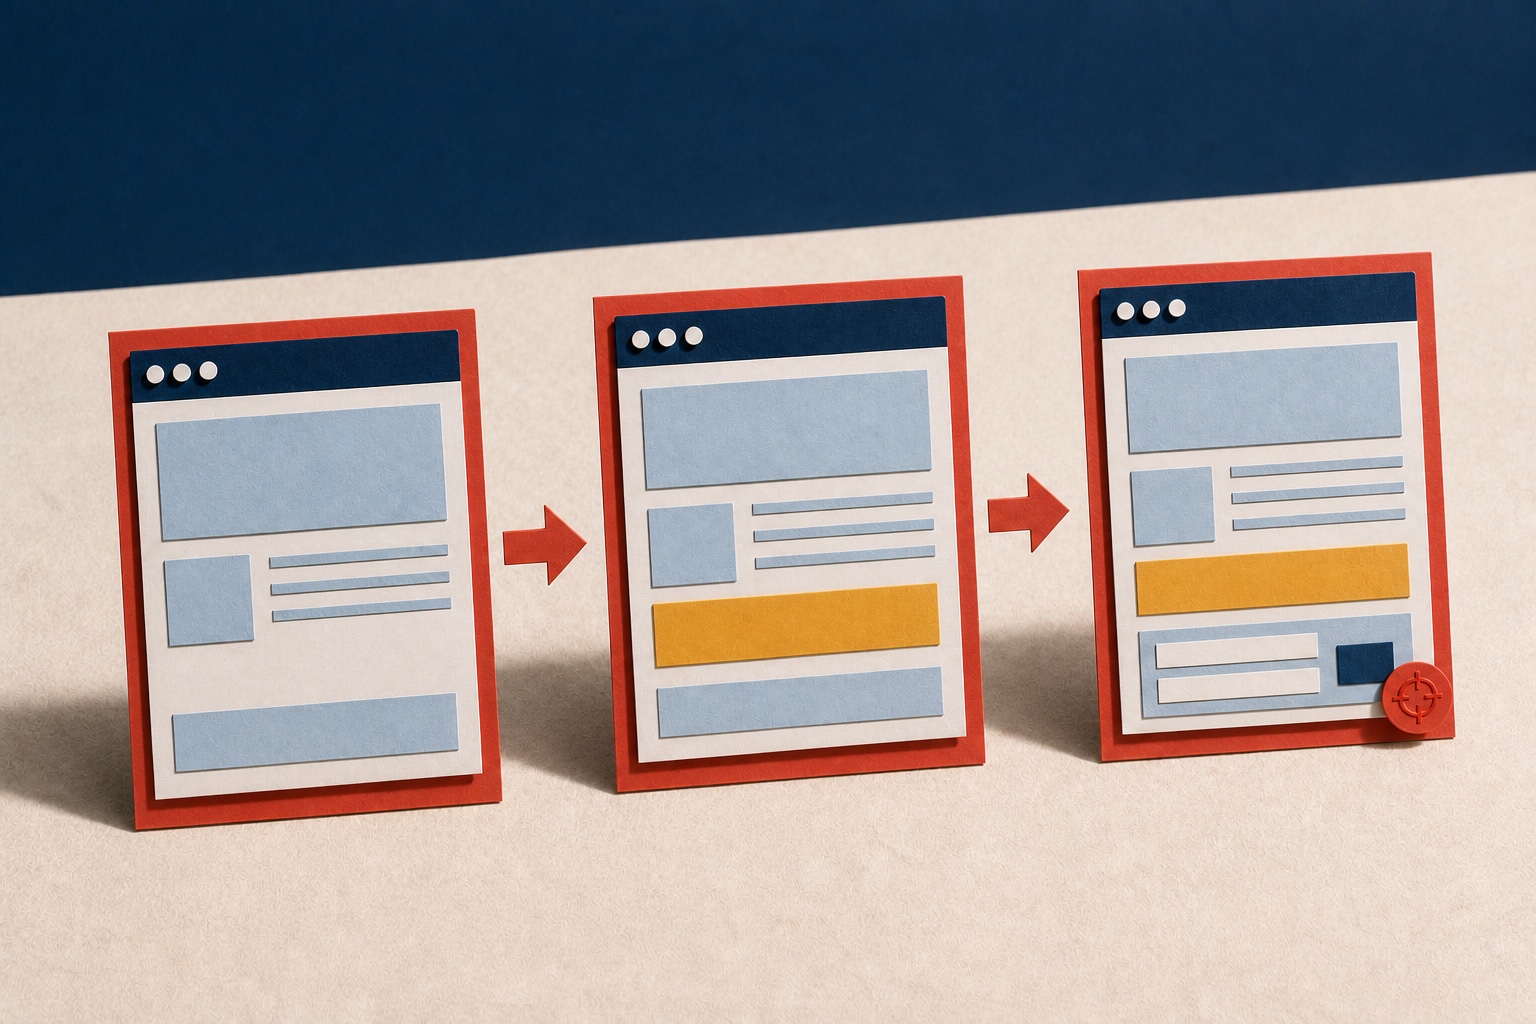
三個網站版本依序增加內容,呈現網站持續變更
01 網站持續變更
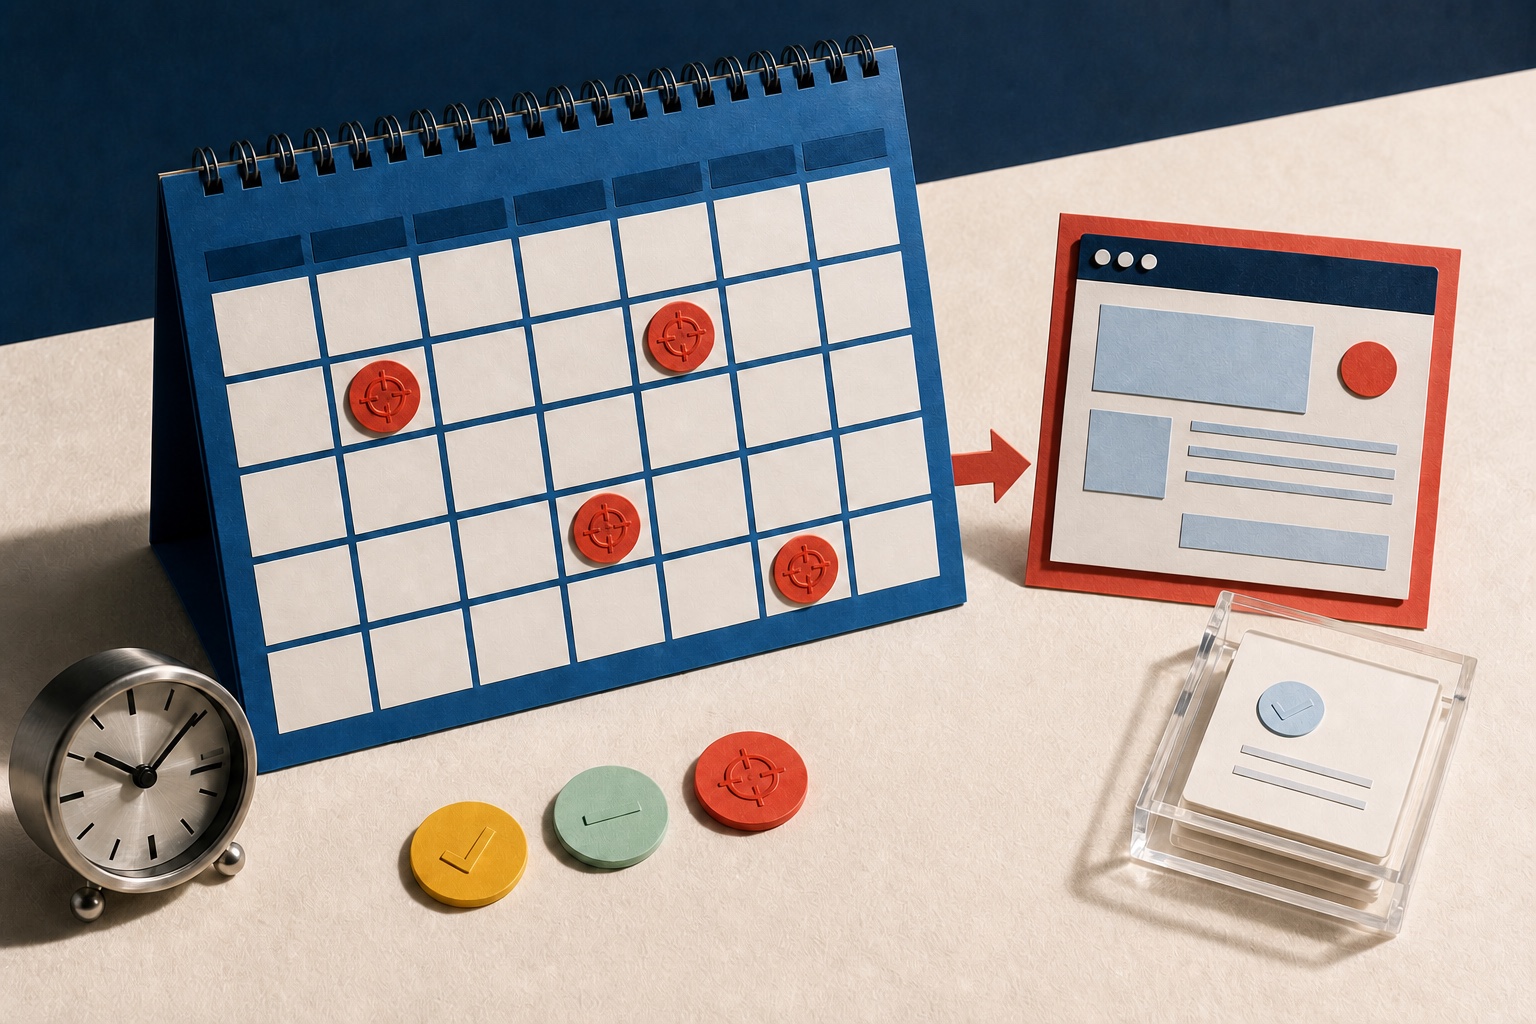
月曆標示固定掃描日期,箭頭指向網站弱點掃描
02 依排程自動掃描
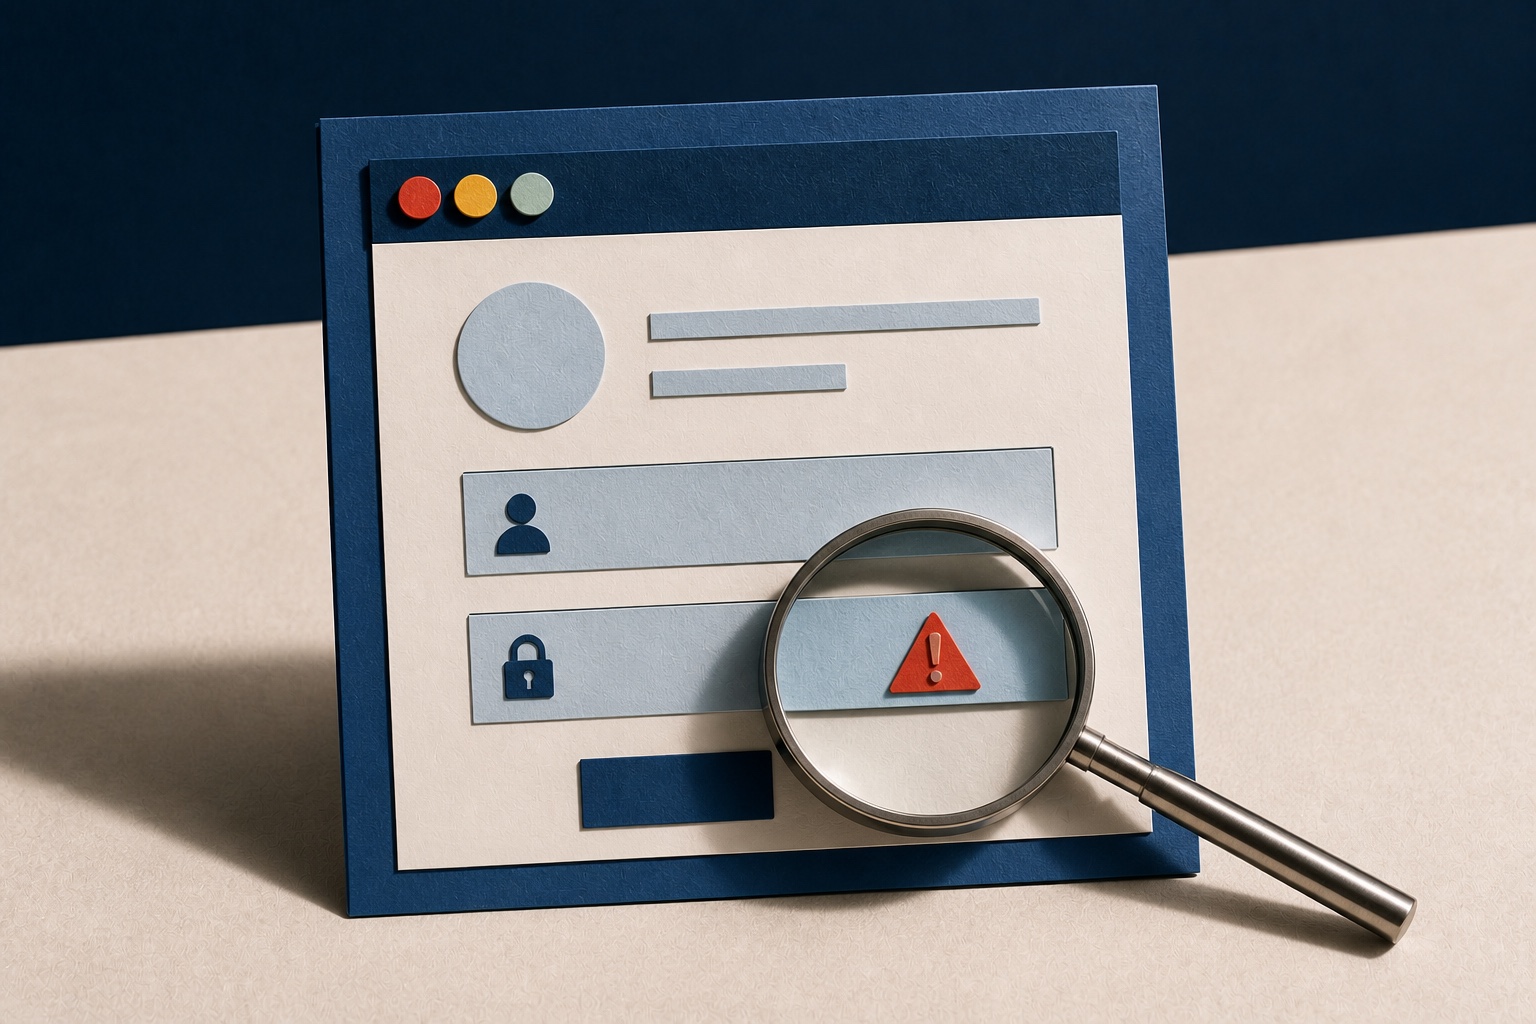
放大鏡定位網站登入欄位中新增的安全風險
03 定位新增風險
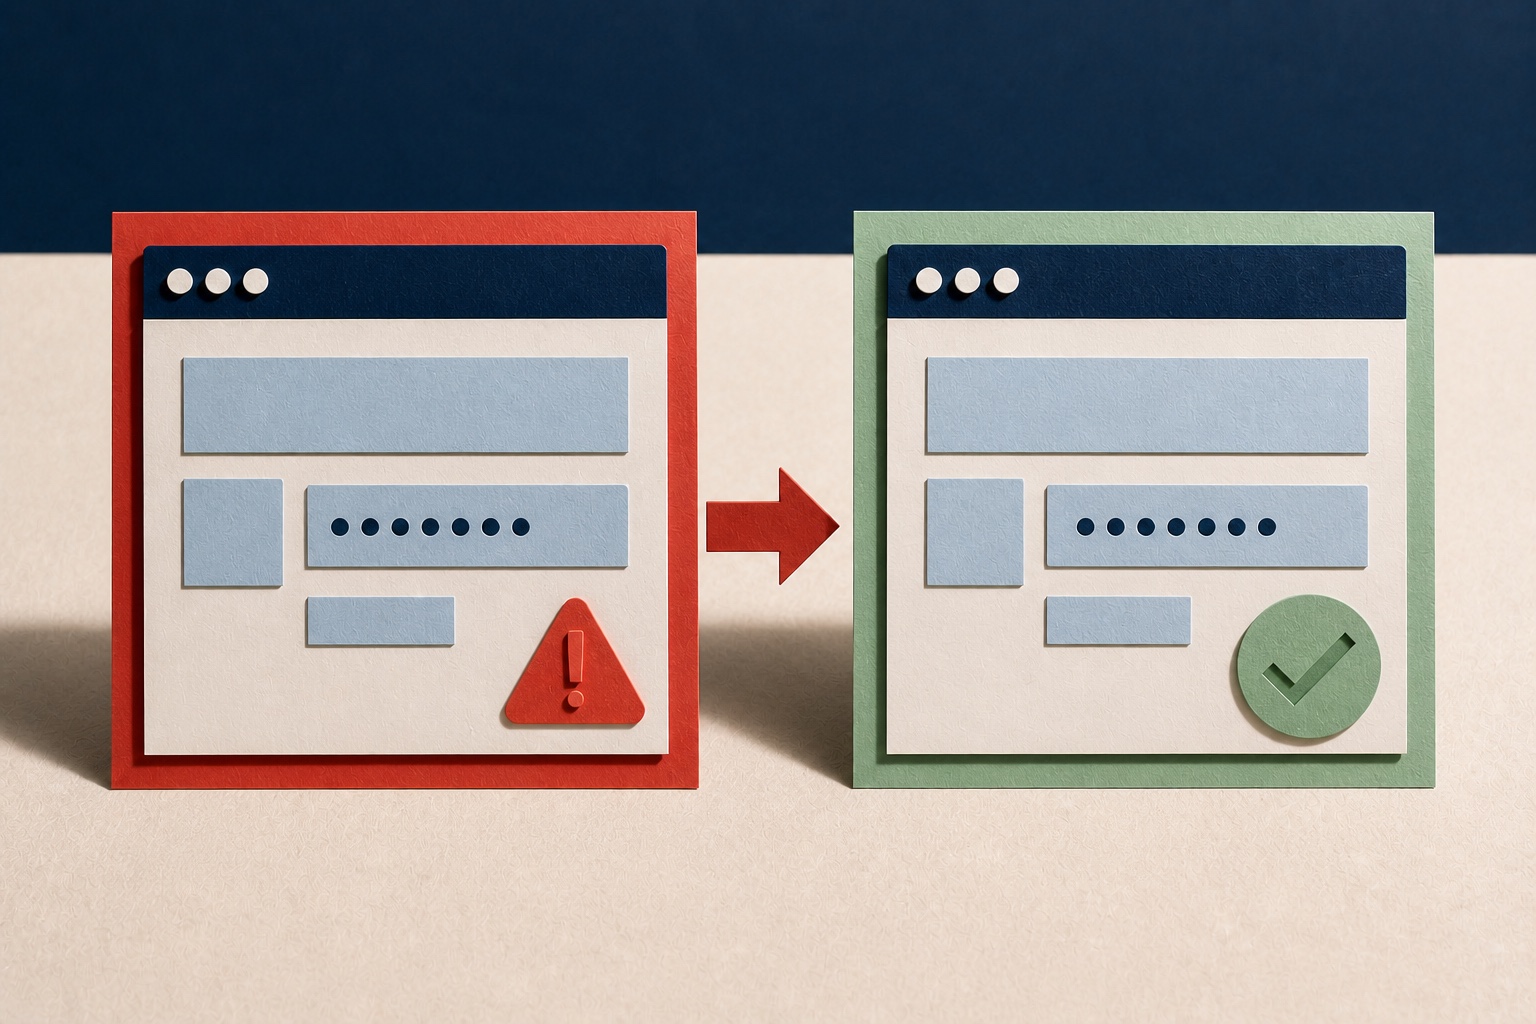
修復前的紅色警示轉為修復後的綠色驗證結果
04 修復後再次驗證

CLEAR SECURITY CONTEXT

掃描結果不只是弱點清單,
而是能開始處理的安全脈絡

網站公開頁面、聯絡表單與登入頁面的互動區域接受弱點掃描
01

網站攻擊面

從公開頁面、表單到常見互動流程,持續檢查可能暴露的網站弱點。

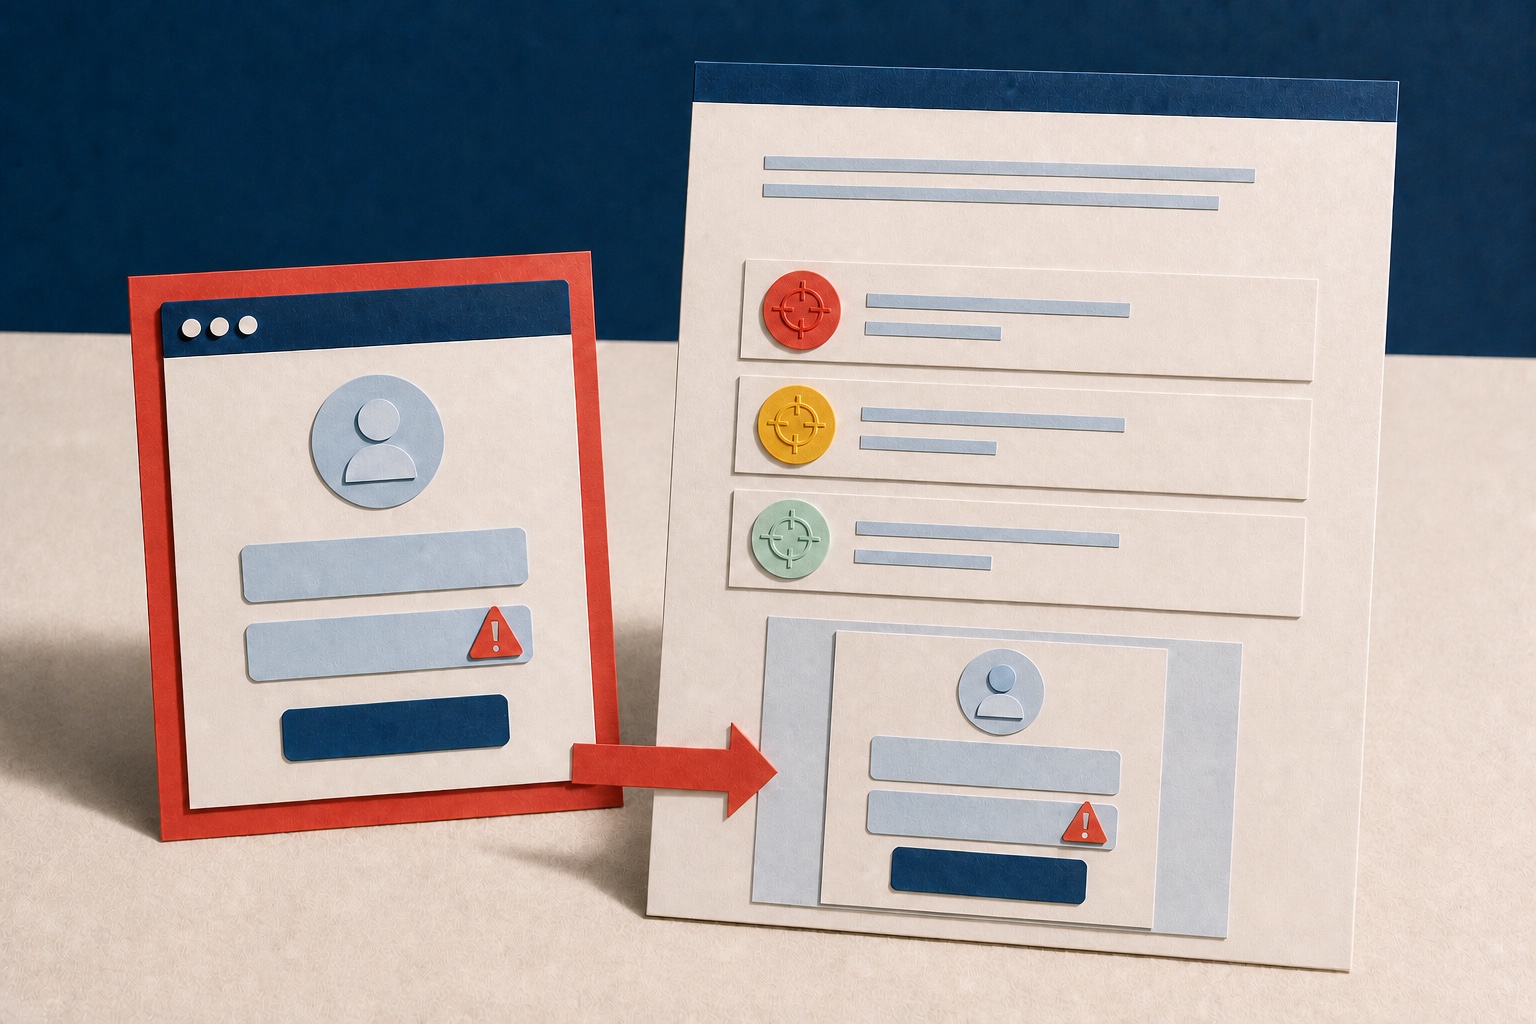
網站登入欄位的風險警示轉化為分級報告與畫面證據
02

風險與證據

透過風險等級、OWASP 分類、影響位置與弱點實例,快速理解問題。

網站弱點轉化為具有完成、處理中與待處理狀態的修復任務
03

修復與追蹤

把技術結果整理成可執行的修復方向,讓團隊更容易安排處理順序。

ONE CONTINUOUS WORKFLOW

從建立資產到修復追蹤,
都在同一條流程裡

01

建立網站資產

確認受掃網站已取得合法授權,建立清楚且可控的掃描範圍。

02

啟動或排程掃描

依維運節奏執行單次或定期檢測,不必每次重新準備環境。

03

查看弱點與影響

集中查看風險等級、分類、證據與受影響位置。

04

修復並持續追蹤

依建議安排修復,讓後續掃描持續確認網站安全狀態。

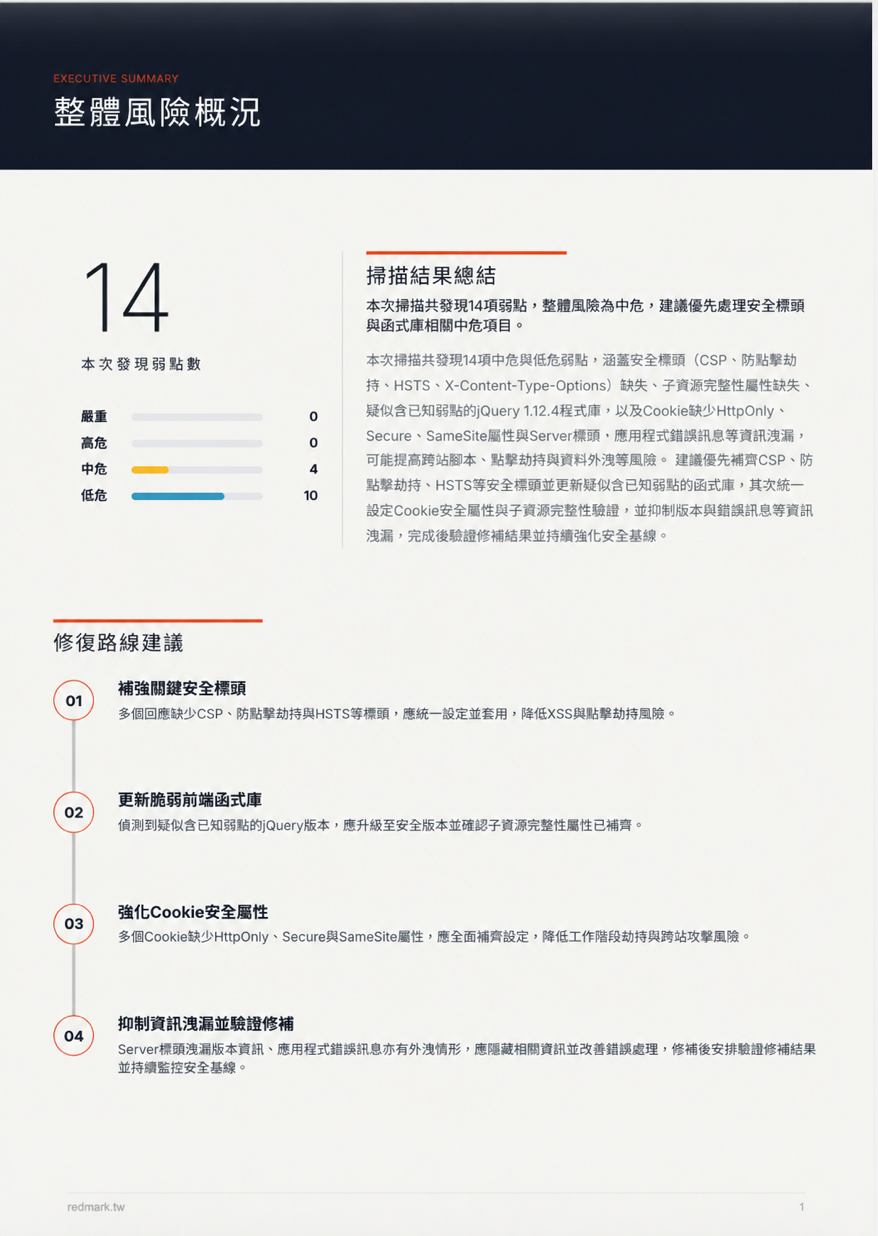
Redmark 網站弱點掃描報告摘要與風險資訊
SCAN → FINDINGS → REPORT每一項結果都有清楚的下一步
授權網站位於明確的掃描範圍內

AUTHORIZED ASSETS ONLY

只掃描已取得授權的網站資產

每一次弱點掃描都應建立在明確授權與可控範圍之上。開始前請確認已取得受掃資產的合法授權,並依實際服務承載能力安排掃描。

START WITH ONE WEBSITE

從第一個網站開始,建立持續弱掃流程

以更低的執行成本持續檢測網站弱點,更早發現問題,也讓每一次修復都有清楚的方向。

免費開始掃描