


一份弱點掃描報告真正要回答的,不是網站出現幾個紅色警示,而是哪些問題確實存在、如何重現、對哪些資產造成風險,以及團隊下一步應該先處理什麼。CVE、CWE 與 CVSS 都是重要資訊,但沒有任何一個欄位能單獨代表企業的修復優先順序。
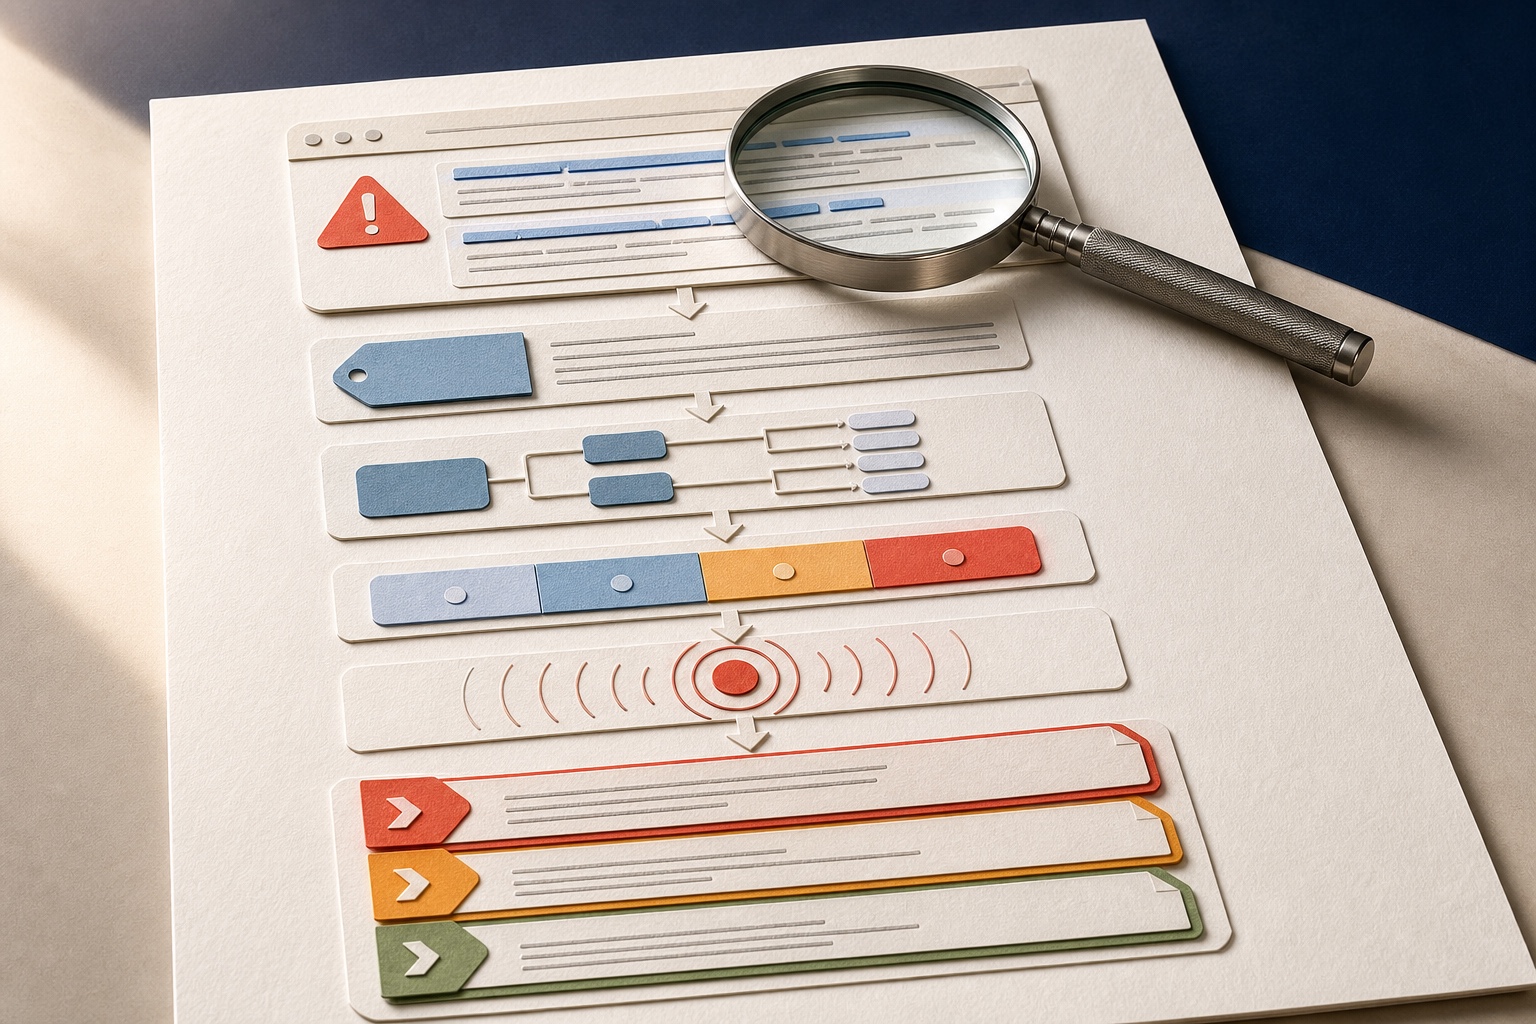
先講結論:先看證據與範圍,再看分數
收到報告後,最常見的錯誤是直接把頁面翻到『Critical』或『High』,依照分數由高到低派工。這樣做看似有效率,實際上可能把時間花在未確認、未暴露或不適用的項目,同時忽略分數較低、卻位於核心資產或已遭實際利用的問題。
專業判讀應依序確認四件事:本次到底測了什麼、每項發現是否有足夠證據、技術嚴重度與利用訊號代表什麼,以及該資產對企業的真實影響。只有在這些資訊完整後,才適合建立修復順序與期限。
弱點報告也不是掃描當天的最終判決。它是從發現、確認、排序、指派、修復到複驗的一份工作紀錄;若缺少負責人、狀態、期限與複驗結果,再完整的弱點描述也無法證明風險已經降低。
第一步:確認這份報告描述的是哪一次檢測
弱點結果只有放在明確範圍中才有意義。報告首頁或執行摘要應列出測試時間、目標網址與環境、資產擁有者、掃描來源、工具與規則版本,以及是否使用登入帳號。若網站在掃描後已經改版,結果就不能直接代表目前版本。
同樣重要的是沒有測到的部分。被排除的網域、無法登入的角色、匯入失敗的 API、受 WAF 阻擋的請求、因避免交易副作用而跳過的功能,都應明確列在限制條件。『0 個重大弱點』與『重大功能沒有被覆蓋』是完全不同的結論。
若報告沒有資產與覆蓋清單,應先向檢測單位補充確認,而不是立刻進入修復。這一步可以避免工程團隊在錯誤環境重現,也能避免管理者把有限範圍的結果誤解成整體安全保證。
- 目標:網域、子網域、IP、URL、API Base URL 與執行環境
- 時間:開始與結束時間、網站版本、部署或 Commit 識別資訊
- 身分:匿名、登入帳號、角色、租戶與可使用的測試資料
- 方法:掃描器與規則版本、掃描政策、速率及人工確認範圍
- 限制:排除項目、登入失敗、被阻擋請求、逾時、禁止操作與未覆蓋流程
CVE 是什麼?它是識別碼,不是風險分數
CVE(Common Vulnerabilities and Exposures)計畫為公開揭露的資安弱點建立共同識別碼。每一筆 CVE Record 對應一個已被識別與定義的公開弱點,讓產品廠商、研究人員、掃描工具與企業能確定彼此討論的是同一個問題。
看到 CVE 編號時,應繼續確認受影響產品、版本、設定、修補公告、發布日期與必要利用條件。伺服器顯示某個軟體版本,不一定代表弱點在目前環境可被利用;反之,產品可能回補修補程式但沒有更改版本字串,僅靠版本比對也可能產生錯誤判定。
不是所有網站弱點都有 CVE。企業自行開發程式中的越權、輸入驗證錯誤、敏感資料暴露或業務邏輯問題,通常不會獲得公開 CVE 編號,卻仍可能造成重大風險。不能因為報告沒有 CVE,就把發現視為不重要。
- CVE 告訴你:這是哪一個公開弱點,以及各資料來源如何用同一名稱交換資訊
- CVE 不告訴你:弱點是否真的存在於你的資產、能否被利用,以及對業務造成多大損害
- 判讀時要搭配:產品版本、廠商公告、安裝模組、設定、暴露路徑與修補狀態
CWE 是什麼?它描述弱點背後的缺陷類型
CWE(Common Weakness Enumeration)是由 MITRE 維護的軟體與硬體缺陷分類。它描述的是可能導致弱點的根本模式,例如輸入未妥善中和、授權檢查不正確、敏感資訊暴露或資源管理錯誤,而不是某一個產品版本中的單一公開事件。
CWE 對開發團隊特別有價值,因為它能把不同頁面與不同掃描器發現的問題聚合到共同根因。若數十個 XSS 發現都指向同一類輸出編碼缺陷,團隊不應只逐頁修補,而應檢查共用模板、框架設定與安全元件,避免相同模式持續出現。
一項 CVE 可能對應一個或多個 CWE;一個 CWE 也可能出現在許多不同 CVE 與企業自研弱點中。報告若只有 CWE 名稱,仍然需要具體受影響位置與重現證據,不能把抽象分類當成已確認漏洞。
- CVE:特定公開弱點的共同識別碼,重點是『哪一個事件』
- CWE:可造成弱點的通用缺陷類型,重點是『為什麼會發生』
- OWASP Top 10:用於溝通重要 Web 應用程式風險類別,重點是『應優先治理哪些問題領域』
CVSS 4.0 怎麼看?不要只讀 0 到 10 的數字
CVSS(Common Vulnerability Scoring System)是 FIRST 維護的開放標準,用來描述軟體、硬體與韌體弱點的技術特性與嚴重程度。CVSS 4.0 將指標分成 Base、Threat、Environmental 與 Supplemental 四組;Base 描述弱點本身較固定的特性,Threat 反映會隨時間變化的利用成熟度,Environmental 則依企業環境與資產重要性調整。
常見的 Base Score 介於 0.0 到 10.0,並可對應 None、Low、Medium、High 與 Critical 等級。但分數只是結果,真正應保留的是 Vector String。向量會說明攻擊是否可從網路發動、是否需要權限或使用者互動、是否存在額外攻擊條件,以及成功後對機密性、完整性、可用性與後續系統的影響。
FIRST 特別強調 CVSS 不只是 Base Score,也不應被當成組織完整風險分數。公開資料通常只能提供 CVSS-B;企業必須結合 Threat 與 Environmental 指標,以及法規、客戶、財務、安全與聲譽等 CVSS 範圍外因素,才能做出自身的修復決策。
- Base:弱點本身的攻擊條件與技術影響,跨時間與環境相對穩定
- Threat:現階段是否已有可用攻擊方式或成熟利用活動
- Environmental:資產的重要性、部署條件與補償性控制如何改變實際嚴重度
- Supplemental:安全、人工作業、自動化利用、復原等額外資訊,不直接修改最終分數
- Vector String:保留每一項判定依據,比單獨顯示『9.8』更可稽核
EPSS 怎麼用?它預測遭利用機率,不是損害程度
EPSS(Exploit Prediction Scoring System)是 FIRST 的資料驅動模型,用來估計一筆已公開 CVE 在未來 30 天內遭到實際利用的機率。分數介於 0 到 1,例如 0.05 代表模型估計未來 30 天約有 5% 的利用機率,並且會隨新訊號每日更新。
EPSS 很適合補足 CVSS。CVSS 回答弱點在技術上可能多嚴重;EPSS 則回答近期遭攻擊者利用的可能性。大量高 CVSS 弱點未必會被廣泛利用,而某些技術分數不是最高的問題,可能因攻擊成本低、利用工具成熟與大量暴露而需要更快處理。
EPSS 仍不是完整風險分數。它不知道企業是否真的使用受影響版本、資產是否對外暴露、是否存在補償性控制,也不衡量成功利用會造成多少損害。Percentile 表示相對於其他 CVE 的排名位置,不是利用機率,兩者在報告中應分開標示。
CISA KEV 怎麼看?這代表已有實際利用證據
CISA Known Exploited Vulnerabilities Catalog(KEV)收錄已有可靠證據顯示遭實際利用的 CVE。對企業而言,KEV 是非常重要的威脅訊號:它不是預測攻擊可能發生,而是表示攻擊活動已經在真實世界出現。
美國聯邦文職機關依 BOD 22-01 必須在指定期限內處理目錄中的弱點;其他組織雖不受該指令直接約束,CISA 仍強烈建議將 KEV 納入弱點管理的優先排序。企業可依自身資產、服務承諾與法規建立更合適的期限。
KEV 也不能跳過適用性確認。若企業完全沒有受影響產品,就沒有修補對象;但只要命中對外服務、邊界設備、身分系統或高價值資產,就應立即確認版本、暴露、攻擊跡象與可用緩解措施,不能等下一次例行會議。
證據怎麼看?一項發現至少要能回答七個問題
掃描器名稱與嚴重度無法取代證據。可執行的發現應讓開發或維運人員知道問題在哪裡、使用什麼條件觸發、系統實際回應什麼,以及如何在不暴露機密資訊的前提下重現。
對網站弱點,報告通常應保留 URL、HTTP 方法、參數或欄位、測試帳號角色、經遮罩的請求與回應、觀察結果與判定理由。對版本型弱點,還要提供產品與版本辨識方式、CVE 或廠商公告、適用條件及可能修補版本。
證據不足的項目可以保留為『待確認』,但不應直接以最高嚴重度要求緊急修復。相反地,若探測可能改變資料或造成服務影響,報告應採取最小化證明方式,並清楚標註沒有進一步利用的原因。
- 位置:哪個資產、URL、API、HTTP 方法與輸入欄位受影響?
- 條件:需要匿名、登入、特定角色、特定資料或使用者互動嗎?
- 動作:掃描器送出了什麼安全測試輸入或請求變化?
- 結果:伺服器回傳了什麼可觀察差異,敏感內容是否已適當遮罩?
- 判定:這些差異為什麼足以支持特定弱點,而不只是一般錯誤?
- 影響:攻擊者成功後可能讀取、修改、中斷或跨越哪些邊界?
- 複驗:修復後可以使用哪個最小測試案例確認問題不再成立?
修復優先順序:把四個訊號放在同一張決策表
實務排序應至少同時考慮技術嚴重度、利用可能性、資產暴露與業務影響。CVSS 可以提供一致的技術描述;EPSS、KEV、威脅情報與攻擊跡象補充利用訊號;資產清冊則回答系統是否對外、存放什麼資料、支援哪些服務,以及停機或遭竄改會造成什麼後果。
這四個訊號不適合被簡化成一條看似精準的乘法公式。資料品質不同、企業風險容忍度不同,補償性控制也可能只降低某一段攻擊路徑。較可靠的做法是建立清楚規則與人工覆核:哪些條件會直接進入最高優先級,哪些情況可以調降,以及誰有權核准例外。
例如一個 CVSS 6.5 的弱點,若已列入 KEV、位於無額外保護的公開身分系統並涉及管理權限,可能比內網測試主機上的 CVSS 9.0 更優先。分數提供共同語言,資產與威脅脈絡才決定企業行動。
- 技術嚴重度:攻擊條件、必要權限、使用者互動與成功後影響
- 利用訊號:KEV、EPSS、公開 PoC、成熟攻擊工具與企業內部偵測結果
- 資產暴露:是否直接面向網際網路、能否從其他區域抵達、現有控制是否有效
- 業務影響:資料敏感度、權限、客戶影響、營運中斷、法規與安全責任
報告欄位完整比較:每一欄能回答什麼?
下表可以作為報告驗收與內部資料模型的基礎。若某個欄位缺少或來源不明,應標記不確定性,而不是讓團隊自行猜測。
| 欄位 | 主要回答 | 不能單獨代表 | 判讀重點 |
|---|---|---|---|
| 發現名稱與位置 | 問題發生在哪個資產與輸入點 | 問題一定成立或影響大小 | 確認 URL、方法、參數、角色與環境 |
| CVE | 對應哪一個公開揭露弱點 | 企業資產一定受影響 | 核對產品、版本、模組、設定與廠商公告 |
| CWE | 缺陷屬於哪一種通用弱點模式 | 特定漏洞實例與修復完成 | 用於根因聚合、安全規範與防止同類問題 |
| CVSS | 技術嚴重度與攻擊、影響特性 | 完整企業風險或修復順序 | 同時保留版本、分數與 Vector String |
| EPSS | CVE 未來 30 天遭實際利用的估計機率 | 利用後損害、資產適用性或企業風險 | 區分 Probability 與 Percentile,記錄查詢日期 |
| CISA KEV | 是否已有實際利用證據並列入目錄 | 企業一定部署受影響產品 | 命中時立即確認適用性、暴露與緩解期限 |
| 證據與重現 | 為什麼判定存在、如何安全重現 | 企業業務影響與最終風險接受 | 確認請求、回應、前置條件、遮罩與證據信心 |
| 修復建議 | 可能從程式、設定或架構哪裡處理 | 建議必然適用於目前技術堆疊 | 由系統負責人驗證相容性、測試與回復方案 |
如何建立可執行的修復 SLA?
SLA 不應只依 Critical、High、Medium、Low 四個標籤設定。企業可先定義優先級,再將每一級拆成確認時限、短期緩解、永久修復與複驗時限。這能區分『已經有人看過』與『風險真正被處理』。
例如已遭利用且位於公開核心資產的問題,可要求立即通知、當日完成適用性與攻擊跡象確認,並優先採取隔離、停用功能、WAF 規則或存取限制;永久修復時間則依服務可用性與變更風險制定。沒有立即修補方式時,補償性控制也必須有負責人、監控條件與到期日。
下列分級是制度設計範例,不是法規或通用標準。實際期限要依產業規範、契約、資產等級、可用性要求與企業風險承受度調整。
- P0 緊急:已有利用證據、對外暴露且可能影響核心權限、敏感資料或營運安全
- P1 優先:高可信、高影響或高利用可能性,且現有控制無法有效降低暴露
- P2 計畫:問題成立但利用條件較高、資產影響有限,應納入近期版本或維護窗口
- P3 觀察:低影響、低信心或已有可靠補償性控制,持續追蹤並設定重新評估日期
誤報、風險接受與例外不能直接從報告消失
若人工驗證確認發現不成立,應記錄誤報理由、驗證人、時間與證據,並保留原始掃描規則與位置。直接刪除結果會讓後續稽核無法理解為何結案,也可能在下次掃描時重複浪費分析時間。
風險接受則代表問題成立,但企業基於影響、修復成本、替代控制或業務時程暫時不修。它與誤報完全不同,必須由具備權責的人員核准,記錄接受理由、範圍、剩餘風險、監控方式與到期日。
例外到期時應重新檢查資產、威脅與修補條件。EPSS 會每日變化、KEV 可能新增項目、系統暴露方式也可能改變;過去合理的風險接受,幾個月後未必仍然合理。
修復完成後,複驗要確認的不只是掃描結果消失
複驗首先應使用原始證據與相同前置條件重新測試,確認原本的請求不再產生弱點行為。接著要檢查修復是否套用到所有相同程式路徑、角色、租戶與環境,而不是只修正報告列出的單一頁面。
還要進行必要的功能與回歸測試。輸入驗證、權限檢查、Cookie 設定或套件升級都可能改變正常行為;一個阻擋攻擊的修改若破壞交易流程,仍不是可交付的修復。對共用根因,應建立單元、整合或安全回歸測試,防止下次改版重新引入。
結案狀態至少應區分已修復並複驗、已緩解、風險接受、誤報、無法重現與逾期。『開發說已修』不能等同『已關閉』;只有留下修正版本、部署環境與複驗證據,才算完成閉環。
弱點報告判讀清單:交付前逐項確認
下列清單可用於檢測服務驗收、內部報告審查或修復會議。若團隊每次都用相同結構討論,弱點資料就能從一次性文件轉成可衡量的治理流程。
- 是否寫明掃描時間、版本、完整資產範圍、帳號角色、方法與限制?
- 每項發現是否有具體位置、前置條件、遮罩後請求/回應與判定理由?
- CVE 是否核對產品版本、廠商公告、適用條件與修補版本?
- CWE 是否用於辨識共同根因,而不是當作特定弱點的唯一證據?
- CVSS 是否標明版本、Base/Threat/Environmental 組合與完整 Vector?
- EPSS 是否標明查詢日期,並清楚區分 Probability 與 Percentile?
- 是否檢查 CISA KEV、公開利用工具、企業內部攻擊跡象與威脅情報?
- 排序是否納入資產暴露、資料敏感度、權限、營運、法規與補償性控制?
- 每項問題是否有負責人、優先級、目標期限、例外核准與到期日?
- 修復後是否使用原始案例複驗、執行回歸測試並保留結案證據?
好的報告,應該讓團隊更快做出正確決定
CVE、CWE、CVSS、EPSS 與 KEV 各自提供不同層次的資訊:識別公開弱點、理解根本缺陷、描述技術嚴重度、估計近期利用機率,以及確認是否已有實際攻擊。它們互相補充,卻沒有任何一個可以取代企業自己的資產與業務脈絡。
真正專業的弱點掃描報告,應讓資安人員能驗證、讓開發人員能定位、讓管理者能排序,也讓稽核人員能追溯。當報告連接到負責人、期限、修復版本與複驗證據,掃描才從一份警示清單變成可持續運作的風險管理流程。

