


OWASP Top 10 不是一張勾完就代表安全的檢查表,而是一份協助開發、IT 與資安團隊辨識關鍵 Web 應用程式風險的認知文件。正確的用法,是把它當成共同語言與安全工作的起點。
OWASP Top 10 是什麼?
OWASP(Open Worldwide Application Security Project)是一個致力於改善軟體安全的非營利組織。OWASP Top 10 則是面向開發人員與 Web 應用程式安全實務的標準認知文件,彙整業界普遍認為最關鍵的十大風險類別。
它的價值不只在於列出弱點名稱,更在於建立跨角色的共同語言。開發團隊可以用它檢視設計與程式碼,IT 團隊可以用它理解外部暴露,管理者也能以一致的風險脈絡討論改善優先順序。
但 Top 10 並不等於完整的安全規範,也不能證明一個系統已經安全。OWASP 官方將它定位為 awareness document,也就是用來提升認知、啟動安全工作的第一步。
OWASP Top 10:2025 十大風險
2025 版延續以風險根因為核心的分類方式,將相關 CWE(Common Weakness Enumeration)整合到十個高階類別。以下中文名稱為本文便於閱讀的譯法,正式引用時仍應以 OWASP 英文原名與編號為準。
- A01 — Broken Access Control|存取控制失效
- A02 — Security Misconfiguration|安全設定錯誤
- A03 — Software Supply Chain Failures|軟體供應鏈失效
- A04 — Cryptographic Failures|加密機制失效
- A05 — Injection|注入攻擊
- A06 — Insecure Design|不安全設計
- A07 — Authentication Failures|身分驗證失效
- A08 — Software or Data Integrity Failures|軟體或資料完整性失效
- A09 — Security Logging and Alerting Failures|安全記錄與告警失效
- A10 — Mishandling of Exceptional Conditions|異常狀況處理不當
2025 版有哪些重要變化?
A01 存取控制失效仍位居第一,且 2021 版獨立列出的 SSRF(伺服器端請求偽造)已整併到這個類別。A02 安全設定錯誤則由第五名升至第二名,反映現代系統愈來愈依賴雲端、框架與服務設定來決定安全行為。
A03 軟體供應鏈失效是 2025 版的重要擴充。它不只關注已知漏洞元件,也把相依套件、建置系統、更新機制與散布基礎設施納入供應鏈風險。A10 異常狀況處理不當則是全新類別,聚焦錯誤處理不完整、邏輯異常與 fail-open 等問題。
這些調整提醒團隊:現代 Web 風險已不只來自單一程式碼缺陷,也可能出現在設定、相依來源、信任邊界,以及系統面對非預期狀況時的行為。
如何把 Top 10 用在企業安全工作?
最有效的做法,是把 Top 10 分別放進設計、開發、測試與維運流程,而不是只在稽核前逐項確認。不同階段需要的證據也不同:設計階段關注信任邊界與濫用情境,測試階段需要可重現的弱點證據,維運階段則要持續掌握新增風險與修復狀態。
- 認知與訓練:讓開發、IT 與資安團隊理解十大風險的成因與可能影響
- 安全需求:依系統架構、資料敏感度與業務情境,將相關風險轉成可驗證需求
- 檢測與驗證:結合自動化掃描、登入後測試、程式碼檢視與必要的人工測試
- 修復排序:同時考量外部暴露、可利用性、資產重要性與補償性控制
- 持續追蹤:在改版、套件更新與設定異動後重新驗證,避免安全狀態隨時間失真
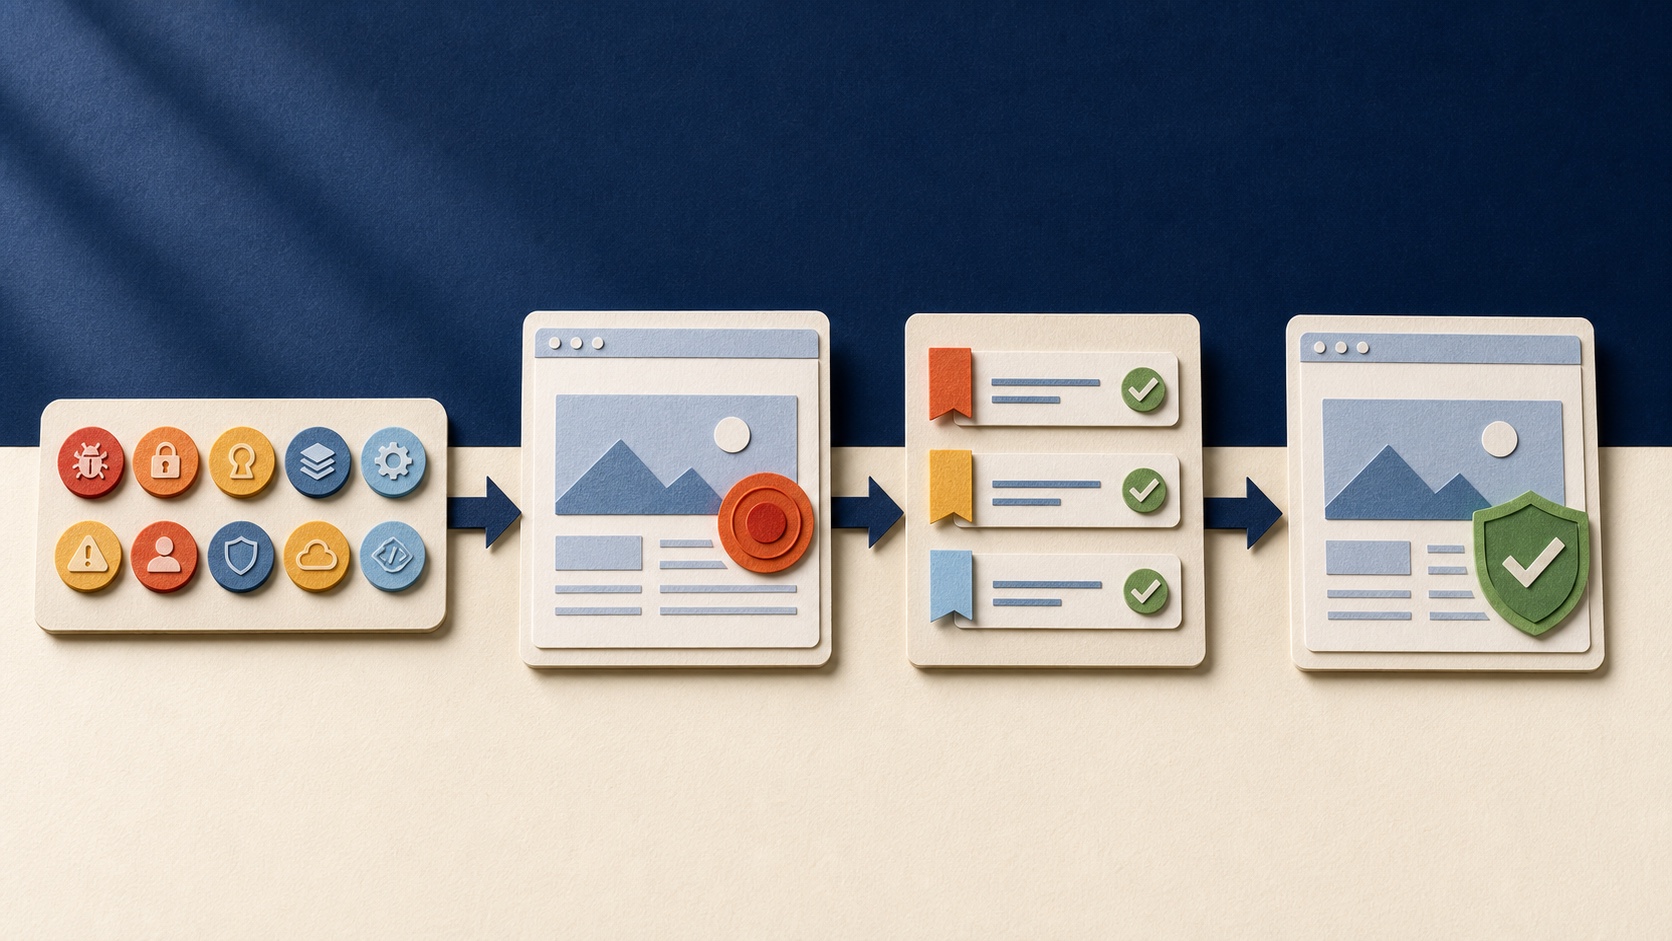
Top 10 不能取代完整的安全驗證
OWASP 官方明確指出,Top 10 不是完整清單,也不應被當成完整的應用程式安全標準。部分風險,例如不安全設計、業務邏輯缺陷或特定授權情境,無法只靠自動化工具全面判斷。
若組織需要可驗證、可落地到安全開發生命週期的完整要求,OWASP 建議採用 Application Security Verification Standard(ASVS)。Top 10 適合建立基礎認知與最低限度檢視;ASVS、威脅建模、程式碼審查、滲透測試與持續弱點管理,則負責把安全要求做深、做完整。
因此,宣稱單一工具可以『完整涵蓋 OWASP Top 10』並不嚴謹。更專業的做法,是清楚說明工具能檢測哪些技術風險、需要哪些前提,以及哪些項目仍必須由設計檢視或人工測試補足。
從共同語言,走向持續可執行的安全流程
對企業而言,真正重要的不是背下十個分類,而是知道目前有哪些對外資產、哪些功能承載敏感資料、哪些變更可能重新打開攻擊面,並讓每一項發現都有清楚的證據、負責人與複驗結果。
OWASP Top 10 提供了可靠的起點。當它與資產盤點、定期掃描、風險排序及修復後驗證結合,才能從一次性的安全檢查,逐步形成可持續執行的應用程式安全流程。

