瀏覽器顯示鎖頭,只能證明當下連線完成了一組基本的 TLS 驗證;它不代表所有網域、API、CDN 回源、內部服務與憑證生命週期都安全。真正可靠的 HTTPS,需要同時管理協定版本、加密套件、憑證鏈、Hostname、私鑰、重新導向、HSTS、每一段傳輸路徑、更新部署與持續監控。這篇文章把各項設定整理成可以逐步驗證、修復與複驗的完整方法。
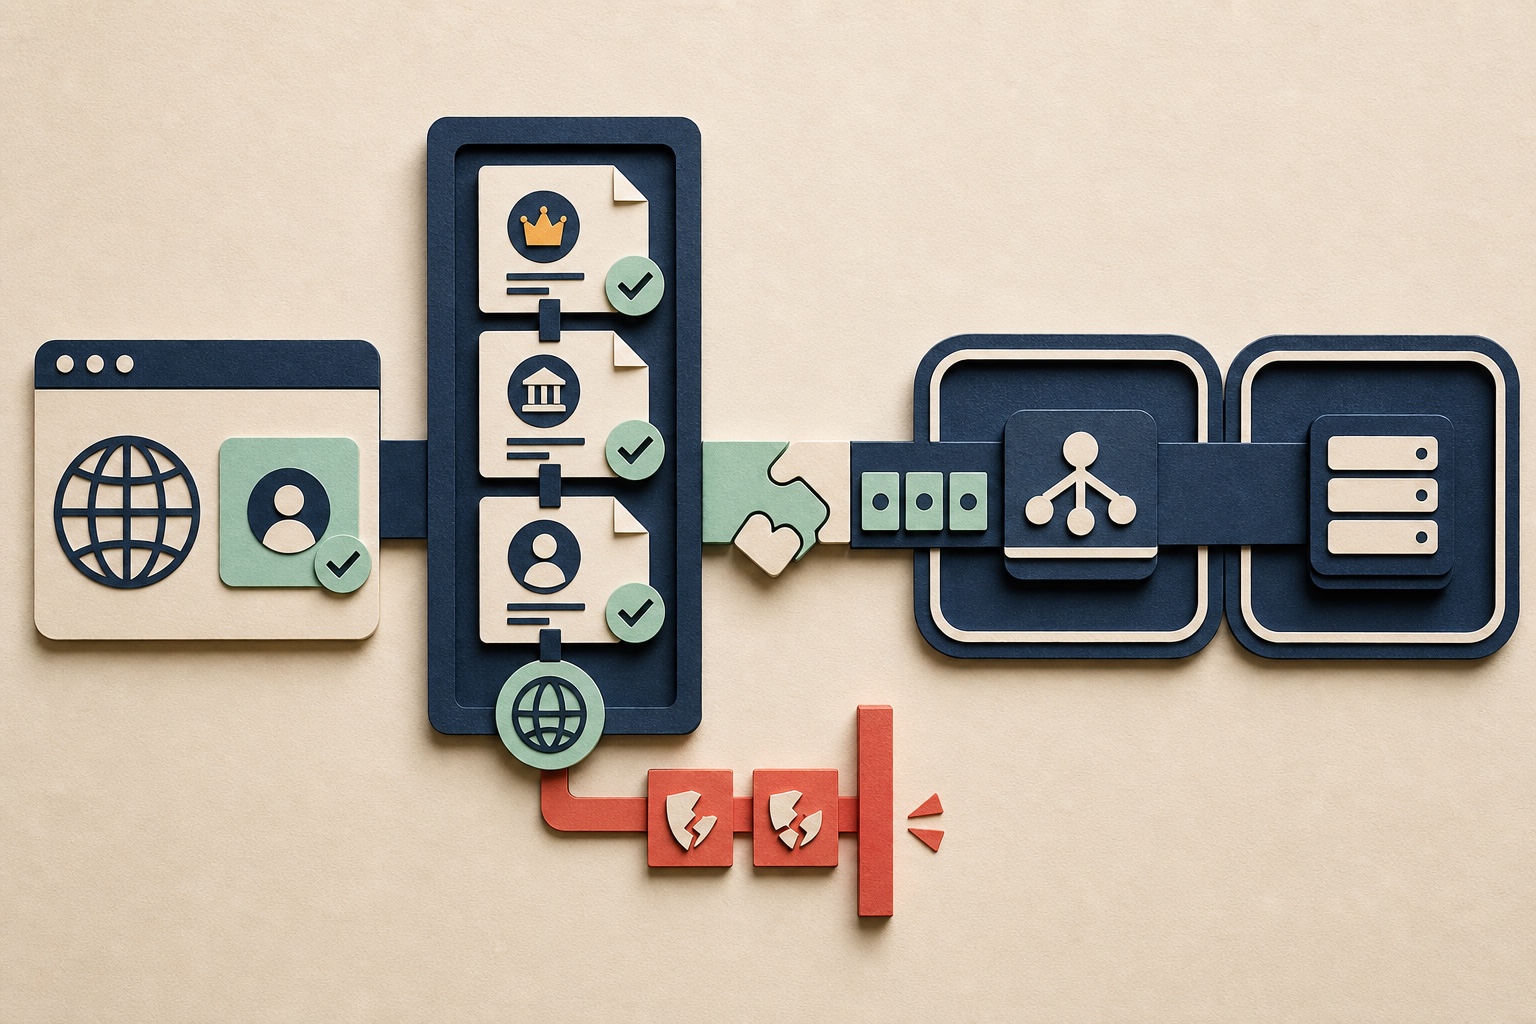
先講結論:有 HTTPS,不代表傳輸安全已經完成
TLS 的工作是為兩個端點建立機密性、完整性與身分驗證。當瀏覽器連到正確主機、驗證可信憑證並完成安全的金鑰交換後,途中網路設備不應能直接讀取或任意竄改內容。這是網站安全的必要底座,但不是整個應用安全的替代品。
鎖頭不會修復 SQL Injection、XSS、Broken Access Control、弱密碼或遭入侵的端點;它也不會自動證明 CDN 回源、微服務、管理介面與第三方 Webhook 都使用相同強度的加密。若錯誤地信任任何憑證、關閉 Hostname 驗證、保留弱協定或讓私鑰外洩,連線即使顯示 HTTPS,仍可能失去原本要建立的安全性。
因此 TLS 檢查不應只問『443 Port 有沒有開』,而要回答:支援哪些版本與 Cipher、憑證是否對應正確名稱、信任鏈是否完整、私鑰如何保管、HTTP 是否仍能承載敏感內容、每一段代理路徑是否驗證對端,以及更新後所有節點是否真的換成新憑證。
- 外部入口、API、WebSocket、管理介面與內部服務分別建立 TLS 政策
- 新部署優先 TLS 1.3;必要的 TLS 1.2 僅保留受認可的 AEAD 與前向保密組合
- 驗證 SAN、Hostname、用途、有效期、完整 Chain 與實際 Serving Certificate
- HTTP 入口、HSTS、Cookie、Mixed Content、Edge 到 Origin 與 Service-to-Service 一併檢查
- 憑證申請、部署、輪替、撤銷、到期監控與複驗必須自動化且可稽核
TLS 能保護什麼?又不能保護什麼?
機密性讓未持有工作階段金鑰的旁觀者無法直接閱讀傳輸內容;完整性讓端點能偵測傳輸資料遭到未授權修改;身分驗證則透過憑證與信任鏈,協助 Client 確認自己連到預期 Server。若啟用 mTLS,Server 也能在 TLS 層驗證 Client 憑證。
這些保證都有邊界。TLS 保護的是傳輸中的資料,不保證瀏覽器或伺服器儲存的明文安全,也不判斷已登入使用者是否有權存取某筆資料。合法應用本身若把敏感資料回給錯誤的人,加密只會安全地把錯誤結果送到對方。
| 安全目標 | TLS 可以提供 | TLS 無法單獨提供 | 仍需搭配 |
|---|---|---|---|
| 機密性 | 保護傳輸內容不被被動竊聽 | 端點、Log、備份與資料庫加密 | 資料最小化、儲存加密、Secret 管理 |
| 完整性 | 偵測傳輸記錄遭竄改 | 商業資料是否正確或可信 | 輸入驗證、交易簽章、稽核 |
| Server 身分 | 驗證憑證鏈與 Hostname | 網站營運者本身是否可信 | 網域治理、CA/CT 監控 |
| Client 身分 | mTLS 可驗證持有 Client Key 的一方 | 使用者角色與物件授權 | IAM、Session、Authorization |
| 可用性 | 無 | 阻擋 DDoS、資源耗盡與網路中斷 | Rate Limit、容量與韌性設計 |
TLS Handshake 在做什麼?先理解驗證順序
Client 先送出可支援的版本、Cipher 與必要擴充;Server 選定共同參數,回傳憑證鏈並證明自己持有對應私鑰;雙方完成金鑰交換與 Finished 驗證後,才以衍生出的工作階段金鑰傳輸應用資料。TLS 1.3 簡化了流程並移除多項舊式選項,正常完整 Handshake 通常只需一個往返即可開始傳送資料。
驗證順序不能任意省略。Client 不只要檢查憑證是否由可信 CA 簽發,也要確認鏈上簽章、有效期、用途、名稱與撤銷策略,並拒絕任何錯誤。『加密但不驗證』會讓攻擊者建立另一條加密連線,仍可居中攔截。
| 階段 | 主要資料 | 安全目的 | 失敗時應做 |
|---|---|---|---|
| ClientHello | 版本、Cipher、SNI、ALPN、Key Share | 宣告能力與目標 | 無安全交集即中止 |
| ServerHello | 選定版本、Cipher、Key Share | 建立共同密碼參數 | 拒絕非政策允許組合 |
| Certificate | Leaf 與 Intermediate Chain | 建立 Server 身分信任路徑 | 任何鏈驗證錯誤都中止 |
| CertificateVerify | 私鑰簽章證明 | 證明 Server 持有對應私鑰 | 簽章不符即中止 |
| Finished | Handshake Transcript 驗證值 | 確認協商未被修改 | 驗證失敗即中止 |
| Application Data | 加密與驗證的 Record | 承載 HTTP、API 或其他協定 | 不得在握手成功前送敏感資料 |
TLS 版本政策:TLS 1.3 優先,TLS 1.2 安全相容
RFC 9325 明確要求不得協商 SSLv2、SSLv3、TLS 1.0 與 TLS 1.1;一般用途目前應支援 TLS 1.2,並應支援及優先使用 TLS 1.3。TLS 1.2 並不是看到版本號就等同不安全,但它允許較多舊選項,因此必須搭配嚴格 Cipher、簽章與金鑰交換政策。
是否保留 TLS 1.2 應由真實 Client Telemetry 決定,而不是永久以『相容性』為由保留。先盤點瀏覽器、行動 App、Java/.NET Runtime、設備與 B2B 整合,分離一般公開入口與確有舊 Client 的專用端點;每一項例外都要有 Owner、期限與淘汰計畫。
| 版本 | 建議狀態 | 主要原因 | 執行方式 |
|---|---|---|---|
| SSLv2/SSLv3 | 禁止 | 設計缺陷與已知攻擊,不符合現代安全基線 | 所有入口與內部端點停用 |
| TLS 1.0/1.1 | 禁止 | 老舊密碼能力與降級風險 | 移除協商;例外隔離並限期淘汰 |
| TLS 1.2 | 安全相容 | 仍可安全使用,但配置空間較大 | 只保留 AEAD、ECDHE 與強簽章 |
| TLS 1.3 | 優先 | 精簡握手並移除多項舊式演算法 | 新服務預設啟用並持續監控相容性 |
TLS 1.2 與 TLS 1.3 的 Cipher Suite 不能用同一種方式解讀
TLS 1.2 的 Suite 名稱常同時描述認證、金鑰交換、對稱加密與雜湊,例如 `TLS_ECDHE_RSA_WITH_AES_128_GCM_SHA256`。其中 ECDHE 提供暫時性金鑰交換與前向保密,RSA 表示憑證簽章認證,AES-GCM 是 AEAD 對稱加密。
TLS 1.3 的 Suite 只描述 Record Protection,例如 `TLS_AES_128_GCM_SHA256`;金鑰交換群組與憑證簽章演算法改由其他協商參數決定。掃描報告若只列一串 Cipher 名稱卻未依版本分組,很容易誤判或給出無法套用的修復建議。
| 面向 | TLS 1.2 | TLS 1.3 | 檢查重點 |
|---|---|---|---|
| Suite 名稱 | 可包含 Key Exchange、Auth、Cipher、Hash | 只描述 AEAD 與 HKDF Hash | 分版本解析,避免套錯規則 |
| 金鑰交換 | 由 Suite 決定 | 由 Supported Groups/Key Share 決定 | 優先暫時性 ECDHE |
| Server 認證 | 由 Suite 與憑證決定 | 由 Signature Algorithms 與憑證決定 | 驗證可用簽章與 Chain |
| Record Cipher | GCM/ChaCha20 等;舊配置也可能有 CBC | 僅 AEAD | 停用 NULL、RC4、3DES 與舊 CBC 組合 |
| Forward Secrecy | 需 ECDHE/DHE | 一般完整握手預設具備 | 仍須管理 Resumption Ticket Key |
Cipher 怎麼選?以 AEAD、暫時性金鑰交換與現代簽章為核心
AEAD 同時提供加密與完整性驗證,避免自行拼接 Encryption 與 MAC 造成的實作陷阱。AES-GCM 在具硬體加速的平台通常表現良好,ChaCha20-Poly1305 則可為缺乏 AES 加速的行動或低功耗設備提供穩定效能。選擇不應只追逐較大的數字,而要使用經標準化、廣泛實作與持續維護的組合。
TLS 1.2 建議採用 ECDHE 搭配 AES-GCM 等 AEAD Suite,避免 Static RSA Key Exchange,因為它不提供前向保密。前向保密表示即使 Server 長期私鑰日後外洩,過去被動錄下的完整握手流量也不應因此全部被解密;但若 Resumption Ticket Key 長期不輪替,仍可能擴大影響窗口。
| 項目 | 優先選擇 | 應淘汰/限制 | 驗證方式 |
|---|---|---|---|
| 對稱加密 | AES-GCM、ChaCha20-Poly1305 | NULL、RC4、3DES、舊式 CBC 組合 | 逐版本列舉可協商 Suite |
| 金鑰交換 | ECDHE;必要時強 DHE | Static RSA、Static DH、Anonymous | 檢查 Suite/Key Share 與群組 |
| 簽章 | SHA-256 以上的 RSA-PSS/ECDSA 等現代方案 | MD5、SHA-1 與過小金鑰 | 檢查 Certificate 與 Signature Scheme |
| 群組 | 符合平台與政策的現代曲線/群組 | 未知、自訂或過小群組 | 實際握手與相容性測試 |
| 排序 | Server/政策優先安全組合 | 由舊 Client 任意選弱組合 | 多種 ClientHello 驗證選擇結果 |
憑證信任鏈:Leaf、Intermediate 與 Root 各自扮演什麼角色?
網站通常提供 Leaf Certificate 與必要的 Intermediate Certificate;Client 以本機信任的 Root CA 作為 Trust Anchor,逐層驗證簽章、限制與用途。Server 一般不需要傳送 Root,因為信任不是由網站自己提供 Root 建立,而是由 Client 已信任的 Store 決定。
最常見的部署錯誤不是憑證完全不存在,而是漏送 Intermediate、鏈順序錯誤、夾帶過期或不必要鏈、不同節點送出不同鏈。部分桌面瀏覽器會因快取或能自行取得 Intermediate 而看似正常,但乾淨容器、行動 App、API Client 或 IoT Device 可能直接失敗。
| 層級 | 主要用途 | 通常由誰持有/提供 | 部署檢查 |
|---|---|---|---|
| Leaf/End-entity | 代表實際網站或服務身分 | Server 提供;私鑰只由服務端持有 | SAN、用途、有效期、Key Match |
| Intermediate CA | 把 Root 信任委派到發行鏈 | Server 應提供必要中繼憑證 | 完整、正確順序、未過期 |
| Root CA | Client 的 Trust Anchor | 存在瀏覽器、OS、Runtime 或私有 Trust Store | 不以 Server 傳入的 Root 取代本機信任 |
| Cross-sign/替代鏈 | 支援不同 Trust Store 相容性 | 由 CA 與部署策略決定 | 對各目標 Client 驗證實際 Path |
SAN、Hostname 與 SNI:名稱驗證不能只看 Common Name
Client 應將實際連線 Hostname 與憑證 Subject Alternative Name 比對。現代公開 TLS 憑證必須在 SAN 中列出 dNSName 或 iPAddress;只在 Common Name 放網域並不足以成為可靠部署。IP 連線也不能用 DNS 名稱憑證含糊帶過,必須符合實際 Identifier 規則。
SNI 讓同一個 IP 上的多個 HTTPS Virtual Host 在握手前表明目標名稱。掃描時若直接打 IP、漏送 SNI 或使用錯誤 Host Header,可能看到預設憑證並誤報;相反地,只測主要網域也可能漏掉同一入口上的其他名稱。應從 DNS、憑證 SAN、CDN、負載平衡器與資產清單交叉建立測試組合。
| 情境 | 應驗證 | 常見錯誤 | 正確處置 |
|---|---|---|---|
| 單一網域 | Host 在 SAN dNSName 中 | 只看 Subject CN | 以 SAN 為準並拒絕不符 |
| 多網域/SAN Cert | 每個公開名稱均被涵蓋 | 新增網域後忘記重發 | 資產事件觸發重發與部署 |
| IP 直接連線 | SAN iPAddress 精確符合 | 拿 DNS SAN 套用到 IP | 使用正確 DNS 或發行 IP 憑證 |
| Virtual Host | SNI 與 Hostname 一致 | 只打 IP 得到預設站台 | 對每個 SNI Name 實際握手 |
| 內部名稱 | 私有 PKI 與受管 Trust Store | 公開 CA 憑證混用或跳過驗證 | 建立私有名稱與信任治理 |
Wildcard 憑證不是萬用解法:便利性會放大私鑰影響範圍
`*.example.com` 可涵蓋一層子網域,但通常不涵蓋根網域 `example.com`,也不會自然涵蓋 `a.b.example.com`。更重要的是,若同一把 Wildcard 私鑰被複製到多個團隊、環境與伺服器,任一節點失陷都可能冒用整個涵蓋範圍。
可控規模下,優先讓每個服務或相近 Trust Domain 使用獨立私鑰與憑證;必須使用 Wildcard 時,限制部署面、以 Secret Manager/KMS 管理、避免跨正式與測試環境共用,並建立能立即找出所有副本與輪替節點的 Inventory。
公開信任、私有 PKI 與 Self-signed 憑證該怎麼選?
公開網站通常使用受主要瀏覽器與作業系統信任的 Public CA;企業內部服務可使用 Private CA,但必須由裝置管理、安全映像或 Runtime Trust Store 正式散布信任。Self-signed 憑證不是天生沒有加密能力,而是缺少可被 Client 獨立驗證的信任路徑;若使用者習慣點過警告,攻擊者就能利用同樣行為。
開發環境也不應以全域關閉驗證作為便利手段。可建立 Development CA、短效憑證與隔離 Trust Store,讓測試保留真正的 Hostname 與 Chain 驗證。正式程式碼不得包含 `verify=false`、Trust-All Manager 或接受任意 Hostname 的 Callback。
| 場景 | 適合模式 | 必要治理 | 禁止捷徑 |
|---|---|---|---|
| 公開網站/API | Public CA | DNS、SAN、CT 與自動更新 | 要求使用者忽略警告 |
| 企業受管內網 | Private CA | Root 安全、Trust Store 散布、撤銷 | 每台主機手動匯入未知憑證 |
| Service Mesh | 內部 CA/Workload Identity | 短效憑證、自動輪替、Policy | 共用長效 Wildcard 私鑰 |
| 本機開發 | Development CA 或正式工具鏈 | 只信任隔離開發 Root | 全域關閉驗證 |
| 一次性測試 | 短效 Self-signed 並精確 Pin Trust Anchor | 限環境、限時間、可撤除 | 接受所有憑證/Hostname |
私鑰保護:憑證可以公開,Private Key 不可以
憑證本來就會在握手中公開;真正需要嚴格保護的是 Private Key。私鑰不應進入 Git、Container Image、CI Log、Ticket、聊天、共用磁碟或一般備份。執行環境只取得該服務所需的 Key,並限制讀取身分、檔案權限、匯出能力與操作稽核。高價值端點可使用 HSM、雲端 KMS 或受管 Certificate Service 降低明文私鑰暴露。
一旦懷疑私鑰外洩,不能只等原憑證到期。應立即停用取用來源、產生新金鑰、重發與部署新憑證、撤銷舊憑證、驗證所有節點並調查外洩時間與使用痕跡。若多個端點共用同一把 Key,事件範圍就包含所有副本。
| 階段 | 安全控制 | 必留證據 | 常見風險 |
|---|---|---|---|
| 產生 | 在受控環境或 HSM 內建立強金鑰 | 演算法、大小、Owner、時間 | 開發者本機產生後任意傳送 |
| 儲存 | Secret Manager/HSM、最小權限 | 存取 Policy 與 Audit Log | 明文檔案、Image、Repo |
| 部署 | 短時授權、自動配送、節點驗證 | 版本、指紋、部署節點 | 人工複製與遺漏節點 |
| 使用 | 不可匯出優先、限制程序身分 | 簽章/解密操作紀錄 | 共用 Key、過寬檔案權限 |
| 輪替/事件 | 新 Key 重發、撤銷、全面複驗 | 時間線、舊新指紋、Closure | 只換 Cert 不換已洩漏 Key |
公開 TLS 憑證有效期正在快速縮短,自動化不是加分項
依 CA/Browser Forum Server Certificate Baseline Requirements v2.2.9,在 2026 年 3 月 15 日至 2027 年 3 月 14 日簽發的公開 TLS Server Certificate,最大有效期為 200 天;2027 年 3 月 15 日起縮短為 100 天;2029 年 3 月 15 日起再縮短為 47 天。日期與要求可能隨新版規範調整,實作時仍要核對最新版本。
有效期縮短能降低長期誤發與私鑰曝險窗口,但也使手動更新變得不可維持。成熟流程要自動申請、驗證控制權、部署、Reload、對外握手確認與失敗回滾;提醒信只是輔助,不是更新機制。真正的完成條件是所有對外節點已實際提供新憑證,而不是 CA 已經核發檔案。
| 簽發日期 | 最大有效期 | 營運影響 | 建議準備 |
|---|---|---|---|
| 2026/03/15–2027/03/14 | 200 天 | 一年一次人工更新已不足 | 完成 Inventory 與自動部署 |
| 2027/03/15–2029/03/14 | 100 天 | 更新事件顯著增加 | 定期演練失敗、回滾與多節點驗證 |
| 2029/03/15 起 | 47 天 | 手動流程幾乎不可行 | 短週期自動更新與持續監控成為基線 |
ACME 與自動更新:核發成功不等於上線成功
ACME 可自動完成網域控制驗證與憑證核發,但 Pipeline 還要處理 Challenge 權限、私鑰產生、Chain 選擇、Secret Version、服務 Reload、多區域發布與回滾。若 DNS API Token 權限過大,更新系統本身會成為高價值攻擊面;應限縮到必要 Zone/Record、使用短效憑證並記錄操作。
部署後要從每個實際入口重新握手,確認 Serial/Fingerprint、SAN、Chain、有效期與 SNI 正確。CDN、Load Balancer、Ingress、Blue-Green Pool、DR Site 與 IPv4/IPv6 可能各自提供不同憑證,只檢查 Secret Store 內容無法證明使用者看到的是新版本。
| Gate | 檢查內容 | 失敗處置 | 證據 |
|---|---|---|---|
| 申請前 | 資產 Owner、SAN、Key Policy、到期窗口 | 拒絕未知名稱與非授權申請 | Request Record |
| 驗證 | DNS/HTTP Challenge 權限最小化 | 撤銷短效 Token、清除 Record | Challenge Audit |
| 核發 | Chain、用途、有效期、Key Match | 不部署錯誤 Artifact | Cert Metadata |
| 部署 | 所有 Edge、Region、Ingress、DR 節點完成 | 停止擴散並回滾 | Deployment Inventory |
| 對外驗證 | 每個 SNI、IP Family 與協定實際握手 | 告警並重試/切回舊版本 | Observed Fingerprint |
| 收尾 | 舊 Key 移除、權限回收、下次更新排程 | 建立 Incident/修復任務 | Closure Log |
撤銷、CRL、OCSP 與 OCSP Stapling 要怎麼看?
憑證在到期前因私鑰外洩、誤發或控制權變更而不再可信時,CA 可發布撤銷資訊。CRL 讓 Client 下載清單,OCSP 讓 Client 查詢單張憑證狀態;OCSP Stapling 則由 Server 週期性取得 CA 簽章回應並在握手中附上,降低 Client 隱私與可用性問題。
撤銷機制的 Client 行為、Soft-fail 與快取並不一致,不能把它當成唯一事故控制。組織仍應縮短憑證生命週期、快速輪替金鑰、停用被入侵服務、監控 CT/核發事件,並在事件流程中確認撤銷確實送達 CA 與所有舊憑證停止提供。
| 機制 | 用途 | 限制 | 營運重點 |
|---|---|---|---|
| 短有效期 | 縮小憑證自然存活窗口 | 不會立即處理正在發生的外洩 | 自動更新與到期監控 |
| CRL | 提供批次撤銷清單 | 清單大小與更新延遲 | 確保 Distribution Point 可用 |
| OCSP | 查詢單張憑證狀態 | 隱私、延遲與 Responder 可用性 | 理解 Client Soft-fail 行為 |
| OCSP Stapling | Server 附帶已簽章狀態 | 需定期刷新並正確配置 | 監控 Staple 新鮮度 |
| 緊急輪替 | 立即換 Key/Cert 並停止舊端點 | 需要完整資產與部署清單 | 事故 Runbook 與複驗 |
HTTP 到 HTTPS:重新導向、HSTS 與首次造訪風險
一般網站可讓 Port 80 只做固定、無敏感內容的 301/308 重新導向,目標應是同一受控 Host 的 HTTPS URL,避免使用未驗證 Host Header 組合 Redirect。API-only 端點則通常應直接拒絕明文請求,而不是接收可能已含 Token 或敏感 Body 的 HTTP 後再 Redirect。
HSTS 透過 HTTPS 回應的 `Strict-Transport-Security` 告知瀏覽器,在指定期間只以 HTTPS 存取該 Host。它只會在安全連線上被接受,因此第一次造訪仍可能存在降級窗口;HSTS Preload 可提前建立政策,但 `includeSubDomains` 與 Preload 的影響範圍大、撤回慢,必須先確認所有子網域都能長期支援 HTTPS。
HPKP 曾嘗試讓網站 Pin 公鑰,但因誤設可能長期鎖死網站且具有濫用風險,瀏覽器已棄用,不應作為現代 Web 的憑證治理方案。若 Native App 有 Pinning 需求,必須保留備援 Key、更新路徑與失效策略。
| 控制 | 適用位置 | 安全目的 | 上線前 Gate |
|---|---|---|---|
| HTTP Redirect | 一般瀏覽器網站 | 把非敏感入口導向 HTTPS | 固定可信 Host;不在 HTTP 處理登入與 Secret |
| 拒絕明文 | API、管理介面、敏感 Service | 不接收可能已曝光的 Request | Client 已全面改用 TLS |
| HSTS | HTTPS Response | 瀏覽器後續強制 HTTPS | 先以短 max-age 觀察 |
| includeSubDomains | 整個名稱樹 | 所有子網域一併強制 | 每個現存與未來子網域均就緒 |
| Preload | 瀏覽器預載清單 | 降低首次造訪降級窗口 | 長期承諾、符合條件且有回復評估 |
Cookie、Mixed Content 與 WebSocket:頁面是 HTTPS 還不夠
Session Cookie 應使用 `Secure`,避免瀏覽器透過明文 HTTP 傳送;同時搭配 HttpOnly、SameSite、窄化 Domain/Path 與適當生命週期。`Secure` 不會取代 HSTS,也不會阻止 XSS 或權限問題;每個屬性解決的是不同威脅。
HTTPS 頁面若載入 HTTP Script、Iframe、Image、API 或下載,會形成 Mixed Content。主動內容可能被瀏覽器阻擋,其他資源也可能被升級或造成隱私風險;CSP 的 `upgrade-insecure-requests` 可協助遷移,但根本修復仍是更新原始 URL 與依賴。WebSocket 應使用 `wss://`,並同樣驗證憑證、Origin、認證與授權。
- 所有登入狀態 Cookie 設定 Secure,並確認 HTTP 入口不會收到敏感 Cookie
- 掃描 HTML、CSS、JavaScript、Manifest 與 Runtime Network 中的 `http://` 相依
- 檢查 Redirect Chain 是否在中途降回 HTTP 或跨到不受控網域
- WebSocket 使用 WSS,連線升級後仍驗證 Origin、Session 與訊息層授權
- 第三方 Script/Iframe 即使透過 HTTPS,也要管理來源信任與供應鏈風險
CDN、WAF 與 Load Balancer:TLS Termination 會產生兩段以上的連線
使用者到 CDN/WAF/Load Balancer 的 External TLS 與 Edge 到 Origin 的 Upstream TLS 是兩個獨立連線。外部憑證正常,不代表回源已加密;回源即使使用 TLS,若 Proxy 接受任意 Self-signed Certificate 或未檢查 Origin Hostname,仍可能被導向錯誤端點。
每一跳都要定義 Client 與 Server、信任來源、名稱、版本、Cipher、憑證用途與 Log。若使用 Private CA 或 mTLS 保護 Origin,Edge 必須驗證 Origin Certificate,Origin 也要限制只接受授權 Edge 的網路與 Client Identity;單純靠秘密 Hostname 或防火牆 IP 並不足以取代完整驗證。
| 連線段 | Server 身分 | Client 身分 | 必要檢查 |
|---|---|---|---|
| Browser → CDN/WAF | Public CA 憑證與公開 Hostname | 一般 Session/Token | 版本、Cipher、HSTS、SAN、所有 Edge 節點 |
| CDN/WAF → Origin | Public 或 Private CA 的 Origin 名稱 | Edge 身分;可用 mTLS | 禁止明文、驗證 Chain/Hostname、限制 Origin 暴露 |
| Load Balancer → App | 內部服務身分 | LB Workload Identity | 不要因內網而關閉驗證 |
| App → Database/Queue | 資料服務身分 | 應用 Workload Identity | TLS Mode、CA、Hostname、憑證輪替 |
| 管理者 → 管理介面 | 獨立管理名稱 | MFA、Device/Client Cert | 公開面縮小、強認證與 Audit |
內部 TLS、Kubernetes 與 Service Mesh:加密不等於 Zero Trust
東西向流量可能跨 Node、Zone、VPC、Shared Network 或第三方託管邊界,不能以『在內網』為由長期明文。Kubernetes Ingress 只處理北向入口時,Pod 之間仍可能未加密;Service Mesh 可用 Workload Identity 與短效憑證建立 mTLS,但必須確認 Policy 確實為 Strict,而不是為相容性保留 Permissive 模式。
內部 TLS 還要處理名稱與信任生命週期:Service Account 如何映射到憑證 Subject、CA Root 如何輪替、失效 Workload 如何撤銷、Sidecar/Proxy 是否實際攔截所有 Port、健康檢查是否繞過 Policy。可觀測性應呈現 Peer Identity 與授權結果,而不是只顯示連線有加密。
mTLS 適合什麼場景?它不會取代應用層授權
mTLS 在一般 Server Certificate 驗證之外,要求 Client 也提供可驗證憑證,適合服務到服務、B2B API、受管設備、管理平面或高敏感 Origin。它能證明 Client 持有由指定 CA 發行的私鑰,但應用仍要把 Certificate Identity 映射到帳號、Tenant、Scope 與動作 Policy。
部署前要設計 Enrollment、私鑰保護、短效更新、撤銷、遺失設備、CA 分層與錯誤回復。把同一張 Client Certificate 複製給整個團隊,只會把可追蹤身分重新變成共享密碼;將 Subject 字串直接視為授權,也可能因命名或重發規則造成越權。
| 場景 | mTLS 提供的價值 | 仍需控制 | 不適合的做法 |
|---|---|---|---|
| Service-to-Service | Workload 雙向身分與加密 | 服務授權、短效輪替、Mesh Policy | 所有服務共用一張憑證 |
| B2B API | 合作方機器身分 | Tenant/Scope、Key Custody、換證協議 | 只看 CA 信任就開放全部 API |
| 受管設備 | 每台設備可識別 | Enrollment、撤銷、硬體保護 | 將私鑰放在可複製軟體映像 |
| 一般消費者網站 | 通常不符合使用體驗 | 仍以 Web Authentication 為主 | 要求每位使用者人工安裝 Cert |
Session Resumption、Ticket Key 與 TLS 1.3 0-RTT
Session Resumption 可降低重複握手成本,但 Resumption State 與 Ticket Encryption Key 也屬於敏感密碼材料。多節點為了共享 Resumption 而使用長期固定 Ticket Key,可能擴大外洩後的解密或冒用窗口;應建立輪替、同步、失效與部署驗證策略。
TLS 1.3 的 0-RTT Early Data 可讓回訪 Client 在握手完全確認前送出資料,但 Early Data 可能被重播。除非應用能在架構層正確處理 Anti-replay,否則只允許安全、冪等且沒有副作用的操作,或直接停用 0-RTT;登入、付款、建立、刪除、權限變更與其他寫入不可因 TLS 有加密就視為可安全重播。
| 功能 | 效益 | 主要風險 | 安全基線 |
|---|---|---|---|
| Session ID/PSK Resumption | 減少完整 Handshake 成本 | 狀態生命週期與跨節點一致性 | 短生命週期、撤銷與觀測 |
| Session Ticket | Server 可減少集中狀態 | Ticket Key 外洩與長期共用 | 定期輪替並安全同步 |
| TLS 1.3 0-RTT | 降低回訪延遲 | Early Data 可被重播 | 僅冪等讀取或停用 |
| 寫入/交易 | 無 | 重複付款、建立或狀態變更 | 拒絕 Early Data,待完整握手後執行 |
ALPN、HTTP/2 與 HTTP/3:測試實際協商的每一條路徑
ALPN 讓 Client 與 Server 在 TLS Handshake 中選擇 HTTP/1.1、HTTP/2 等應用協定;HTTP/3 則運作於 QUIC 上,使用 TLS 1.3 保護連線。不同協定可能經過不同 Listener、CDN Stack、WAF Rule 或 Origin Route,因此只以 HTTP/1.1 檢查同一網域不足以證明 HTTP/2/3 路徑一致。
應分別驗證可協商版本、憑證、Header 處理、重新導向、存取控制、Rate Limit 與 Log。若關閉某協定是臨時緩解,需記錄相容性與恢復條件;長期則應修復實作或元件版本,而不是把協定降級當作完整風險處理。
TLS Compression、CRIME 與 BREACH:不要把兩種壓縮混為一談
TLS 層 Compression 應停用,以避免 CRIME 類型的側通道風險。現代 TLS 實作通常已不提供,但掃描仍應確認舊端點與設備沒有重新啟用。
BREACH 則利用 HTTP 回應壓縮、可控輸入與同一回應中的 Secret 形成長度側通道;即使 TLS Compression 已關閉,仍可能成立。高敏感動態回應可避免把攻擊者可控內容與 Secret 一起壓縮,採用 SameSite/CSRF 等限制攻擊能力,並依情境關閉壓縮或加入其他緩解。不要以『全站關閉所有壓縮』作為不經分析的唯一答案。
TLS/HTTPS 檢測要收集什麼證據?
高品質結果必須可重現到特定 Host、Port、SNI、IP、協定與時間。只貼一張瀏覽器鎖頭截圖,不足以證明版本、Cipher、完整 Chain、回源路徑或多節點一致性;同樣地,列出工具評分也不能取代原始協商事實。
測試應使用不同能力的 ClientHello 驗證降級與排序,從乾淨 Trust Store 檢查 Chain,對每個 DNS Address、CDN POP、IPv4/IPv6 與協定重複觀測。若為內部或登入後端點,仍要遵守合法授權、最小化證據與 Secret 遮罩。
| 面向 | 必要證據 | 判定問題 | 修復後複驗 |
|---|---|---|---|
| 目標 | Host、Port、SNI、IP、時間 | 是否測到正確 Virtual Host | 同組合重測 |
| 版本/Cipher | Client 能力與 Server 最終選擇 | 是否仍可協商弱組合 | 弱組合失敗、強組合成功 |
| 憑證 | Fingerprint、Serial、SAN、Issuer、有效期 | 名稱與用途是否符合 | 新 Cert 實際 Serving |
| 信任鏈 | Server 提供鏈與驗證 Path | Intermediate 是否完整 | 乾淨 Client 驗證成功 |
| 傳輸路徑 | Edge/Origin/內部每段結果 | 是否有明文或跳過驗證 | 每一跳分別通過 |
| 強制策略 | HTTP、Redirect、HSTS、Cookie、Mixed Content | 是否可降級或洩漏 | 瀏覽器與 API Client 都驗證 |
TLS/HTTPS 安全設定的 10 階段流程
這套流程把 TLS 從一次性的憑證安裝,轉化為可重複治理的安全工作流。先確認所有端點,再為版本、Cipher、名稱、信任與每一跳建立可驗證的政策;金鑰與更新則在正式流量之前完成 Gate,最後以外部觀測、監控與定期掃描持續確認沒有 Drift。
| 階段 | 核心工作 | 必要 Gate | 交付物 |
|---|---|---|---|
| 01 盤點 | 列出 Host、Port、SNI、IP、協定與 Owner | 沒有未知公開端點 | TLS Asset Inventory |
| 02 版本 | TLS 1.3 優先、TLS 1.2 安全相容 | 舊版本無法協商 | Protocol Policy |
| 03 Cipher | AEAD、ECDHE、現代簽章與群組 | 弱組合無法協商 | Cryptographic Baseline |
| 04 憑證 | SAN、Hostname、Chain、用途與有效期 | 乾淨 Client 驗證通過 | Certificate Evidence |
| 05 強制 HTTPS | HTTP 行為、HSTS、Cookie、Mixed Content | 無敏感明文與降級 | HTTPS Enforcement Plan |
| 06 每一跳 | Browser→Edge、Edge→Origin、Service→Service | 每段均驗證對端 | Trust Boundary Map |
| 07 私鑰 | 產生、保管、權限、輪替與事件處理 | Key 不可未授權匯出 | Key Custody Record |
| 08 更新 | 自動申請、部署、Reload、外部驗證與回滾 | 所有節點 Serving 新 Cert | Renewal Runbook |
| 09 進階 | mTLS、Resumption、Ticket Key 與 0-RTT Policy | 身分映射與 Replay 風險受控 | Advanced TLS Policy |
| 10 持續複驗 | 到期、CT、Drift、多節點與多協定監控 | 告警可行動且定期演練 | Continuous Assurance |

修復如何安全上線?先觀測、分批切換,再移除例外
直接一次停用所有舊版本與 Cipher,可能讓未盤點的舊 App、設備或 B2B Client 中斷;但因害怕中斷而永久保留弱設定,也不是可接受策略。先從 Access Log、TLS Telemetry 與測試環境辨識舊 Client,再提供明確升級期限與專用相容端點;一般入口採新政策,逐批擴大並監控 Handshake Failure。
憑證與 Chain 更新也應 Canary。先部署到一小部分 Edge 或非關鍵入口,從外部與各主要 Client Runtime 驗證,再推廣到全部區域。任何回滾都必須保留安全下限,不能為了恢復服務直接重新啟用已禁止的 SSL/TLS 版本或關閉憑證驗證。
| 步驟 | 觀測指標 | 通過條件 | 回復原則 |
|---|---|---|---|
| 建立基線 | 版本、Cipher、Client、失敗率 | 已辨識主要使用者與例外 | 不變更流量 |
| 測試/Canary | Handshake、HTTP 錯誤、業務成功率 | 強 Client 正常、弱組合被拒絕 | 回到上一個安全配置 |
| 分批擴大 | Region/POP/Service 差異 | 無未預期相容性退化 | 只撤回有問題批次 |
| 移除例外 | 舊 Client 使用量與 Owner | 期限到且替代方案完成 | 不得無期限恢復弱協定 |
| 複驗與文件 | 所有端點實際協商結果 | 政策、部署與觀測一致 | 建立後續 Drift 監控 |
持續監控:到期只是其中一個告警
憑證到期監控應從多個時間窗告警,並測試值班者真的收得到;但完整 TLS 監控還要涵蓋 Hostname、Chain、Serving Fingerprint、版本、Cipher、HSTS、OCSP Stapling、DNS/IP 變更與多節點不一致。部署系統顯示成功,不代表網路上每個入口都已生效。
Certificate Transparency Log 可協助發現組織網域下非預期的公開憑證核發,但不會自動證明它是惡意或已部署;告警要對照資產 Owner 與申請紀錄。對 Private PKI,則需要自己的 Issuance Log、Inventory 與異常核發偵測。
| 監控訊號 | 建議觸發 | 可能原因 | 第一處置 |
|---|---|---|---|
| 即將到期 | 依更新週期設定多段門檻 | 自動更新或部署失敗 | 確認 Renewal Job 與 Serving Cert |
| Fingerprint 改變 | 非核准發布時間出現 | 更新、誤發或流量被導向其他端點 | 比對 Change/CT/DNS |
| Hostname/Chain 錯誤 | 任一地區或 Runtime 驗證失敗 | 漏 Intermediate、錯 SNI、節點不一致 | 隔離節點並修正 Bundle |
| 舊版本/弱 Cipher 回歸 | 政策外組合可協商 | 配置 Drift、設備替換、預設值變更 | 回滾配置並追查來源 |
| HSTS/HTTPS 退化 | Header 消失、HTTP 承載內容 | Route/Proxy Policy 漂移 | 恢復路由政策並瀏覽器複驗 |
| 未知憑證核發 | CT 出現未登記名稱/Issuer | Shadow IT、誤發或接管 | 驗證控制權、聯絡 CA、啟動事件處理 |
最常見的 TLS 誤區與真正修法
TLS 問題常不是缺少某個開關,而是把信任邊界過度簡化:只測首頁、不送正確 SNI、只看外部 Edge、只監控 Expiry、把 Self-signed 等同於可以關閉驗證,或為了掃描成功而接受任何憑證。修復必須回到端點身分、完整路徑與可證明的政策。
| 誤區 | 為什麼錯 | 正確作法 |
|---|---|---|
| 有鎖頭就安全 | 只代表特定連線通過基本驗證 | 分別檢查版本、Chain、名稱、路徑與應用控制 |
| TLS 1.2 一律不安全 | 安全性取決於可協商參數與實作 | TLS 1.3 優先;TLS 1.2 僅保留安全組合 |
| 內網可以不用驗證憑證 | 內網仍有錯誤路由、入侵與共享邊界 | 使用受管 Private PKI 與 Hostname/Identity 驗證 |
| 更新完成等於 CA 已核發 | 實際節點可能仍提供舊憑證 | 逐 SNI、IP、Region 做外部握手驗證 |
| CDN 有 HTTPS 就全程加密 | 回源是另一段獨立連線 | Origin TLS/mTLS 與對端驗證 |
| Self-signed 只能用 verify=false | 這會接受攻擊者任意憑證 | 精確信任私有 Root/Pinned Trust Anchor |
| mTLS 已經完成授權 | 它只建立機器/憑證身分 | 再映射 Tenant、Scope 與每個操作 Policy |
| 0-RTT 有 TLS 就不會重播 | Early Data 本身具有 Replay 風險 | 僅冪等讀取或停用 |
上線與複驗清單
以下清單可用於新服務上線、憑證更新、TLS Policy 調整與弱點關閉。每一項應綁定實際端點與證據,而不是只在設計文件打勾;無法立即完成的例外,要記錄受影響資產、補償控制、Owner、到期日與重測條件。
- 已盤點所有 Host、Port、SNI、IPv4/IPv6、API、WebSocket、管理與內部服務端點
- TLS 1.3 為優先;TLS 1.2 僅保留受認可的 AEAD、ECDHE 與現代簽章組合
- SSLv2、SSLv3、TLS 1.0、TLS 1.1、匿名、EXPORT、NULL、RC4、3DES 與 Static RSA Key Exchange 無法協商
- Leaf SAN、Hostname、用途、有效期、Key Match 與完整 Intermediate Chain 均由乾淨 Client 驗證
- 每個 Virtual Host 都以正確 SNI 測試,所有 Edge/Region/Ingress/DR 節點提供同一核准版本
- Private Key 由 Secret Manager、KMS 或 HSM 保護,不存在 Repo、Image、Log、Ticket 與非授權副本
- HTTP 不處理敏感資料;網站 Redirect 安全,API 拒絕明文;HSTS 已依階段上線
- Cookie Secure、Mixed Content、WSS、Redirect Chain 與第三方資源均已檢查
- Browser→Edge、Edge→Origin、Service→Service 各段都加密並驗證正確對端身分
- mTLS 身分會映射到應用層 Tenant/Scope;0-RTT 不允許非冪等寫入
- 自動更新包含申請、部署、Reload、全節點外部驗證、失敗回滾與舊 Key 清除
- 到期、CT、Fingerprint、Chain、Hostname、版本、Cipher、HSTS 與多節點 Drift 均持續監控
Redmark 如何協助持續檢查 HTTPS 與網站安全配置
Redmark 將網站資產、掃描任務、風險證據、修復方向與複驗追蹤集中管理。對 TLS/HTTPS 而言,團隊應先建立所有受授權端點與信任邊界,再持續觀察網站改版、代理調整、憑證更新或基礎設施替換後,是否出現版本、憑證鏈、Header、Cookie 與公開攻擊面的配置退化。
自動化掃描能降低重複檢查成本,但憑證 Owner、Private PKI、例外 Client、Origin Trust 與事故決策仍需要組織明確治理。最實際的起點,是先選一個重要網站,完成外部入口、回源與憑證更新閉環,再擴展到 API、管理介面與內部服務。
資料來源
- IETF RFC 9325 — Recommendations for Secure Use of TLS and DTLS↗
- IETF RFC 8446 — The Transport Layer Security Protocol Version 1.3↗
- OWASP Transport Layer Security Cheat Sheet↗
- OWASP HTTP Strict Transport Security Cheat Sheet↗
- NIST SP 800-52 Rev. 2 — Guidelines for TLS Implementations↗
- CA/Browser Forum — TLS Baseline Requirements v2.2.9↗