


HTTP 本身不記得上一個 Request 是誰。網站完成登入後,必須用 Session ID、Cookie 或 Token 把使用者身分與後續 Request 連結起來,再由伺服器套用授權。這段從登入成功到登出、逾時或撤銷的生命週期,決定攻擊者竊取、固定、重播一個登入狀態後,能冒用多久、能做多少事,以及團隊能不能及時發現與終止。
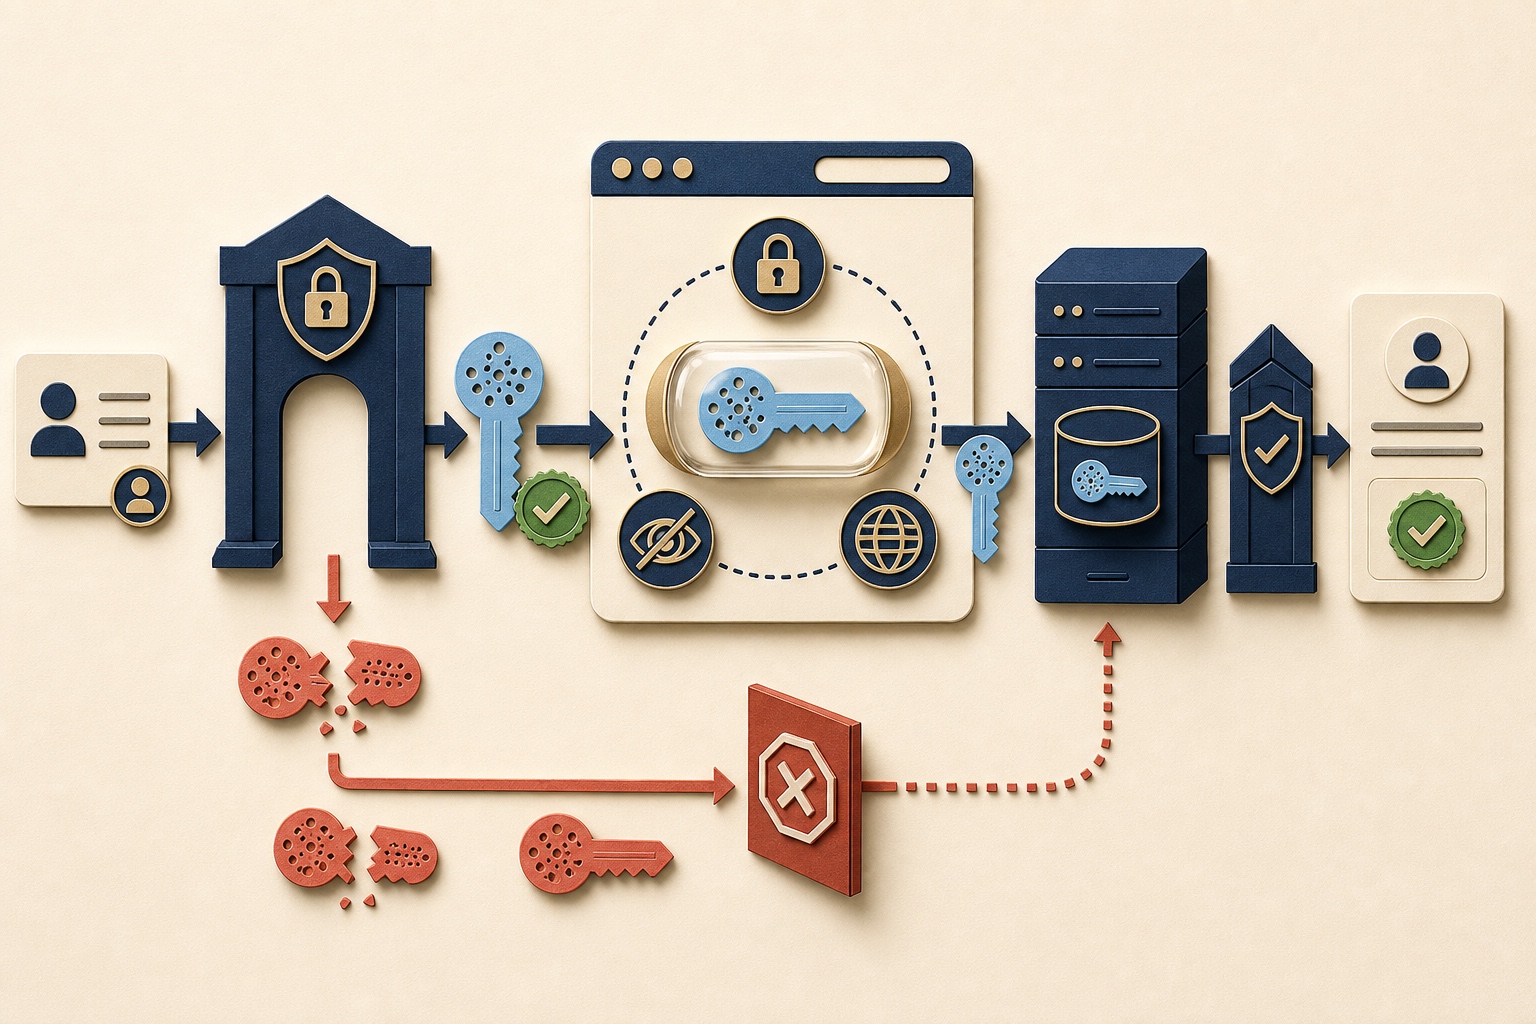
先講結論:登入成功只是 Session 安全的起點
Authentication 確認目前主體是誰,Session Management 讓這個驗證結果延續到後續 Request,Authorization 再判斷該主體能否執行當下動作。三者是連續的信任鏈;即使登入流程有 MFA,只要 Session ID 被竊取、固定或重播,攻擊者仍可能直接繞過登入步驟冒用使用者。
OWASP 指出,已驗證 Session 建立後,Session ID 或 Token 在有效期間內暫時等同應用程式採用的最強驗證方式。因此保護工作不能停在密碼雜湊或 MFA,而要覆蓋識別碼的不可預測性、傳輸與儲存位置、Cookie 範圍、登入後輪替、逾時、登出、撤銷、風險事件再驗證、日誌與異常偵測。
安全 Session 的目標不是讓使用者永遠不必再登入,而是在可接受的使用體驗內縮短憑證暴露窗口、限制可用範圍,並保證任何登出、密碼重設、帳號停用或疑似遭竊事件都能由伺服器終止信任。
- 使用成熟且維持更新的 Framework Session 元件,不自行設計 Random Token 或 Cookie Parser
- Session ID 只作為不可預測的參照,身分、角色與敏感狀態保存在受保護的伺服器端儲存
- 只接受核准的交換機制,Web Session 不接受 URL、Query 或 Hidden Field 傳入的 Session ID
- 所有權限改變與風險事件都重新驗證或輪替憑證,不沿用登入前或低權限 Session
- 伺服器端強制逾時、登出與撤銷,不把 Client 刪除 Cookie 當成結案
Authentication、Session 與 Authorization 各自負責什麼?
Authentication 可能透過密碼、Passkey、OTP、憑證或外部 Identity Provider 完成;成功後,應用程式建立一個登入狀態。Session Management 負責把後續 Request 安全地綁回該狀態;Authorization 則每次根據目前使用者、租戶、角色、目標物件、動作與業務條件做決策。
Session 只證明 Request 持有某個目前有效的登入狀態,不證明該使用者能存取 Request 中的任意物件。反過來,授權邏輯即使正確,若 Session 可被預測、固定或在 Logout 後繼續使用,攻擊者仍能以合法主體身分進入授權流程。
| 層次 | 核心問題 | 主要輸入 | 失敗結果 |
|---|---|---|---|
| Authentication | 這個主體是誰? | 密碼、Passkey、MFA、IdP Assertion | 冒名登入或帳號接管 |
| Session Management | 後續 Request 是否仍代表已驗證主體? | Session ID、Cookie、Token、生命週期狀態 | 劫持、固定、重播或過期 Session 繼續有效 |
| Authorization | 這個主體能否做這件事? | 主體、角色、租戶、物件、動作、環境 | 水平、垂直或跨租戶越權 |
一個安全 Session 的完整生命週期
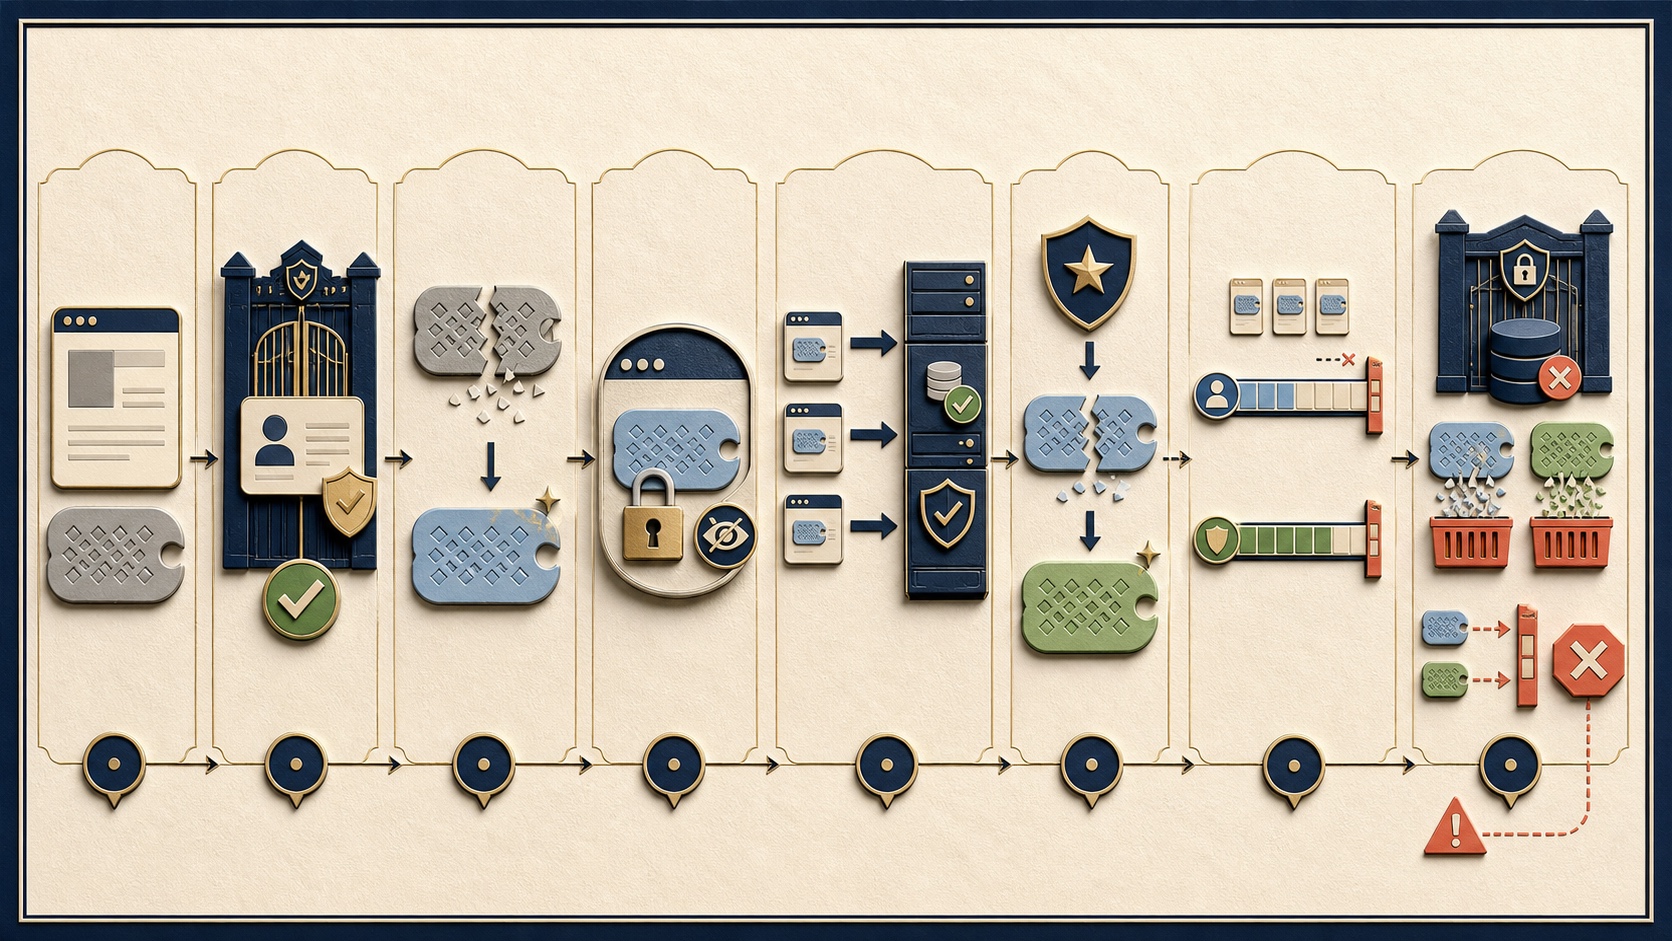
典型生命週期從未登入或匿名狀態開始。使用者提交驗證資料,伺服器驗證成功後建立新的已驗證 Session,透過 Cookie 或 Token 交付憑證;後續每次 Request 都查核有效性、逾時與目前授權。遇到 MFA、權限提升、敏感操作或風險事件時,再驗證並輪替憑證。最後因 Logout、Idle Timeout、Absolute Timeout、密碼變更、帳號停用或安全事件撤銷。
每個狀態轉換都必須是伺服器端的安全事件,而不是只改前端 UI。登入成功不能沿用攻擊者可能預先植入的匿名 ID;Logout 不能只把瀏覽器導回首頁;權限被移除後,既有 Session 不能繼續依賴舊角色 Snapshot;Refresh Token 被重播時,也不能只拒絕單次 Request 而留下同一 Token Family 繼續有效。
| 階段 | 伺服器動作 | Client 持有內容 | 必要安全條件 |
|---|---|---|---|
| 匿名/登入前 | 建立最小匿名狀態或不建立 | 匿名 Cookie(如需要) | 不得預先擁有已驗證權限 |
| 登入成功 | 驗證後建立全新 Session | 新 Session Cookie/Token | 廢止登入前 ID、記錄驗證強度 |
| 持續使用 | 每次驗證狀態、逾時與授權 | 短生命週期憑證 | TLS、最小範圍、不得從 URL 接受 |
| 權限/風險改變 | 再驗證、輪替並更新狀態 | 新憑證 | 舊憑證立即或受控失效 |
| 登出/逾時/撤銷 | 終止伺服器狀態或 Token Family | 刪除 Client Cookie | 舊憑證重播必須失敗 |
Session ID 要多長才安全?重點是熵值而不是字數
Session ID 必須不可預測、不可枚舉且由 Cryptographically Secure Pseudorandom Number Generator 產生。OWASP 的最低基準是至少 64 bits 熵值,並建議自行產生時使用至少 128 bits 的安全隨機值。真正安全度取決於隨機空間、同時有效 Session 數、生命週期與攻擊者嘗試速率,不是肉眼看到字串很長。
任何固定 Prefix、時間戳、遞增 ID、使用者 ID、Email、角色或可逆編碼都會降低有效熵值或洩漏資訊。Opaque Session ID 的 Client Value 應沒有業務意義,只作為 Server-Side Session Store 的索引;Session Store 再保存 User ID、驗證時間、驗證強度、逾時、角色版本與必要安全 Metadata。
Session ID 也要像其他外部輸入一樣驗證格式與長度。攻擊者可提交異常長 Token、Unicode、編碼變體或大量不存在 ID 觸發 Parser、Log、Database 與 Cache 壓力;應先做嚴格格式限制,再以常數時間或不洩漏差異的方式查核。
| 特性 | 安全目標 | 不安全例子 | 驗證方式 |
|---|---|---|---|
| 熵值 | 至少符合組織基準,使用 CSPRNG | 時間戳+短 Random | 產生器設計、樣本與 Framework 文件 |
| 內容 | Opaque、沒有 PII 或權限資料 | Base64 編碼 User ID/Role | Decode、Pattern 與資料分類檢查 |
| 唯一性 | 有效生命週期內不碰撞 | 跨節點重複 Seed | 分散式壓力與碰撞測試 |
| 輸入限制 | 固定格式與合理長度 | 任意長字串進入 Session Store | Fuzz、Rate Limit 與錯誤一致性 |
Session ID 應該放在哪裡傳?
傳統 Browser Web Session 優先透過 Cookie 交換,因為 Cookie 能套用 Secure、HttpOnly、SameSite、Host-Only、Path 與生命週期等瀏覽器限制。應用程式若選定 Cookie,就只接受 Cookie 中的 Session ID,不再相容 URL Parameter、Path Parameter、Hidden Field 或其他替代管道,避免攻擊者利用較弱入口固定或洩漏憑證。
Session ID 放進 URL 會流入 Browser History、Bookmark、Screenshot、Referer、Proxy/CDN/Application Log、分析工具與分享連結。即使 URL 只在登入後短暫出現,也可能被複製或被第三方資源看見。Authorization Header 常見於 API 與原生 Client,但仍需安全儲存、TLS、Scope、Audience、逾時與撤銷,並不能因為不是 Cookie 就省略 Session 治理。
| 機制 | 適合場景 | 主要優點 | 主要風險 |
|---|---|---|---|
| Secure HttpOnly Cookie | 同站 Web App/BFF | 瀏覽器屬性完整、JavaScript 不必讀取 | 自動附帶,需 CSRF 防護與精確範圍 |
| Authorization Bearer | API、原生 App、服務呼叫 | Client 明確附帶、可設定 Scope/Audience | 任何取得者可重播,需安全儲存 |
| URL/Query | 不應作為 Session | 幾乎沒有 | History、Log、Referer、分享與 Fixation |
| HTML Storage | 非敏感狀態或受控架構 | 前端易用 | 任何同 Origin XSS 可直接讀取持久 Token |
Secure、HttpOnly、SameSite 各自保護哪一段?
Secure 要求瀏覽器只在 HTTPS Request 傳送 Cookie,防止 Session 經明文 HTTP 外洩;整個登入後流程都必須使用 TLS,並配合 HSTS 降低降級風險。HttpOnly 阻止一般 JavaScript 透過 document.cookie 讀取 Cookie,能降低 XSS 把 Session 搬到攻擊者環境後重播的風險,但 XSS 仍能在受害者瀏覽器內發送帶 Cookie 的 Request。
SameSite 控制跨 Site 情境是否自動附帶 Cookie。Strict 最嚴格,可能影響外部連結、SSO 與跨站流程;Lax 通常兼顧頂層安全導覽;None 用於確實需要跨 Site 的嵌入或流程,且必須搭配 Secure。SameSite 是 CSRF 縱深防禦,不能取代 Anti-CSRF Token、Origin/Referer、Fetch Metadata 與高風險交易確認。
Cookie 屬性不是『有就安全』。若 Session Cookie 與不受信任子網域共用 Domain、Path 過寬、生命週期過長,或後端同時接受另一個無屬性的 Session Cookie,掃描器看到 Secure/HttpOnly 也無法代表真正的 Session 受到保護。
| 屬性 | 保護效果 | 不能解決 | 驗證重點 |
|---|---|---|---|
| Secure | 只經 HTTPS 傳送 | XSS、伺服器外洩、Token 重播 | HTTP/HTTPS、Redirect 與所有 Set-Cookie |
| HttpOnly | 阻止一般 JavaScript 直接讀取 | XSS 代發請求、CSRF | document.cookie 不可見且流程正常 |
| SameSite | 限制跨 Site 自動附帶 | 同 Site 攻擊、所有 CSRF、XSS | Strict/Lax/None 的真實流程 |
| Max-Age/Expires | Client 保存期限 | 伺服器端 Session 撤銷 | Client 與 Server 期限一致性 |
| Domain/Path | Cookie 傳送範圍 | 完整授權與子網域安全 | 最小 Host 與 Path |
為什麼 __Host- Cookie Prefix 特別適合 Session?
Cookie 名稱以 __Host- 開頭時,支援的瀏覽器要求它必須帶 Secure、不得設定 Domain,且 Path 必須是 /。這組約束能建立 Host-Only Cookie,降低較弱子網域替主要 Host 植入同名 Session Cookie,或因過寬 Domain 形成跨子網域 Fixation 的風險。
若產品確實需要跨子網域共享登入狀態,__Host- 無法直接使用;應先評估是否能透過中央登入與一次性 Code 建立各 Host 自己的 Session,而不是把同一高價值 Cookie 發給所有子網域。__Secure- 只要求 Secure,仍可能帶 Domain,保護強度不同。
Prefix 是瀏覽器強制的屬性約束,不取代伺服器端名稱衝突處理。應用程式與 Proxy 必須拒絕多個同名 Session Cookie 的歧義,不以出現順序決定高權限 Session,也要清理舊 Cookie 名稱與不同 Path 殘留。
Domain 與 Path 設太寬,會形成什麼問題?
沒有 Domain Attribute 的 Cookie 通常只送回設定它的 Host;設定 Domain=example.com 後,Cookie 會送往符合範圍的子網域。只要其中一個子網域被接管、存在 XSS、Response Splitting 或其他植入 Cookie 的能力,就可能干擾共用 Session。不要把不同信任等級的應用放在同一 Cookie Domain。
Path 能縮小瀏覽器何時附帶 Cookie,但不是安全授權邊界。同一 Origin 的 Script 與 Response 行為仍可能看到或覆寫不同 Path 的 Cookie,伺服器也可能收到同名不同 Path Cookie。Session 通常使用 Host-Only 並明確 Path=/;若同 Host 有多套不同安全域應用,優先從 Origin/Host 層隔離,不依賴 Path。
Session Fixation 是什麼?為什麼登入後一定要輪替?
Session Fixation 發生在攻擊者先取得或建立一個自己知道的 Session ID,再讓受害者用同一 ID 完成登入。若伺服器只是把該 Session 狀態從 Anonymous 改成 Authenticated,攻擊者便能使用原本知道的 ID 進入受害者帳號,不需要竊取登入後的新憑證。
防護核心是登入成功後產生全新 Session ID,把必要的安全狀態搬到新 Session,並立即終止舊 ID。MFA 完成、權限提升、角色切換、Impersonation 開始與結束、密碼變更、帳戶 Recovery、風險再驗證成功後,也要重新建立或輪替 Session,避免低信任憑證延伸到高權限狀態。
輪替不能只改 Cookie Value 而讓舊 ID 在 Server Store 持續有效。若為了處理併發 Request 保留極短 Grace Period,需明確限制舊 ID 只能完成已在途 Request、不能再次輪替或執行高風險操作,並記錄任何 Grace Token 重播。
| 事件 | 舊狀態 | 新狀態 | 必要處理 |
|---|---|---|---|
| 登入成功 | 匿名/未驗證 | 已驗證使用者 | 新 ID、舊 ID 失效 |
| MFA 完成 | 單因子 | 較高驗證強度 | 新 ID、記錄 AAL/驗證時間 |
| 權限提升 | 一般使用者 | 管理或敏感權限 | 再驗證、新 ID、短時效 |
| 密碼/Recovery 變更 | 舊信任 | 新 Credential 狀態 | 撤銷其他 Session、建立新 ID |
| Impersonation 結束 | 代理身分 | 原操作員 | 新 ID、清除代理權限與完整稽核 |
Idle、Absolute 與 Renewal Timeout 有什麼不同?
Idle Timeout 限制一段時間沒有使用者活動的 Session;Absolute Timeout 限制從登入或最近一次完整再驗證開始的總時間,即使持續操作也會到期;Renewal Timeout 則定期更換 Session ID,縮短被竊憑證可持續使用的窗口。這三個 Clock 解決不同風險,不能只設定 Cookie Expires 就視為完成。
Timeout 必須由 Server 根據可信時間強制。Client Timer 可提前提示使用者,但攻擊者能停用 JavaScript、修改時鐘或直接送 Request;Cookie 到期也只是 Client 不再傳送,不能保證 Server Store 中的 Session 已失效。Timeout 值應依資料敏感度、裝置是否受管理、驗證強度、使用環境與使用者體驗決定。
NIST SP 800-63B-4 將 Overall 與 Inactivity Timeout 分開,並要求成功再驗證重設兩者。高風險後台可能需要較短 Idle 與更頻繁再驗證;一般內容服務可容許較長期限。文章中的數字若沒有業務與威脅脈絡,都不應直接當成通用標準。
| 時鐘 | 何時開始/重設 | 到期效果 | 主要目的 |
|---|---|---|---|
| Idle Timeout | 有效使用者活動時重設 | 終止 Session 或要求再驗證 | 降低離席或閒置裝置風險 |
| Absolute/Overall Timeout | 登入或完整再驗證時重設 | 不論活動都終止或再驗證 | 限制憑證最長連續存活 |
| Renewal Timeout | Session 建立或上次輪替 | 換發新 ID、舊 ID 受控失效 | 縮短已竊 Session 的使用窗口 |
| Client Cookie Expiry | Set-Cookie 時 | 瀏覽器停止保存或傳送 | Client 清理,不等於 Server 撤銷 |
什麼才算真正 Logout?
有效 Logout 至少包含三件事:伺服器端 Session 記錄失效或刪除、Client Cookie 以相同名稱/Domain/Path 清除,以及舊 Session ID 再次送出時被拒絕。只做前端狀態清空、刪 localStorage、導向登入頁或把 Cookie Max-Age 設為 0,都不足以證明 Server 已不再信任舊憑證。
所有頁面應提供可辨識且能使用的 Logout;高風險系統可提供『登出這個裝置』與『登出所有裝置』。後者需撤銷帳號的全部 Session、Refresh Token/Grant,並處理分散式 Cache 與備援區域傳播延遲。使用 SSO 時,Local Logout、Identity Provider Logout 與其他 Relying Party Session 是不同層次,介面要清楚告知實際效果。
登出後的敏感頁面還要處理 Browser Cache 與 History。對真正敏感 Response 使用合適的 Cache-Control,必要時評估 Clear-Site-Data;但清除網站資料不能取代 Server 撤銷,也可能影響其他應用與使用者偏好,需謹慎選擇範圍。
| 控制面 | 必要結果 | 常見假完成 | 複驗 |
|---|---|---|---|
| 伺服器 Session | 狀態立即失效 | 只改 UI 為未登入 | 重播舊 ID 得到 401/登入頁且無副作用 |
| Client Cookie | 同 Scope 清除 | 用錯 Domain/Path 留下舊 Cookie | Browser Storage 與下一次 Request |
| Token/Grant | Refresh Token Family 或 Grant 撤銷 | 只丟棄 Access Token | 舊 Refresh Token 無法換新 Token |
| Cache/History | 敏感內容不被不當重用 | Back 按鈕仍顯示私密資料 | Logout 後 Back/Forward 與離線測試 |
多裝置與同時登入要怎麼治理?
企業應先決定同一帳號可同時有幾個 Session、使用者能否查看與撤銷其他裝置、密碼變更或 MFA 重設後哪些 Session 必須失效。完全禁止同時登入可能破壞跨裝置工作流程,也可能讓攻擊者利用登入動作踢掉合法使用者;完全不限制則讓被竊 Session 長期隱藏。
Session 管理頁面可顯示建立時間、最近活動、粗略裝置/瀏覽器、地區與驗證方式,但不能把 IP 或 User-Agent 當成可靠身分。提供『這是目前裝置』與個別撤銷,並在新裝置、異常地區或高風險 Session 建立時通知使用者。
哪些事件必須要求重新驗證?
即使 Session 仍有效,高風險動作也可能需要確認使用者仍在場且持有足夠驗證強度。典型事件包括修改密碼、Email、MFA、Recovery Method、收款帳戶、API Key、管理角色、匯出大量資料、建立高權限 Token,以及偵測到 Session 可能遭竊。
Reauthentication 應與交易內容綁定,避免攻擊者在另一個 Tab 或 Request 偷用剛完成的驗證。伺服器要記錄 Auth Time、Authentication Method、強度與這次 Reauth 核准的 Action/Object;不要只在前端顯示密碼欄位,卻讓原 API 在沒有新證據時也能成功。
| 事件 | 最低動作 | 額外考量 | Session 處理 |
|---|---|---|---|
| 密碼/MFA 變更 | 目前 Credential 或強式驗證 | 通知與 Recovery 防護 | 輪替目前 Session、撤銷其他 Session |
| 權限提升/管理操作 | 近期 MFA/Passkey | 短時效、Action Binding | 建立高權限 Session 或提升標記 |
| 付款/收款資料變更 | 交易摘要+再驗證 | 防止不同交易重播 | 只核准特定動作 |
| 可疑裝置/Token 重播 | 重新登入或強式驗證 | 使用者通知與事件調查 | 撤銷 Token Family/全部 Session |
Cookie Session、Opaque Token 與 JWT 並不是安全等級排名
Cookie 是瀏覽器傳送資料的機制;Session ID 是登入狀態的索引;Opaque Access Token 是 Resource Server 無法從內容直接讀取、需查詢或 Introspect 的憑證;JWT 是一種帶 Claim 且可簽章或加密的 Token 格式。這些概念不是互斥選項:JWT 也可能放在 Cookie,Session ID 也可能放在 Authorization Header。
Server-Side Session 容易即時撤銷與更新權限,但需要可用且一致的 Session Store;Self-Contained JWT 讓 Resource Server 本地驗證,卻使撤銷、權限變更與資料更新更複雜。『不查 Database』不是自動更安全;若 Token 生命週期很長,帳號停用後仍可使用,系統只是把狀態問題移到 Client。
選型應從信任邊界、Client 類型、撤銷延遲、跨服務需求、金鑰治理與可觀察性出發。傳統同站 Web App 或 Backend-for-Frontend 常能以 HttpOnly Cookie+Server Session 簡化 Browser Token 暴露;跨 Resource Server 的 API 生態則可能需要標準化 Access Token,但仍要限制 Audience、Scope 與生命週期。
| 架構 | 狀態位置 | 撤銷特性 | 主要風險 |
|---|---|---|---|
| Server Session+Cookie | Server Store;Client 只有 Opaque ID | 可即時終止 | Store 可用性、Cookie/CSRF 與 Cache 一致性 |
| Opaque Access Token | Authorization Server/Introspection | 集中撤銷或查核 | 查核延遲、Token 外洩與服務可用性 |
| Self-Contained JWT | Token Claim+Resource Server 驗簽 | 通常受 exp 限制,需另建撤銷策略 | 長生命週期、Claim 過期、驗證錯誤 |
| BFF | Browser 持 Cookie,後端代管 OAuth Token | Server 可集中終止 | BFF 成為高價值邊界與 CSRF 對象 |
JWT 驗證不能只確認簽章
JWT 簽章只證明 Token 未被未持有金鑰者修改,不代表 Token 來自正確 Issuer、給目前服務使用、仍在有效期間、具備足夠 Scope,或尚未被撤銷。Resource Server 應固定允許的 Algorithm,驗證 Signature、iss、aud、exp、nbf 與必要 Claim,並拒絕 Algorithm 混淆、未核准 Key、錯誤 Token Type 與跨環境 Token。
不要從 Token Header 的任意 jku、x5u 或 kid 直接取得攻擊者控制的 Key;Key Discovery Endpoint 必須固定在受信任 Issuer,並有 TLS、Cache、Rotation 與失效策略。kid 是受控 Key Selector,不是檔案路徑或 SQL Query。若 Token 會在多個服務流通,使用明確 Audience 與最小 Scope,避免某服務取得的 Token 被拿去呼叫另一服務。
JWT Payload 通常只是 Base64URL 編碼,不是加密。不要放密碼、Secret、完整個資或不必要內部資訊;即使使用 JWE,也要考慮 Log、Telemetry、Browser Storage 與 Downstream Service 是否會保存 Token。
| 項目 | 驗證問題 | 常見錯誤 | 拒絕條件 |
|---|---|---|---|
| Algorithm/Signature | 是否為預先核准演算法與 Key? | 信任 Token 自稱 alg | alg 不符、Signature 失敗 |
| Issuer | 是否由預期 Authorization Server 發行? | 只驗簽不驗 iss | iss 不精確相等 |
| Audience | 是否明確給目前 Resource Server? | 跨 API 重播 | aud 不含本服務 |
| Time | exp/nbf 是否在允許 Clock Skew 內? | 長期或無到期 Token | 過期、尚未生效 |
| Scope/Type | 是否具有此 Action 的最小權限與 Token 類型? | 把 ID Token 當 Access Token | Scope 或 typ 不符 |
Access Token 與 Refresh Token 為什麼要分開?
Access Token 應短時效、限制 Scope 與 Audience,交給 Resource Server 執行授權;Refresh Token 只交給 Authorization Server,用來換取新的 Access Token。Refresh Token 往往代表較長期且更廣的 Grant,遭竊後可持續產生新 Access Token,因此儲存與偵測要求更高。
RFC 9700 要求 Public Client 的 Refresh Token 使用 Sender-Constrained Token 或 Refresh Token Rotation,以偵測重播。Rotation 每次成功換發時廢止舊 Refresh Token,保留 Token Family 關係;若舊 Token 再次出現,代表合法 Client 或攻擊者其中一方正在重播,應撤銷仍有效的 Token Family 並要求重新授權。
Refresh Token 是否發行、生命週期、Idle Expiration 與撤銷條件都應依風險決定。密碼變更、Logout、帳號停用、Client 移除或安全事件可觸發撤銷。只讓 Access Token 很短,但給一個永不失效且無重播偵測的 Refresh Token,沒有真正縮短帳號接管窗口。
| 特性 | Access Token | Refresh Token |
|---|---|---|
| 使用對象 | 特定 Resource Server | Authorization Server |
| 生命週期 | 短 | 較長但需 Idle/Absolute Policy |
| 權限範圍 | 最小 Scope 與 Audience | 綁定原 Grant、Client 與核准 Resource |
| 主要失竊影響 | 在 exp 前呼叫 API | 持續換取新 Access Token |
| 核心控制 | 驗簽/Introspection、exp、aud、scope | 安全儲存、Rotation/Sender Constraint、重播偵測、撤銷 |
Token 放 localStorage、sessionStorage 還是 Cookie?
localStorage 會跨 Browser Session 保存,同 Origin JavaScript 可讀取;sessionStorage 通常限制在單一 Tab 生命周期,但仍可被同 Origin XSS 讀取。HttpOnly Cookie 不讓一般 JavaScript 直接取值,能降低 Token 被搬走後離線重播的風險,但瀏覽器會自動附帶 Cookie,因此需要 CSRF 防護。沒有任何儲存位置能讓遭 XSS 完全控制的頁面安全。
選擇要看 Client 與架構。對 Browser Web App,優先評估 Backend-for-Frontend:OAuth Token 留在受保護的 Server,Browser 只持有 HttpOnly Session Cookie。若 Single-Page App 必須在前端持有 Access Token,縮短生命週期、避免持久儲存 Refresh Token、建立 CSP/Trusted Types、限制第三方 Script,並設計重載與多 Tab 行為。
不要用『HttpOnly 會被 CSRF,所以 localStorage 比較安全』或『JWT 不怕 CSRF』作簡化結論。CSRF 取決於憑證是否自動附帶;XSS Token Theft 取決於 Script 是否可讀;兩者應分別以 Cookie Policy、Anti-CSRF、輸出防護、CSP、Token 最小權限與架構隔離處理。
Session 安全與 CSRF、XSS、CORS 有什麼關係?
XSS 可在受信任 Origin 執行 Script,讀取非 HttpOnly Token、發送已登入 Request 或竄改交易內容;CSRF 利用瀏覽器自動附帶 Cookie,讓外部網站發起非本人意圖的狀態變更;錯誤 CORS 可能讓攻擊者 Origin 讀取帶 Credential 的 Response。Session Policy 必須與三者一起設計。
HttpOnly 不阻止 XSS 代替使用者操作,SameSite 不阻止所有 CSRF,CORS 也不是 CSRF 防火牆。Cookie Session 應同時使用安全輸出與 CSP、Anti-CSRF Token/Origin/Fetch Metadata、精確 CORS、伺服器端授權與高風險再驗證。
| 風險 | 攻擊者借用什麼 | Session 相關控制 | 仍需的根本控制 |
|---|---|---|---|
| XSS | 受信任 Origin 的 Script 執行權 | HttpOnly、短時效、再驗證 | 輸出編碼、Sanitization、CSP |
| CSRF | 瀏覽器自動附帶 Cookie | SameSite、交易 Session Context | Anti-CSRF、Origin、Fetch Metadata |
| CORS Misconfiguration | 瀏覽器跨 Origin 讀取能力 | Credential Policy、最小 Response | 精確 Origin Allowlist 與授權 |
| Session Hijacking | 已取得的 Session ID/Token | 輪替、逾時、撤銷、偵測 | 修復取得憑證的根因 |
分散式 Session Store 要怎麼避免過期與撤銷不一致?
多節點與多區域系統常用 Redis、Database、Distributed Cache 或 Token Introspection 保存 Session 狀態。安全性取決於每個節點是否對同一 Session 得到一致的 Active、Expiry、User Status、Role Version 與 Revocation 結果。若某個 Region 的 Cache 延遲,Logout 後舊 Session 可能仍能在該區繼續使用。
Session Store 應加密傳輸、限制 Network 與 Service Identity、加密必要敏感欄位、設定 TTL、備份與可用性策略,並避免把 Session ID 明文寫入一般 Log。Fail-Open 會在 Store 不可用時放行未知 Session,通常不可接受;Fail-Closed 會影響可用性,需以架構冗餘、降級到公開功能與清楚錯誤處理支持。
權限變更可透過每次授權查詢、User/Role Version、短 Cache TTL 或事件失效傳播處理。不要把登入瞬間的角色永久複製進長生命週期 Session 或 JWT,再假設後端資料變更會自動生效。
輪替時的併發 Request 與多 Tab 競態怎麼處理?
Browser 可能同時送出多個 Request;當其中一個觸發 Session Rotation,其他在途 Request 還帶舊 ID。若伺服器立刻無條件刪除,合法操作可能失敗;若舊 ID 長時間並行有效,攻擊者就多一個重播窗口。
設計時可把輪替做成原子操作,讓新舊 ID 指向同一 Session Version,舊 ID 只有極短、一次性的 Grace,不能再延長期限或執行敏感操作。一旦看到舊 ID 在合理在途窗口後重現、來自不同裝置,或同一 Rotation Chain 分叉,立即視為重播訊號並撤銷 Session。
Refresh Token Rotation 也有類似競態。Client 必須序列化 Refresh、可靠保存新 Token;Server 保留 Token Family 與使用狀態。不能只依『最後寫入者』覆蓋,否則合法 Client 與攻擊者各持一支有效分支。
SSO、OAuth 與聯合登入後,Session 誰負責終止?
使用 OIDC、SAML 或其他 Federation 時,Identity Provider 的 Login Session、Relying Party 的 Local Session、OAuth Grant、Access Token 與 Refresh Token 是不同狀態。IdP Logout 不一定會自動終止所有應用的 Local Session;應用 Logout 也不一定結束 IdP Session。產品必須定義使用者看到的『登出』是哪一層。
Authorization Code、state、nonce、PKCE、Redirect URI 與 Token Validation 屬於登入協定安全;成功完成後,Relying Party 仍需建立自己的安全 Session、輪替登入前 Cookie、設定逾時、綁定 Auth Time,並在 IdP 通知、帳號停用或風險事件時撤銷。
Front-Channel/Back-Channel Logout、Session Management Endpoint 與 Token Revocation 要依 IdP 能力與風險選擇。任何跨系統撤銷都有延遲與失敗情境,應記錄事件 ID、重試與最長容許窗口,而不是假設一個 Redirect 已完成全球登出。
如何偵測 Session Hijacking,而不把正常使用者一直踢下線?
可疑訊號包含大量猜測不存在 Session ID、同一 Session 在不合理時間跨遠距位置、User-Agent/裝置特徵突然變化、Rotation 後舊 ID 再現、Refresh Token 重播、同時高風險操作與帳號 Recovery、異常 Scope/Audience 使用,以及同一帳號建立大量 Session。
IP、User-Agent 或 Fingerprint 只能作風險訊號,不宜硬綁定為唯一條件。行動網路、企業 Proxy、VPN、瀏覽器更新與隱私功能都會改變特徵;過度敏感會造成可用性問題,也可能成為 DoS。較合理的作法是累積多個訊號,依風險要求再驗證、限制高風險動作、通知使用者或撤銷特定 Session。
Session ID Guessing 檢測應在 Gateway 與 Session Store 前後觀察,不只按單一 IP Rate Limit。分散式攻擊會輪換 IP;同時也要避免回應時間、狀態碼或錯誤訊息揭露『這個 Session ID 存在但權限不足』。
| 訊號 | 可信度 | 建議回應 | 避免誤判 |
|---|---|---|---|
| 已輪替 Token 再次出現 | 高 | 撤銷 Session/Token Family、通知與再驗證 | 排除短暫在途 Grace |
| Refresh Token 重播 | 高 | 撤銷 Token Family、重新授權 | 處理 Client 併發 Refresh |
| 短時間跨遠距位置 | 中 | 風險評分、限制敏感操作 | VPN、Mobile Carrier、企業出口 |
| User-Agent 改變 | 低至中 | 結合其他訊號 | Browser 自動更新與隱私模式 |
| 大量無效 Session ID | 中至高 | Rate Limit、Telemetry、來源調查 | 健康檢查與錯誤 Client |
Session 日誌怎麼記,才不會反而洩漏憑證?
應記錄 Session 建立、驗證強度、輪替、再驗證、權限切換、Logout、Timeout、撤銷、Refresh、重播與異常決策,但不能把完整 Session ID、Access Token、Refresh Token、Authorization Header 或 Cookie 寫入 Log、APM、Error Tracker、Analytics 與工單。
可使用不可逆、環境專屬 Key 的 HMAC 或短期 Correlation ID 關聯同一 Session Event,並限制誰能看到 User ID、IP、裝置與地理訊號。Log 要有時間同步、Retention、存取控制與事件完整性;Token Redaction 應在最靠近收集端的位置完成,避免 Secret 已先經過多個 Processor。
| 欄位 | 用途 | 安全處理 | 不得記錄 |
|---|---|---|---|
| Session Correlation | 串連生命週期 | HMAC/不可逆識別 | 完整 Session ID |
| Event/Reason | 建立、輪替、撤銷與原因 | 受控 Enum | 任意 Client 原文 |
| User/Tenant | 事件歸屬 | 最小化與權限控管 | 不必要完整個資 |
| Auth Context | 方式、強度、auth_time | 標準化值 | 密碼、OTP、Private Key |
| Risk Signals | 裝置、網路、重播 | 粗化、Retention 與存取限制 | Authorization Header、Cookie、Token Payload |
Session 弱點要怎麼安全測試?
測試必須在合法授權與隔離測試帳號下進行。先建立匿名基線,記錄登入前 Cookie;登入後確認 Session ID 改變、舊 ID 失效;完成 MFA、角色提升、密碼變更與 Logout,再逐一重播每個舊憑證。測試 Idle/Absolute Timeout 時由 Server 時間與實際 Response 判斷,不只看前端倒數。
Cookie 測試包含 Secure、HttpOnly、SameSite、Domain、Path、Prefix、Expires/Max-Age、重複名稱與不同 Host。交換機制測試要確認 URL、Body、Header 其他位置不會被接受為 Session。分散式環境還要在不同節點、Region、CDN Route 與 Cache Hit 下重播,驗證撤銷一致。
Token 測試要避免把有效 Credential 放進共享工具、截圖或報告。JWT 測試涵蓋固定 Algorithm、Signature、Issuer、Audience、Expiry、Not-Before、Type、Scope、Key Selection 與跨環境重播;Refresh Token 測試則驗證 Rotation、Replay Detection、Family Revocation 與 Client Binding。
| 測試面 | 基線 | 安全變化 | 預期結果 |
|---|---|---|---|
| Login Fixation | 登入前 Session A | 帶 A 完成登入 | 收到 B,A 無法存取已驗證功能 |
| Privilege Rotation | 一般 Session B | 完成 MFA/升權 | 收到 C,B 無高權限 |
| Timeout | 有效 Session | Idle/Absolute 時間到期 | Server 拒絕舊憑證並要求再驗證 |
| Logout | 有效 Session | 登出後重播 | 所有節點拒絕且無副作用 |
| Refresh Replay | Refresh R1 換得 R2 | 再次使用 R1 | 偵測重播並撤銷 Family |
| JWT Boundary | 正確 iss/aud/scope | 跨 Audience、過期或錯誤 typ | Resource Server 一律拒絕 |
自動化弱點掃描能檢測多少 Session 問題?
自動化工具能檢查 Cookie Attribute、Session ID 是否在登入後改變、Logout 後是否仍可重播、常見 Timeout、Token 是否出現在 URL、JWT 基礎 Claim 與部分固定/可預測 Pattern。若提供多角色帳號與可重複登入流程,也能比較匿名、一般與管理 Session 的行為。
但掃描器通常無法單獨判斷組織應採多長 Timeout、密碼變更後是否應撤銷所有裝置、SSO 全球登出契約、Refresh Token Family 的內部狀態、風險評分是否合理,或某個 Session 對特定交易是否需要再驗證。這些需要威脅建模、程式碼與架構審查、人工測試及營運證據。
高品質報告要描述 Credential 類型、取得方式、角色、生命週期事件、舊/新 Token 的遮罩化關聯、重播 Request、Server Response 與實際授權效果,不能只寫『缺少 HttpOnly』或『Session 沒有過期』而沒有 Route 與證據。
安全導入流程:把 Session 當成可撤銷的信任狀態
導入先從 Client、Session Type、Cookie/Token 位置、登入方式、Store、逾時、權限轉換、SSO 與撤銷契約盤點。再為 Web、Mobile、API、Admin 與 Service Client 建立不同 Profile,不把同一 Token 架構套到所有場景。
第二步修正基本邊界:全程 TLS、Cookie 屬性與 Prefix、CSPRNG、只接受單一交換機制、登入與權限變更輪替、Server-Side Timeout、真正 Logout。接著建立 Refresh Rotation、風險再驗證、多裝置管理、撤銷傳播與安全日誌。最後用自動化 Contract、Browser E2E、多節點重播與事故演練維持。
下圖將登入成功後的新 Session 建立、Cookie 安全傳送、每次 Request 查核、權限提升輪替、Idle/Absolute Timeout、Logout 與事件撤銷放在同一條生命週期。舊憑證在每次信任轉換後都不能繼續通過。
CI/CD 與部署後要建立哪些 Session Gate?
Unit/Integration Test 可驗證 Random Generator、Cookie Builder、Rotation、Timeout、Revocation 與 JWT Claim Validator;Browser E2E 驗證實際 Set-Cookie、CSRF、登入、MFA、Logout、Back/Forward 與多 Tab;部署後 Probe 則從外部確認各 Host、Region 與版本的 Policy 一致。
安全 Gate 不應保存真實使用者 Token。測試帳號與 Synthetic Session 要可辨識、權限最小、能快速撤銷;CI Artifact 自動遮罩 Set-Cookie、Cookie 與 Authorization。任何 Framework、Reverse Proxy、Identity Provider、Redis、JWT Library 或 OAuth Configuration 變更,都要觸發完整回歸。
| Gate | 測試重點 | 失敗條件 | 證據 |
|---|---|---|---|
| Cookie Contract | 名稱、Prefix、Secure、HttpOnly、SameSite、Scope | 任一登入 Route 值不一致 | 遮罩化 Header Snapshot |
| Rotation | 登入、MFA、升權、Recovery 後新舊 ID | 舊 ID 仍具新權限 | Token Correlation 與重播結果 |
| Timeout/Logout | Server-Side Idle、Absolute、撤銷 | 舊憑證仍成功 | 時序測試與多節點結果 |
| JWT/OAuth | alg、iss、aud、exp、scope、Refresh Replay | 跨邊界 Token 被接受 | Validator 與 Token Family 事件 |
| Browser E2E | 登入、CSRF、Cache、Back、多 Tab | 功能失效或敏感狀態殘留 | HAR、Console、Screenshot |
Session 遭竊或重播時,事件回應要做什麼?
先確認影響範圍:單一 Session、單一帳號、Token Family、OAuth Client、Issuer Key 或整個 Session Store。立即控制可依範圍撤銷 Session、Grant、Refresh Token、Key Version,要求重新驗證,暫停高風險操作並通知受影響使用者;不要只改密碼卻留下既有 Refresh Token。
接著保存遮罩化 Token Correlation、建立/使用/輪替/撤銷時間、Client、IP/地區、User-Agent、Scope、Audience、交易與 Identity Provider Event。修復取得憑證的根因,例如 XSS、Log 外洩、惡意 Extension、錯誤 CORS、弱子網域、OAuth Redirect 或裝置失竊,並評估攻擊者已完成的資料存取與狀態變更。
復原後要複驗所有舊憑證、其他 Region、離線 Client、Refresh Token Family 與 SSO Local Session 都無法再使用,再將偵測規則、Rotation、Timeout、日誌遮罩與使用者 Session 管理功能納入改善。
怎麼判定 Session 弱點真的修好了?
修復完成不是 Cookie 多了三個 Attribute,而是攻擊路徑在真實架構中失效。Fixation 複驗要證明登入前 ID 無法取得登入後權限;Hijacking 修復要證明已撤銷 Token 在所有節點失效;Timeout 要由 Server 拒絕;JWT 要在錯誤 Issuer、Audience、時間、Type 與 Scope 下全部拒絕。
證據應包含測試帳號與角色、Client 類型、登入方式、Session/Token 類型、遮罩化新舊憑證關聯、事件時間、Request/Response、Cookie Attribute、Region/節點、授權結果與功能回歸。若只因掃描規則被抑制或測試沒有完成登入,就不能標記已修復。
| 風險 | 修復證明 | 功能證明 | 不可接受結果 |
|---|---|---|---|
| Fixation | 每次信任提升換新 ID,舊 ID 失效 | 登入/MFA/升權正常 | 舊 ID 取得新權限 |
| Cookie Scope | Host-Only/Prefix/屬性符合 Profile | SSO 與必要導覽正常 | 弱子網域可植入高權限 Cookie |
| Timeout/Logout | Server 與所有節點拒絕舊憑證 | 提示、續期與登出體驗正常 | 只刪 Client Cookie |
| JWT/Refresh | 邊界 Claim 全驗證、重播撤銷 Family | Token Rotation 與合法 Client 正常 | 過期/跨 Audience/舊 Refresh 被接受 |
| 日誌/監控 | 無完整秘密且可追蹤生命週期 | 事件調查可重建 | Cookie/Authorization 明文進入 Log |
給產品、開發、平台與資安團隊的 Session 檢查表
Session Management 是跨越 Browser、App、Gateway、Identity Provider、Session Store、Resource Server 與日誌平台的共同責任。任何一層只做到自己的設定,都不能證明整條信任鏈安全。應用團隊負責狀態轉換與授權,平台負責一致交付與儲存,Identity 團隊負責驗證與 Token Policy,資安則建立可複驗基準與持續監控。
- Session ID 使用成熟 Framework、CSPRNG、足夠熵值與 Opaque Value,不含 PII 或權限資料
- Web Session 只接受 Cookie,禁止 URL/Query/Path/Hidden Field 傳入 Session ID
- Session Cookie 使用 Host-Only、Secure、HttpOnly、明確 SameSite 與最小生命週期,優先評估 __Host- Prefix
- 登入、MFA、權限提升、Impersonation、Recovery 與密碼變更後輪替並廢止舊 Session
- Idle、Absolute 與 Renewal Timeout 由 Server 強制,Client Timer 只作提示
- Logout、帳號停用與安全事件能撤銷所有節點的 Session、Refresh Token Family 與必要 Grant
- JWT 固定 Algorithm 並驗證 Signature、Issuer、Audience、Time、Type 與 Scope,不從任意 URL 取 Key
- Refresh Token 採安全儲存、Client Binding、Rotation/Sender Constraint、重播偵測與 Idle Expiry
- Session Store、Cache 與多 Region 撤銷一致,Store 不可用時不 Fail Open
- 日誌以不可逆 Correlation 追蹤生命週期,完整 Cookie、Session ID 與 Token 永不進入 Log/APM/工單
- 用合法測試帳號持續驗證 Fixation、Rotation、Timeout、Logout、跨節點重播與 Browser 功能
資料來源
- OWASP Session Management Cheat Sheet↗
- OWASP Authentication Cheat Sheet↗
- OWASP Web Security Testing Guide — Session Management Testing↗
- OWASP Application Security Verification Standard↗
- NIST SP 800-63B-4 — Authentication and Authenticator Management↗
- RFC 6265 — HTTP State Management Mechanism↗
- IETF HTTPbis — Cookies: HTTP State Management Mechanism↗
- RFC 7519 — JSON Web Token↗
- RFC 8725 — JSON Web Token Best Current Practices↗
- RFC 9700 — Best Current Practice for OAuth 2.0 Security↗
- MDN — Using HTTP cookies↗

