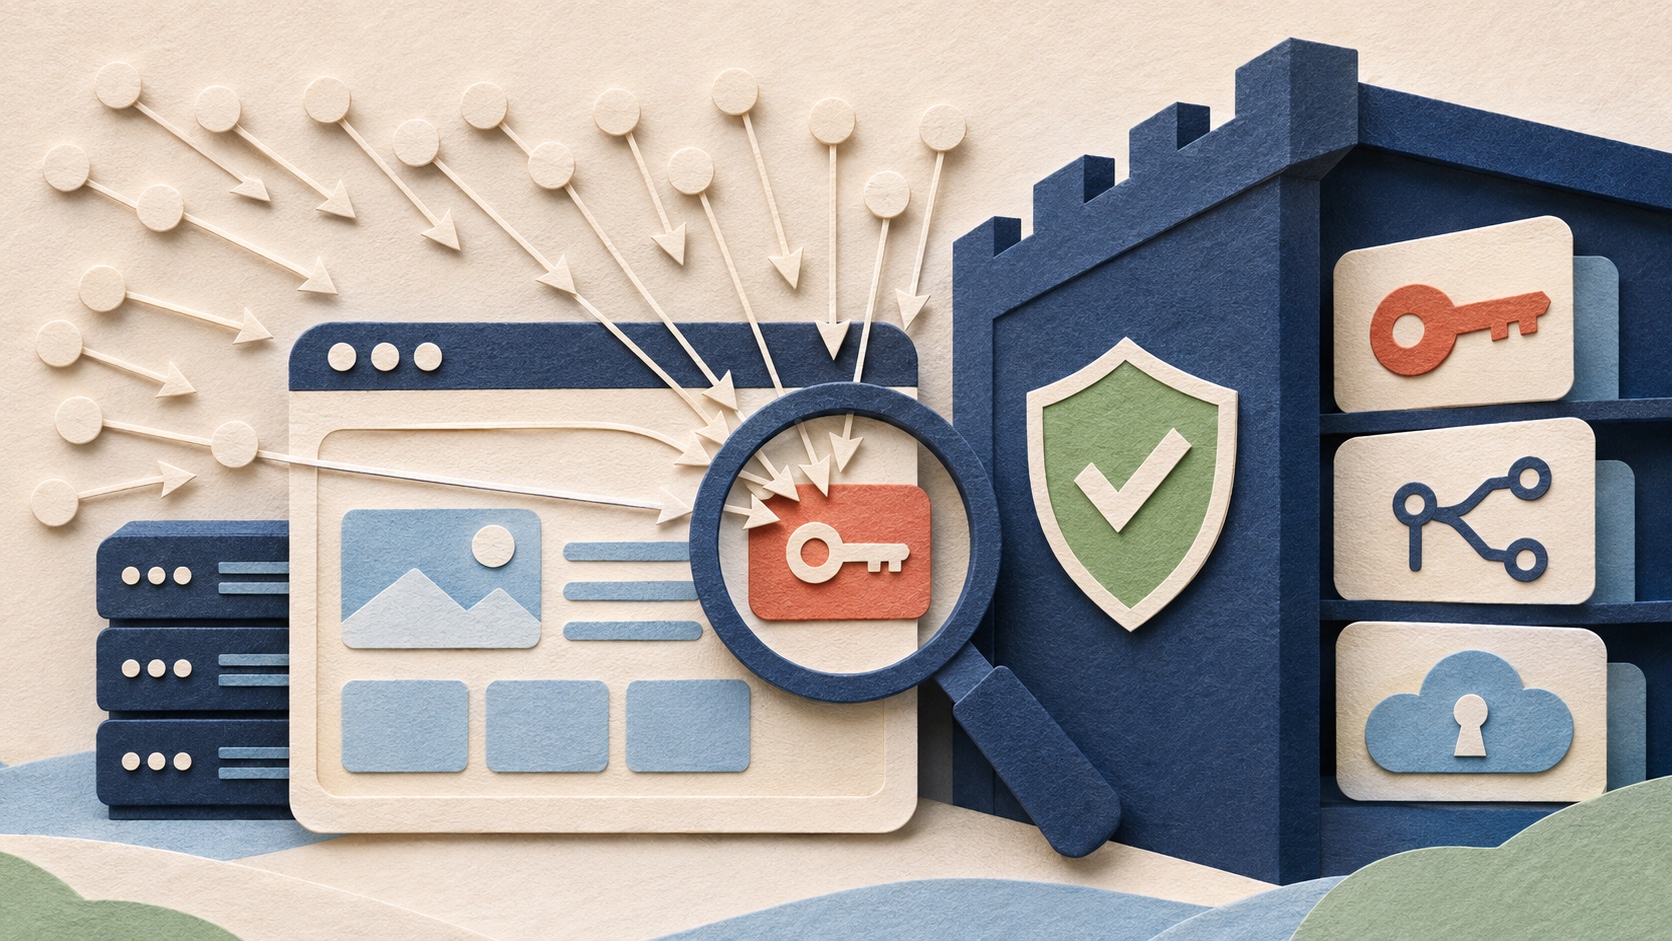
網站規模小,不代表不會被看見。只要服務能從公網到達,自動化工具就會持續枚舉設定檔、版本控制資料、開發伺服器路徑與雲端憑證。Redmark 攻擊觀測站在 2026 年 10 月 28 日 13:00 至 10 月 29 日 13:00 的 24 小時內,記錄到 749 萬次被判定為攻擊或惡意探測的 HTTP 請求;它們來自 5.04 萬個來源 IP,分布於 124 個國家。真正值得注意的不是首頁被看了幾次,而是大量請求都在問同一件事:公開網站後面,是否遺留了一組可以直接使用的密鑰?
先讀懂數據:749 萬是請求量,不是 749 萬次成功入侵
本次觀測的全量統計區間為 2026 年 10 月 28 日 13:00 至 10 月 29 日 13:00。749 萬代表 Redmark 攻擊觀測站在這段期間判定為攻擊或惡意探測的 HTTP 請求數,不等於獨立攻擊者數、成功入侵數,也不能直接換算成受害網站數。同一個自動化節點可以在短時間內嘗試數百種路徑;來源 IP 也可能是代理、雲端主機、遭入侵設備或共享出口。
全量資料中,被請求最多的三個路徑依序是 /.env(16.7 萬次)、/.env.local(9.5 萬次)與 /.git/config(9 萬次)。三者都不是正常使用者瀏覽網站會要求的資源,而是用來判斷環境變數、部署設定與版本控制資料是否意外對外開放。
為了理解攻擊字典的內容,我們另外逐筆檢視 957 筆命中紀錄,涵蓋 159 個來源 IP 與 334 種不同路徑。後文的 55%、12%、8% 與 7% 都是這 957 筆樣本的分類比例,不代表 749 萬次全量請求具有完全相同的分布。這個區分很重要:樣本用來辨識手法,全量資料則用來描述觀測規模。
| 資料範圍 | 觀測結果 | 正確解讀 |
|---|---|---|
| 24 小時全量 | 749 萬次攻擊請求 | 請求事件數,不等於成功入侵或獨立攻擊者 |
| 來源分布 | 5.04 萬個 IP、124 個國家 | IP 可能是代理、雲端節點或遭入侵設備 |
| 最高頻路徑 | /.env 16.7 萬、/.env.local 9.5 萬、/.git/config 9 萬 | 顯示設定檔與原始碼資訊是主要探測目標 |
| 人工檢視樣本 | 957 筆、159 個來源 IP、334 種路徑 | 用於分類手法,不能無條件外推至全部流量 |
樣本告訴我們什麼:攻擊者優先尋找可直接兌現的 Secret
在 957 筆命中樣本中,55% 與 .env 檔案有關;12% 包含路徑穿越或路徑正規化繞過;8% 探測 Vite 開發伺服器的 /@fs/ 路徑;另有 7% 直接尋找私鑰、雲端憑證或服務帳號 Token。這些類別可能在技術上彼此重疊,例如 /@fs/ 請求的最終目標也可能是 .env 或 AWS Credentials,因此分類反映主要意圖,而不是互斥的漏洞清單。
原因很實際:一個可用的資料庫密碼、SMTP 帳號、API Token、Cloud Access Key 或簽章金鑰,比單純知道網站使用哪個框架更有價值。它可能讓攻擊者直接存取資料、寄送釣魚郵件、建立雲端資源、讀取物件儲存,甚至從一個網站擴大到整個帳號或供應鏈。
因此,『攻擊者要的不是首頁,是密鑰』不是說其他漏洞不重要,而是提醒防守者:公開 Web 層一旦把 Secret、版本控制資料或開發工具暴露出去,攻擊成本會急遽下降。網站是否熱門,通常不在自動化掃描器的考量內。
| 樣本占比 | 主要目標 | 可能影響 |
|---|---|---|
| 55% | .env 與環境設定變體 | 資料庫、郵件、第三方 API 與應用 Secret 外洩 |
| 12% | 路徑穿越/正規化差異 | 讀取 Document Root 或 Alias 邊界外檔案 |
| 8% | Vite /@fs/ | 探測對外開放的開發伺服器與任意檔案讀取風險 |
| 7% | 私鑰與雲端憑證 | 雲端帳號、主機、Kubernetes 或簽章權限遭濫用 |
.env 有 52 種寫法:改名與搬子目錄都不是安全控制
樣本中出現 52 種 .env 相關路徑。除了常見的 /.env,還包含 .env.production.local、.env.sendgrid、.env.smtp、.env.bak、.env.save、.env.swp 與 .env.old。後四者常來自手動備份、編輯器交換檔或部署殘留,容易被排除在正式設定管理之外,卻仍留在可被 Web Server 讀取的位置。
掃描字典也會向下枚舉 /shop/.env、/cms/.env、/docker/.env、/prisma/.env、/supabase/.env 與 /.next/.env。把檔案改成看似不常見的名稱,或移到另一個仍位於公開 Document Root 的資料夾,只是在依賴隱蔽性;攻擊者可以用字典與回應差異持續試探。
正確做法是讓公開根目錄只包含必須提供給瀏覽器的靜態資源與入口程式。以 public/、dist/ 或等價目錄作為 Document Root,將 .env、.git、私鑰、部署檔與原始碼留在其外;部署流程也要排除 .bak、.old、.swp、資料庫 Dump 與 CI 產物。即使 Web Server 已設定阻擋,檔案位置仍應先做到不可能被正常靜態檔案處理器讀取。
- 部署前以 Allowlist 決定哪些檔案能進入公開目錄,不要只維護一份永遠追不完的 Blocklist
- 在 CI/CD 加入 Secret Scanning 與公開產物檢查,阻止 .env、.git、私鑰與備份檔進入 Artifact
- 確認 Object Storage、CDN Origin、舊版 Release 目錄與備援站沒有保留同一批敏感檔案
- 若 Secret 曾可從公網取得,應先撤銷與輪替;把檔案刪掉不能讓已外洩的金鑰失效
Nginx alias 少一個斜線:問題不在字串,而在路徑如何被映射
樣本中的 /assets../.env、/img../.env 與 /uploads../.env,意圖利用反向代理與檔案系統對路徑的不同解讀。常見情境是 location 前綴與 alias 目標的結尾斜線不一致,讓看似仍在 /assets 範圍內的請求,在檔案系統映射後落到上一層。是否真的可讀取,仍取決於 Nginx 版本、實際 Location、檔案權限與其他規則,但這類設定不應依賴運氣。
Nginx 官方文件將 alias 定義為以指定路徑取代相符的 Location;最安全的原則是讓 URL 邊界與檔案系統邊界明確一致。若 Location 是目錄,兩側都使用結尾斜線,並以 --path-as-is 的實際請求驗證,避免測試工具在送出前先幫你正規化路徑。
這也是 Orange Tsai 在 Black Hat USA 2018〈Breaking Parser Logic〉所強調的核心:CDN、WAF、Reverse Proxy、Web Server 與 Framework 可能各自解碼或正規化路徑;只要前一層判斷『安全』的字串,在後一層被解析成另一條路徑,邊界就可能失效。八年後,相關探測仍持續出現在真實流量中。
# 風險較高:URL 前綴與 alias 目錄邊界不一致
location /assets {
    alias /var/www/assets/;
}

# 建議:目錄型 location 與 alias 都保留結尾斜線
location /assets/ {
    alias /var/www/assets/;
}分號與雙重編碼:每一層看到的 URI 可能不一樣
樣本中可見 /static/..;/..;/.env 與 /api/..;/.env 等路徑。部分 Java Servlet Container 或 Framework 會把分號後內容視為 Path Parameter;若前端 Proxy、WAF 與後端應用對分號的保留、移除與正規化順序不同,前端認為不含穿越的路徑,到了後端可能變成另一條資源路徑。這不是所有 Tomcat 或 Java 部署都必然可利用,而是需要逐層驗證的 Parser Differential。
另有約 2% 樣本使用 %252f 等雙重 URL 編碼。第一層解碼後,%252f 會成為 %2f;第二層再次解碼才成為斜線。只比對一次解碼結果、或只在某一層封鎖 ../,都可能讓後端收到不同語意。相反地,過度重複解碼也可能創造原本不存在的危險路徑。
防護重點不是再加一條 Regex 就結束,而是記錄 Edge 與 Origin 的 Raw URI、Normalized Path 與最終路由結果,確認所有層使用一致的解析策略。對高風險路徑應拒絕模糊表示法,不要試圖『修正後繼續處理』;並用實際 CDN、WAF、Proxy 與應用鏈路完成端到端測試。
- 檢查 CDN/WAF 是否先解碼,再把原始或解碼後 URI 轉送給 Origin
- 比較 Nginx $request_uri、$uri 與後端 Framework Route/Access Log 的差異
- 對分號、重複斜線、反斜線、點段與雙重編碼建立負向測試案例
- 不要只在瀏覽器測試;使用能保留原始路徑的工具並確認封包實際送出的內容
Vite /@fs/ 探測:開發伺服器不應成為正式環境入口
約 8% 樣本以 /@fs/ 為入口,目標包括 /@fs/app/.env、/root/.aws/credentials、/home/ubuntu/.aws/credentials、/home/ec2-user/.aws/credentials、/var/task/.env 與 /var/run/secrets/kubernetes.io/serviceaccount/token。這些路徑對應常見容器工作目錄、AWS EC2 預設帳號、Lambda 程式目錄與 Kubernetes ServiceAccount Token,顯示攻擊字典已依雲端執行環境調整。
2025 年 3 月公開的 CVE-2025-30208,影響明確使用 --host 或 server.host 將 Vite 開發伺服器暴露到網路的環境。Vite 官方 Advisory 說明,攻擊者可透過 /@fs/ 加上特製的 ?raw?? 或 ?import&raw?? Query,繞過 server.fs.deny 並在檔案存在時取得內容。單純出現 /@fs/ 請求代表探測意圖,不等於漏洞已成功利用;仍要檢查服務是否為 Vite Dev Server、版本與實際回應。
官方修補版本為 6.2.3、6.1.2、6.0.12、5.4.15 與 4.5.10。最可靠的正式環境做法不是只升版,而是不要對外執行 vite dev、next dev 或其他開發伺服器;應建立 Production Build,由正式 Web Server 提供輸出。若因整合測試必須遠端存取,仍要升級、限制來源 IP、放在隔離網路並使用短效憑證。
| 判斷項目 | 需要確認 | 處置 |
|---|---|---|
| 服務曝露 | 是否以 --host 或 server.host 對網路開放 | 移除公開入口或限制到受控網路 |
| 版本 | Vite 實際執行版本,而非只看 package.json | 升級至對應分支的修補版以上 |
| 請求型態 | /@fs/ 與特殊 Raw/Import Query | 保存 Access Log、WAF Log 與回應狀態 |
| 可能讀取 | .env、雲端憑證、K8s Token 與主機檔案 | 盤點可讀權限並輪替可能外洩 Secret |
攻擊字典會跟著開發工具鏈更新
phpinfo.php、wp-config.php 與 WEB-INF/web.xml 仍在被掃描,但攻擊字典早已不限於傳統 LAMP 或 Java 應用。樣本還包含 terraform.tfstate、terraform.tfstate.backup、.s3cfg、rclone.conf、.passwd-s3fs、.npmrc、.netrc、docker-compose.yml、.docker/secrets.json 與 .vscode/sftp.json。
這些檔案的共同點不是副檔名,而是可能把開發與部署便利性轉換成長期有效的權限。Terraform State 可能保存資源屬性與敏感輸出;.npmrc 可能含 Registry Token;rclone 與 S3FS 設定可連向雲端儲存;VS Code SFTP 外掛設定則可能保留主機位置與帳密。團隊開始採用新的 IaC、CI/CD、IDE 或雲端工具後,攻擊者的路徑字典通常很快就會更新。
因此,風險盤點應以『哪些檔案能授權存取其他系統』為核心,而不是只問有沒有 .env。Secret Inventory 要涵蓋原始碼、建置產物、IaC State、容器、套件管理器、開發者工作站、CI Runner、備份與可公開下載的物件儲存。
| 風險 | 代表目標 | 可能結果 |
|---|---|---|
| 極高 | .env、/.git/、/@fs/、AWS Credentials、*.pem、*.key、K8s Token、/proc/self/environ | 直接取得憑證、原始碼、執行環境或簽章能力 |
| 高 | terraform.tfstate、docker-compose.yml、secrets.json、.npmrc、rclone.conf、Solr Admin、WEB-INF/web.xml | 揭露架構、套件或管理入口,形成後續利用條件 |
| 中 | phpinfo.php、.bashrc、.zshrc | 洩漏版本、路徑、模組與環境資訊,協助精準化攻擊 |
Nginx 防護基線:先阻擋明確不應公開的資源
以下範例適合作為 Nginx Server Block 的防護基線,應放在通用的 PHP 或其他 Regex Handler 之前。Nginx 會先選擇最長的 Prefix Location,再依設定順序測試 Regex Location,第一個符合的 Regex 會生效;如果最長 Prefix 使用 ^~,則會跳過 Regex 檢查。因此,既有的 location ^~ /static/、Alias、Nested Location 與反向代理路由都必須逐一檢查,不能假設全站一定會經過下列規則。
範例使用 $request_uri 檢查原始 URI,目的是保留雙重編碼訊號;但它同時包含 Query String,可能對合法參數造成誤判。上線前要用實際流量與測試案例調整,不要直接複製到正式環境。若網站確實合法提供 .key、.yml、SQL 或其他相符檔案,應改以更精確的路徑 Allowlist,而不是關閉所有防護。
回傳 404 的目的是減少不必要的資源狀態差異與掃描雜訊,不代表 404 本身能保護檔案;真正的安全邊界仍是檔案不在 Document Root、Origin 無旁路入口、執行帳號最小權限,以及 Secret 已從公開產物排除。
# ① 路徑穿越、分號繞過、雙重編碼與 /proc 探測
if ($request_uri ~* "(?:\.\./|\.\.;|%2e%2e|%252e|%252f|/proc/self/)") {
    return 400;
}

# ② 隱藏檔與隱藏目錄;保留 ACME 使用的 .well-known
location ~ /\.(?!well-known(?:/|$)) {
    return 404;
}

# ③ 開發伺服器路徑
location ~ ^/(?:@fs|@vite|@id|__vite)(?:/|$) {
    return 404;
}

# ④ 金鑰、狀態檔與常見備份檔
location ~* \.(?:pem|key|tfstate|backup|bak|old|save|swp|sql)$ {
    return 404;
}

# ⑤ 部署設定、測試頁與 Java 描述檔
location ~* /(?:dockerfile|docker-compose\.ya?ml|phpinfo\.php|secrets\.(?:json|ya?ml)|rclone\.conf)$ {
    return 404;
}

location ~* /(?:web-inf|meta-inf)(?:/|$) {
    return 404;
}Apache 2.4 防護基線:用原始請求與完整 URI 分開判斷
Apache 可在 VirtualHost 或 .htaccess 使用 mod_rewrite。THE_REQUEST 保留瀏覽器送出的原始 Request Line,未經 URL Decode,適合辨識 %252f 等原始編碼;REQUEST_URI 則適合比對目前請求路徑。由於 Server/VirtualHost 與 .htaccess 的 RewriteRule Pattern 對前導斜線處理不同,以下範例把完整路徑判斷放在 RewriteCond,並使用 RewriteRule ^ 作為拒絕動作。
不要在同一套防護中隨意混用 RedirectMatch 與 RewriteRule,再假設它們會依檔案中的書寫順序執行。Apache 不同 Module 在 Server Context 與 Per-directory Context 的處理階段不同;採用單一模組完成同一類拒絕邏輯,較容易測試與維護。
若使用 .htaccess,必須確認 AllowOverride FileInfo 已開啟;若能管理 VirtualHost,集中寫在伺服器設定通常更清楚。規則上線後要檢查 Error Log、合法路由、ACME Challenge 與應用 Rewrite,避免因既有 Framework Front Controller 而產生衝突。
RewriteEngine On

# ① 以原始 Request Line 辨識穿越、分號與雙重編碼
RewriteCond %{THE_REQUEST} "(?:\.\./|\.\.;|%2e%2e|%252e|%252f|/proc/self/)" [NC]
RewriteRule ^ - [R=404,L]

# ② 隱藏檔與隱藏目錄;保留 .well-known
RewriteCond %{REQUEST_URI} "(?:^|/)\.(?!well-known(?:/|$))" [NC]
RewriteRule ^ - [R=404,L]

# ③ 開發伺服器路徑
RewriteCond %{REQUEST_URI} "^/(?:@fs|@vite|@id|__vite)(?:/|$)" [NC]
RewriteRule ^ - [R=404,L]

# ④ 金鑰、狀態檔與常見備份檔
RewriteCond %{REQUEST_URI} "\.(?:pem|key|tfstate|backup|bak|old|save|swp|sql)$" [NC]
RewriteRule ^ - [R=404,L]

# ⑤ 部署設定、測試頁與 Java 描述檔
RewriteCond %{REQUEST_URI} "/(?:dockerfile|docker-compose\.ya?ml|phpinfo\.php|secrets\.(?:json|ya?ml)|rclone\.conf)$" [NC,OR]
RewriteCond %{REQUEST_URI} "/(?:web-inf|meta-inf)(?:/|$)" [NC]
RewriteRule ^ - [R=404,L]改完一定要驗證:從設定語法、惡意路徑到正常功能
先通過設定語法檢查,再以平台既有方式平滑 Reload。接著從外部網路測試 .env、.git/config 與保留原始分號路徑的請求;不能只在 Origin 本機測試,否則可能漏掉 CDN、WAF 或 Load Balancer 的正規化差異。狀態碼是最低限度,還要確認 Response Body 沒有回傳檔案內容、Redirect 沒有把危險請求導到其他可讀入口。
測試完成後執行 ACME Dry Run,確認 .well-known/acme-challenge/ 沒有被誤擋,再把登入、API、檔案下載、靜態資源與主要交易流程實際走過一輪。若安全規則造成合法功能失敗,應縮小規則範圍或建立精確 Allowlist,不要直接移除整層防護。
最後把這些案例加入部署後 Smoke Test。只靠人工在本次修改後測一次,下一次 Nginx、Apache、CDN 或 Framework 設定調整仍可能讓問題回來。
# Nginx:先檢查,再依平台方式 reload
nginx -t
systemctl reload nginx

# Apache:先檢查,再平滑 reload
apachectl configtest
apachectl graceful

# 從外部確認敏感資源不可讀取
curl -sS -o /dev/null -w "%{http_code}\n" https://example.com/.env
curl -sS -o /dev/null -w "%{http_code}\n" https://example.com/.git/config

# 保留原始路徑,驗證分號與點段不會穿透
curl --path-as-is -sS -o /dev/null -w "%{http_code}\n" \
  "https://example.com/static/..;/.env"

# 使用 Certbot 的環境再驗證 ACME 續約
certbot renew --dry-run阻擋只是最後一道防線:五件事比新增 Regex 更重要
第一,把 Document Root 指向 public/、dist/ 或其他僅含公開產物的目錄;.env、.git、IaC State、私鑰與部署設定全部留在外面。第二,正式環境不執行 Vite、Next.js 或其他 Framework 的開發伺服器;測試環境若必須遠端使用,應限制來源、保持修補並與正式憑證隔離。
第三,雲端 VM、Container 與 Lambda 優先使用 IAM Role、Workload Identity 或短效 Token,不要把長期 Access Key 寫入檔案。第四,Solr、Kibana、CI、Artifact Registry 與其他管理介面不要直接暴露在公網;透過 Identity-aware Proxy、VPN 或私有網路存取。第五,建立 Secret Inventory、輪替期限與外洩應變流程,確保團隊知道每一把金鑰在哪裡、能做什麼、如何撤銷。
如果日誌顯示敏感檔曾回傳 200、回應大小異常,或無法證明歷史上從未公開,不要只刪除檔案。應先撤銷並輪替所有可能包含的資料庫密碼、API Key、SMTP Credential、Cloud Key、Session/Signing Secret,檢查 Git 歷史、Artifact、CDN Cache、雲端稽核紀錄與帳單,再判斷是否需要啟動正式事件應變。
- 公開目錄只放必要產物,從架構上排除 Secret 與版本控制資料
- 停用正式環境的開發伺服器,測試環境使用獨立且短效的憑證
- 以 Workload Identity/IAM Role 取代檔案中的長期雲端金鑰
- 管理介面走私有網路或身分代理,不直接接受公網連線
- 疑似外洩時先輪替金鑰,再追查 Git、Artifact、Cache、Audit Log 與帳單
給網站負責人的 30 分鐘檢查清單
如果今天只能完成一輪快速檢查,先從外部確認 /.env、/.git/config、備份檔與開發伺服器路徑無法取得,再登入主機或部署平台核對 Document Root、Alias 與目前執行服務。檢查結果要記錄網域、時間、回應狀態、負責人與後續處置,避免只在聊天室留下『看起來沒問題』。
接著搜尋公開 Artifact、Container Image、Object Storage 與 Git 歷史是否含 Secret。發現明文金鑰時,不要先花時間爭論是否曾被下載;先撤銷、建立新金鑰、更新依賴服務並確認舊金鑰無法使用,再進行影響範圍分析。
自動化掃描不挑網站大小,也不會等到你的資安專案排上時程。真正能降低風險的,是讓公開邊界內根本沒有可被拿走的 Secret,並把每次設定與版本變更納入持續驗證。
| 時間 | 行動 | 完成條件 |
|---|---|---|
| 0–10 分鐘 | 外部測試高風險 URI 與開發伺服器路徑 | 無敏感內容、無危險 Redirect,保留結果 |
| 10–20 分鐘 | 核對 Document Root、Alias、^~ Location 與執行服務 | Secret 不在公開目錄,正式環境無 Dev Server |
| 20–30 分鐘 | 搜尋 Artifact/Image/Storage/Git 並確認金鑰 Owner | 發現外洩立即輪替,建立追蹤單與複驗時間 |
資料來源
- Redmark 攻擊觀測站:即時網路攻擊態勢↗
- Vite Security Advisory:GHSA-x574-m823-4x7w/CVE-2025-30208↗
- Black Hat USA 2018:Breaking Parser Logic — Take Your Path Normalization off and Pop 0days Out!↗
- Nginx 官方文件:ngx_http_core_module(location、alias、$request_uri)↗
- Nginx 官方文件:How nginx processes a request↗
- Apache HTTP Server 2.4:mod_rewrite 官方文件↗
- Apache HTTP Server 2.4:mod_rewrite Technical Details↗