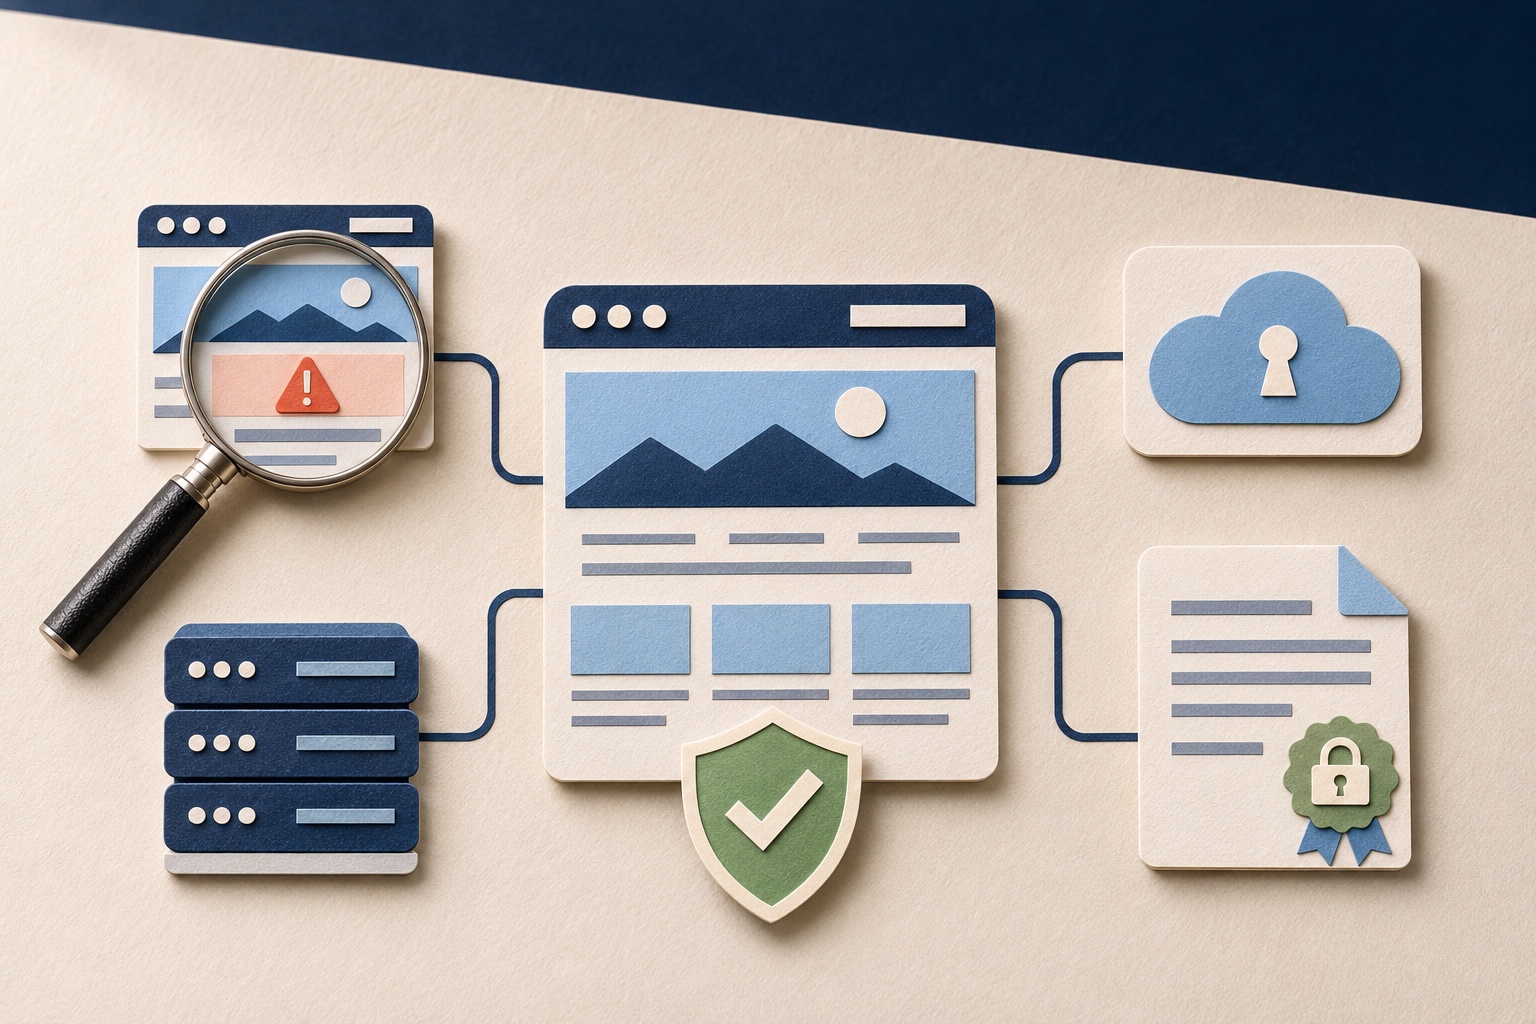
企業內部的資產清冊,經常與攻擊者從網際網路實際看見的範圍不同。測試環境、舊子網域、暫時開放的管理介面、未受信任憑證與新增的公開服務,都可能在沒有正式交接的情況下留在外部。Redmark 新增外部曝險弱點掃描,將這些可觀察資產與異常訊號整理成可追蹤的盤點結果,再與網站及主機弱點一起判讀。
外部曝險掃描先回答:攻擊者看得到什麼
NIST 將攻擊面定義為系統、元件或環境邊界上,攻擊者可能嘗試進入、造成影響或取出資料的所有位置。對企業而言,這個邊界不只是一個官方網站,也包含解析到外部的子網域、公開 IP、網路服務、管理入口、API、憑證與由第三方代管的公開資產。
外部曝險掃描的第一個工作不是判斷每個服務都有漏洞,而是從網際網路可見的證據建立資產基線:哪些名稱仍能解析、哪些主機回應、哪些 Port 對外開放、服務可能是什麼,以及 TLS 憑證是否存在過期、域名不符、自簽或信任異常。這份基線讓團隊先知道真正需要納管的範圍。
OWASP 的 Attack Surface Analysis 指南也強調,攻擊面分析的目的,是找出需要被檢查與保護的位置、辨識高風險區域,並在系統變更時發現攻擊面如何改變。一次掃描能建立快照;持續比較,才有機會看見未經預期的新增暴露。
本次新增的外部資產與異常訊號
Redmark 將外部曝險結果分成資產、連線與安全異常三個層次。資產層回答有哪些網域、Web 站點與公開 IP;連線層回答哪些 Port 與服務可由外部觸及;安全異常層則整理憑證問題與需優先確認的對外服務。
報告另外呈現公開 Web 資產是否經過 CDN/WAF 代理,以及可由公開回應辨識的網域資訊與技術棧。這些資訊不是用來替代內部 CMDB,而是提供一份從外部觀察到的事實,讓資安、網路與系統負責人逐項確認所有權、用途及預期暴露方式。
| 盤點項目 | 回答的問題 | 需要確認的風險 |
|---|---|---|
| 子網域與公開 Web 資產 | 哪些名稱仍在解析,哪些網站可由外部連線 | 遺留測試站、舊系統、未納管入口或不預期公開的應用 |
| 公開 IP | 哪些網際網路位址與資產存在關聯 | 繞過 CDN/WAF 的 Origin、直接暴露主機或未知代管位置 |
| 開放 Port 與服務 | 外部可連到哪些協定與服務 | 資料庫、遠端管理、郵件測試或非必要服務對外開放 |
| SSL/TLS 憑證 | 憑證是否有效且與服務名稱相符 | 過期、自簽、域名不符或信任鏈異常 |
| 代理與技術資訊 | Web 資產是否經代理,外部回應透露哪些元件 | 保護路徑不一致、版本老舊或不必要的產品資訊揭露 |
資產發現到風險確認的五個步驟
掃描結果若只列出大量名稱與 Port,很快會變成另一份沒人維護的清單。有效的外部曝險管理必須把發現、歸屬、風險與處置連起來。Redmark 報告依照資產摘要、明細與弱點證據分層呈現,讓團隊可以沿著同一條線索往下確認。
- 建立範圍:以已取得授權的主要網域或資產為起點,確認允許盤點的邊界
- 發現資產:整理子網域、公開 Web 資產、公開 IP 與可觀察的外部連線關係
- 辨識服務:記錄開放 Port、協定、服務特徵與憑證狀態,標出需優先確認項目
- 驗證風險:結合網站動態弱掃與主機/網路弱掃,確認是否存在可重現弱點或錯誤設定
- 指定處置:確認資產 Owner、預期用途、修復方式與期限,完成後再次由外部驗證
外部可達不等於已確認存在漏洞
一個 Port 對外開放,只能證明指定協定可由掃描位置觸及;它不代表服務一定有可利用弱點。同樣地,發現子網域或公開 IP,也不等於資產已遭入侵。外部曝險結果應先被視為需要確認的資產事實,再搭配版本、設定、驗證證據、資產重要性與現有控制判斷風險。
這項區分能避免兩種常見錯誤。第一種是看到開放 Port 就直接列為高風險,造成大量誤報;第二種是因為掃描尚未確認 CVE,就忽略原本不應公開的管理介面、資料庫服務或測試環境。前者需要技術驗證,後者則是暴露治理問題,即使沒有已知 CVE 也應處理。
Redmark 在外部曝險摘要中將『需關注對外服務』與已確認弱點分開呈現。團隊可以先判斷該服務是否符合預期,再決定關閉、限制來源、移到 VPN/零信任存取路徑、更新元件,或保留並加強監控。
優先確認管理介面、資料服務與繞過保護的路徑
所有外部資產不應使用同一個處理順序。最先確認的通常是能直接改變系統狀態、接觸敏感資料或繞過既有防護的入口,包括遠端管理、資料庫、快取、測試郵件、監控後台與其他原本只應供內部使用的服務。
公開 IP 也需要放回架構判讀。若網站預期全部經過 CDN 或 WAF,但 Origin IP 仍可被直接連線,攻擊者可能繞過邊緣存取控制、速率限制或應用防護規則。修正方式不是隱藏 IP,而是讓 Origin 僅接受可信代理來源,並確認替代 Port、IPv6 與其他 Hostname 沒有留下旁路。
憑證異常則常揭露被遺忘的服務生命週期:過期憑證可能代表維運中斷,自簽或域名不符可能是內部介面被意外公開,也可能是代理或 Virtual Host 設定錯誤。應先辨識服務用途與所有權,再決定更新憑證、限制存取或下架資產。
報告如何支援資產盤點與修復決策
外部曝險摘要先呈現發現的子網域、公開 Web 資產、公開 IP、開放 Port、需關注服務與憑證異常,讓管理者掌握規模;後續明細再列出 Port、協定、服務、IP 與憑證問題,供技術團隊逐項確認。
同一份報告也保留網站與主機弱點的風險等級、受影響位置、證據、原因、修復步驟與複驗方式。當暴露面盤點與弱點證據放在一起,團隊不必在資產清冊、掃描結果與架構文件之間反覆比對,能更快判斷哪些項目需要隔離、修補或重新設定。
資料量較大的域名、公開 IP 與 SSL/TLS 憑證清冊,則可透過平台下載完整附件。範例報告已將實際網域、IP、名稱伺服器與註冊資訊匿名化,可用來確認交付內容與閱讀方式。
修復順序要同時看暴露、能力與業務影響
外部曝險管理不能只依 Port 號或弱點分數排序。較實用的方式,是同時檢查外部是否可直接觸及、服務能做什麼、是否需要身分驗證、是否承載重要資料、是否存在已知弱點,以及 CDN、WAF、ACL 或網路隔離等控制是否真正涵蓋該路徑。
| 處理層級 | 常見條件 | 建議行動 |
|---|---|---|
| 立即處置 | 未授權管理介面、資料服務直接對外、敏感檔案可讀,或已確認可利用弱點 | 先限制或隔離暴露,再修補、輪替可能外洩的憑證並保存事件證據 |
| 短期修復 | 公開服務含高風險已知弱點、Origin 可繞過保護、憑證過期影響正式服務 | 指定 Owner 與期限,安排更新、ACL、代理或憑證調整並複驗 |
| 排程改善 | 服務用途合理,但設定、版本資訊或信任關係仍需強化 | 納入維護窗口,記錄補償控制與再次檢查日期 |
| 確認後保留 | 公開方式符合設計,沒有已確認弱點且控制有效 | 記錄業務理由、資產 Owner 與預期基線,持續監控變更 |
掃描邊界:外部觀測不能取代內部資產治理
外部掃描只能看見掃描時間與來源位置可觀察到的結果。Split-horizon DNS、來源 IP 白名單、地理限制、需要特定 SNI/Host Header 的服務、短時間存在的雲端資源,以及只在登入或 VPN 後出現的功能,都可能不在單次外部觀測範圍內。
共享 CDN、雲端代管與第三方 SaaS 也可能讓名稱、IP 與實際所有權之間不是一對一關係。發現結果需要由組織內部的 DNS、雲端帳號、CMDB、憑證清冊與系統 Owner 補上脈絡,才能判斷資產屬於自有、委外、已廢止或誤設。
因此,外部曝險掃描最適合做為外部事實來源:協助找出清冊與現況的差異,並驗證關閉或限制措施是否真的從網際網路生效。它不取代架構盤點、威脅建模、程式碼檢查、登入後測試或人工滲透測試。
把外部曝險納入持續弱點管理
攻擊面會跟著 DNS 調整、雲端部署、供應商切換、憑證更新與專案生命週期改變。OWASP 建議在系統或架構變更時重新檢視攻擊面;CISA 的事件應變經驗也建議持續發現並驗證網際網路對外資產,並把資產脈絡帶入風險優先排序。
Redmark 將外部曝險弱點掃描與 Web 動態弱點掃描、主機/網路弱點掃描放在同一個任務與報告流程。團隊可以從外部資產基線開始,確認新增與消失的服務,對需要深入驗證的 Web 入口執行弱點檢測,再於修復後重新掃描。
執行前仍須確認已取得所有目標的合法授權。建議先從核心網域與已知公開 IP 建立基線,完成第一輪 Owner 確認與非必要服務收斂,再依資產重要性及變更頻率安排後續檢測。