


弱點掃描不是按下按鈕後等待一份報告,也不是找到愈多問題就代表做得愈好。真正有效的弱點掃描,是一套以合法授權、明確範圍、可重現證據與修復閉環為核心的風險管理流程。
弱點掃描的核心目標是什麼?
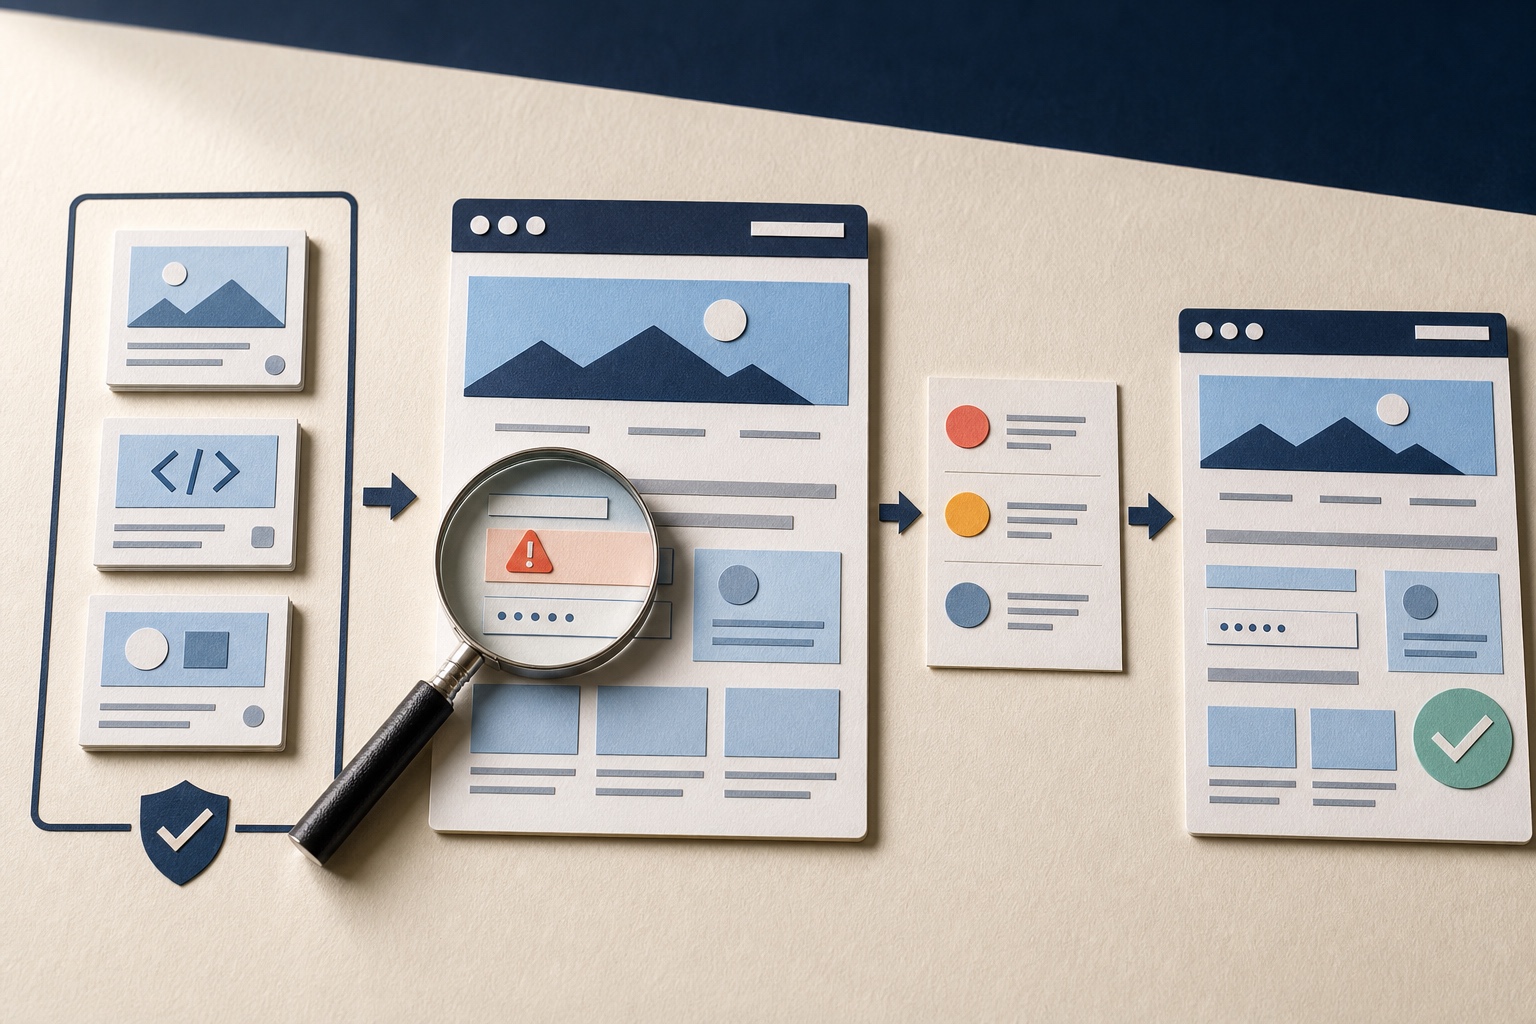
弱點掃描是依照明確範圍,使用自動化工具與既定檢測方法,系統性識別資產中的已知弱點、安全設定錯誤、暴露服務與不安全行為。對網站而言,掃描器會觀察頁面、輸入點、HTTP 請求與回應,再以安全探測方式確認是否存在可疑風險。
掃描的交付成果不應只是弱點名稱與數量,而應包含受影響資產、位置、觸發條件、技術證據、可能影響與修復方向。這些資訊才能讓資安人員完成判讀,並讓開發或維運團隊開始處理。
弱點掃描也不能證明系統『沒有弱點』。它只能說明在特定時間、特定版本、既定帳號權限與檢測範圍內,工具實際覆蓋並觀察到的結果。OWASP 強調,安全測試沒有單一銀彈;自動化掃描適合建立可重複的基礎覆蓋,但仍需要其他測試方法補足。
先理解六個容易混淆的基本概念
專業的掃描流程必須先把資產、弱點、威脅與風險分開。若概念混在一起,團隊容易把掃描分數直接當成企業風險,也難以說明真正的修復理由。
- 資產(Asset):企業需要保護的網站、API、主機、資料、帳號與業務功能
- 攻擊面(Attack Surface):外部或內部使用者可以接觸的網域、服務、頁面、參數、介面與權限邊界
- 弱點(Vulnerability):設計、實作、設定、操作或管理上的缺陷,可能被利用來破壞安全目標
- 威脅(Threat):可能利用弱點造成損害的攻擊者、內部人員、自動化攻擊或其他不利事件
- 風險(Risk):弱點在目前情境下被利用的可能性,以及對資料、服務與營運造成的影響
- 發現(Finding):掃描或測試產生、仍需結合證據與情境確認的具體觀察結果
弱點掃描、滲透測試與其他檢測有何不同?
弱點掃描擅長以一致方法快速覆蓋大量資產,找出已知模式、常見設定問題與可重複驗證的技術缺陷;滲透測試則由測試人員模擬攻擊者,進一步串連弱點、繞過控制並評估實際可利用程度與業務影響。兩者互補,但不能互相取代。
不同檢測技術看見的面向也不同。成熟的安全計畫通常會依系統風險與開發階段組合使用,而不是要求單一工具涵蓋所有問題。
- 網路與基礎設施掃描:識別主機、開放連接埠、服務版本、缺少修補與不安全設定
- 網站動態掃描(DAST):從運行中的網站或 API 外部互動,檢測輸入驗證、存取控制與安全設定等問題
- 靜態分析(SAST):檢查原始碼或編譯產物中的不安全資料流與程式實作
- 軟體成分分析(SCA):盤點第三方套件與相依關係,對照已知漏洞與授權風險
- 驗證式或登入後掃描:在合法測試帳號下涵蓋非公開功能,通常比純外部掃描取得更多系統脈絡
- 人工測試與滲透測試:補足業務邏輯、複雜授權、弱點串連與工具難以理解的情境
完整弱點掃描流程:從資產到修復閉環
NIST SP 800-115 將技術安全測試視為需要規劃、執行、分析與提出緩解策略的完整活動;NIST SP 800-53 的 RA-5 控制也要求組織持續監控與掃描、分析結果、依風險修復合法弱點,並維持工具的更新能力。
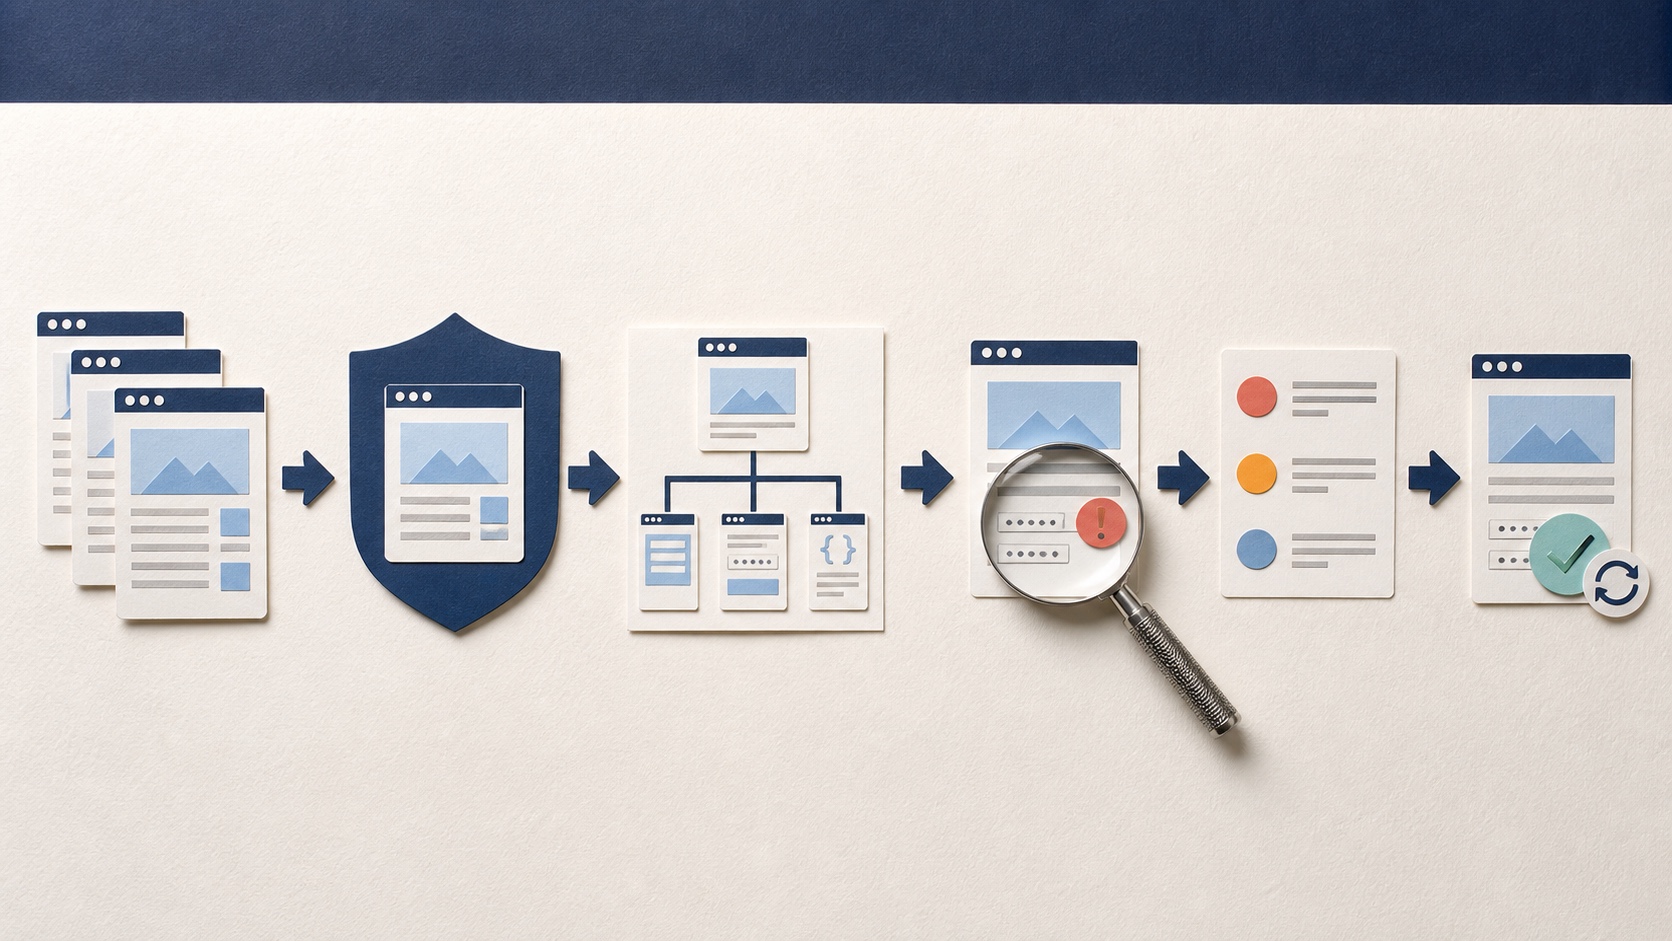
因此,一次專業的弱點掃描至少應包含以下八個階段,而不是在工具產出報告時就宣告完成。
- 定義目標、合法授權、檢測邊界與停止條件
- 盤點資產、重要功能、技術架構與責任人
- 探索網站路徑、輸入點、API、登入流程與攻擊面
- 依檢測策略執行被動分析與安全的主動探測
- 驗證證據、合併重複結果並處理誤報與漏報風險
- 結合嚴重度、外部暴露、威脅情勢與業務影響排序
- 交付可執行報告,安排修補、設定調整或補償性控制
- 修復後重新掃描與複驗,持續追蹤資產與風險變化
第一階段:授權、範圍與資產探索
所有主動掃描都必須建立在合法授權之上。範圍文件應列出允許檢測的網域、子網域、IP、API、測試帳號與環境,同時定義禁止操作、流量上限、允許時段、緊急聯絡窗口及停止條件。第三方服務、代管平台與供應商資產也要確認授權責任,不能因為技術上可連線就視為可掃描。
接著才是資產與攻擊面探索。OWASP WSTG 建議在實際測試前理解應用程式如何與瀏覽器互動,盤點 HTTP 方法、參數、表單欄位、登入狀態、多步驟流程、API 與其他入口。若前期探索不足,後續掃描即使沒有報錯,也可能只是沒有觸及真正重要的功能。
- 確認正式、測試與已停用資產,避免掃錯環境或遺漏影子資產
- 標記公開與登入後功能、角色權限、敏感資料及核心交易流程
- 確認 CDN、WAF、負載平衡與第三方服務對掃描結果的可能影響
- 保留掃描時間、工具版本、規則版本與執行設定,確保結果可追溯
第二階段:安全執行、證據驗證與品質控制
網站掃描通常先以被動方式觀察標頭、Cookie、TLS 與回應內容,再依範圍執行主動探測。主動測試會傳送特定輸入來觀察系統行為,因此必須控制請求速率、逾時、重試、測試資料與可能造成狀態改變的操作,避免對正式服務產生不必要影響。
工具產生的結果不能直接等同已確認弱點。分析人員應檢查請求與回應、重現條件、驗證狀態及受影響位置,辨識是否被 WAF、快取、權限或自訂錯誤頁誤導。相同根因出現在多個頁面時,也應適度合併,避免以大量重複結果扭曲風險。
品質控制同時要面對誤報與漏報。誤報會消耗修復資源;漏報則讓團隊誤以為未被覆蓋的功能是安全的。報告應清楚標示測試限制、未涵蓋區域與信心水準,而不是只呈現確定發現。
第三階段:風險排序與可執行報告
CVSS 等技術分數可以描述弱點的技術嚴重度,但不等同組織風險。修復順序還要考量資產是否公開、攻擊是否已有實際利用、需要何種權限、涉及哪些資料、對營運的影響,以及是否已有 WAF、隔離或最小權限等補償性控制。
CISA 建議將 Known Exploited Vulnerabilities(KEV)目錄作為弱點管理排序的輸入,因為已有實際利用證據的弱點通常具有更高處理急迫性。企業仍需把這類威脅情報與自身資產、暴露程度及業務脈絡結合,而不是以單一清單取代風險判斷。
一份可執行報告應讓修復人員不必重新進行整次研究,就能定位問題、理解影響並開始處理。管理層摘要與技術細節可以分層呈現,但兩者必須指向相同證據與風險結論。
- 受影響資產、網址、參數、角色權限與環境
- 弱點分類、技術嚴重度、利用前提與可能業務影響
- 經適度遮罩的請求、回應、畫面或其他可重現證據
- 根因說明、具體修復方向、補償性控制與參考資料
- 負責人、處理層級、預定時程、接受風險理由與複驗狀態
第四階段:修復、複驗與持續掃描
弱點處理不只等於安裝修補程式。實際措施可能包含升級套件、修正程式邏輯、調整權限與安全設定、停用不必要服務、限制暴露面,或在無法立即修復時部署補償性控制。NIST SP 800-40 Rev. 4 將修補管理視為辨識、排序、取得、安裝並驗證更新的預防性維護流程,其中『驗證』是不可省略的一環。
修復完成後,應在相同資產、位置、帳號權限與觸發條件下重新測試,確認原問題無法再被重現,同時檢查修正是否造成新的安全或功能回歸。只有部署完成但沒有複驗的弱點,不應被視為已正式關閉。
固定排程則負責補足兩次人工評估之間的空窗。掃描頻率應依資產重要性、發布速度、外部暴露與威脅變化調整;重大改版、新增登入流程、套件安全公告或基礎架構異動後,也應安排事件驅動的額外檢測。
如何判斷弱點掃描流程是否真的有效?
成熟度不應只看每月找到多少弱點。大量發現可能來自範圍擴大、重複結果或規則更新,數量下降也可能只是掃描覆蓋縮小。更可靠的做法,是同時追蹤覆蓋、品質、處理速度與風險降低。
- 資產覆蓋率:已知資產中,有多少依規定頻率完成有效掃描
- 登入與功能覆蓋:核心頁面、API、角色權限與交易流程是否真正被觸及
- 證據品質:發現是否可重現、可定位,誤報率與重複結果是否受控
- 修復效率:從發現、確認、指派、修復到複驗各階段所需時間
- 風險暴露:逾期高風險弱點、公開可利用弱點與 CISA KEV 相關發現是否下降
- 再發率:相同根因是否在其他系統或後續版本反覆出現
建立正確期待:掃描是持續安全的基礎,不是終點
自動化弱點掃描最有價值的地方,是以可重複方式持續建立基礎覆蓋、提早發現常見風險,並讓修復後的狀態可以被重新驗證。它不擅長完整理解業務邏輯、複雜授權關係、設計缺陷或多步驟攻擊鏈,也無法取代威脅建模、程式碼審查、人工測試與滲透測試。
企業真正需要的不是一次『掃完』,而是一套能持續回答四個問題的流程:目前保護哪些資產、這次實際檢測了什麼、哪些風險應先處理,以及修復是否已經被驗證。當範圍、證據、排序與複驗形成閉環,弱點掃描才會從技術工具轉化為日常風險管理能力。
資料來源
- OWASP Web Security Testing Guide — Introduction and Objectives↗
- OWASP WSTG — Identify Application Entry Points↗
- NIST SP 800-115 — Technical Guide to Information Security Testing and Assessment↗
- NIST SP 800-53 Rev. 5 — Security and Privacy Controls↗
- NIST SP 800-40 Rev. 4 — Guide to Enterprise Patch Management Planning↗
- FIRST — CVSS v4.0 User Guide↗
- CISA — Known Exploited Vulnerabilities Catalog↗

